DMARCレポートの見方:集計レポートを読み解く
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
要旨
DMARCレポートの見方として、集計レポートの読み方、SPFとDKIMのアライメントの解釈、不明な送信元の調査、ポリシー強化への安全な準備を解説します。
DMARCレポート(集計レポート)には、参加する受信側が観測したIPアドレスが記載されます。表示上のFrom:アドレスに自社ドメインを使ってメールを送ったIPアドレスで、SPF、DKIM、アライメント、ポリシーの結果も併せて示されます。これらの行は送信元の候補や認証の問題を見つけるのに使います。ただし、見慣れたプロバイダー名、合格の結果、レポートが静かな期間は、送信元が承認済みである証拠にも、送信元の一覧が完成している証拠にもなりません。
DMARC(Domain-based Message Authentication, Reporting, and Conformance)は、メール認証のプロトコルで、SPFとDKIMを土台にしています。レポートの仕組みがあるからこそ、認証を当て推量ではなく、測定できるプロセスにできます。
ただ、この可視性はよく欠けています。State of DMARC 2026の調査では、有効なDMARCレコードを持つドメインの21.0%が、集計レポートの送信先アドレスをまったく公開していませんでした。
DMARCレポートの2つの種類
DMARCレポートには2つの形式があり、それぞれ答える問いが異なります。
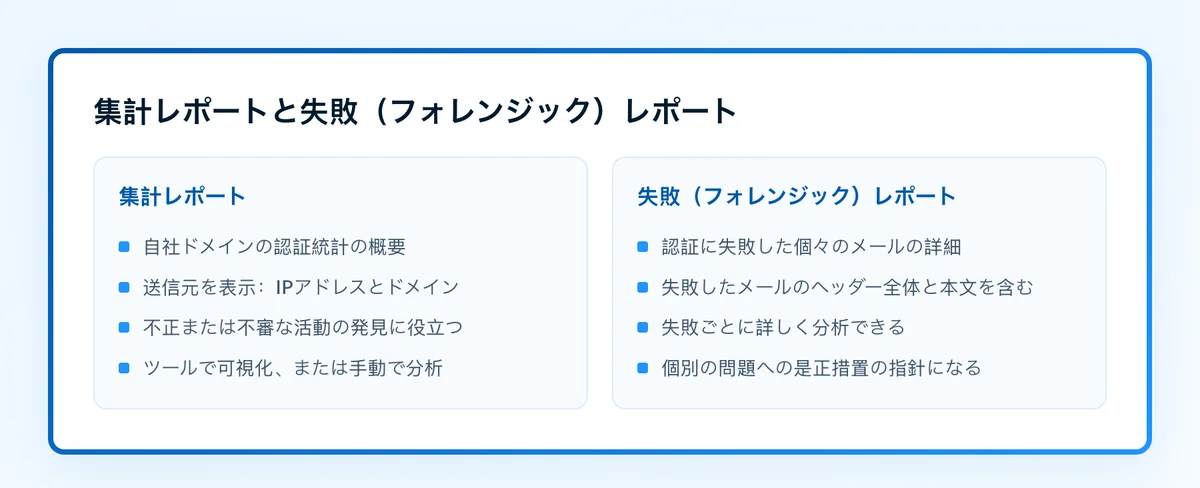 DMARCレポートの2つの種類と、それぞれからわかるドメインのメールの状況。
- 集計レポート(RUA)は、参加する受信側が毎日、またはそれ以上の頻度で送信できるXMLの要約です。メッセージは、送信元IP、評価されたID、認証結果、アライメント、ポリシーの処理結果ごとに行にまとめられます。集計レポートは、ポリシー強化の前に、請求システム、ヘルプデスク、マーケティングツール、偽装された送信元などの送信元候補を見つける主な根拠です。RFC 9990がフィールドとレポートの動作を定義しています。
- 失敗レポート(RUF)は、フォレンジックレポートとも呼ばれ、個々の認証失敗を扱います。メッセージ単位のデータが含まれることがあります。提供の有無は受信側次第で、プライバシー上の懸念もあるため、送信元一覧の情報源としては頼りになりません。運用プロセスは集計レポートを中心に組み立て、失敗レポートは機密性の高い補助的な根拠として扱います。
ruf=は、ときおり届くサンプルを受け取れる、プライバシーに配慮した専用の処理基盤がある場合にのみ有効にします。
集計レポートの処理を自社で管理するインフラ内で完結させたい場合は、パーサーを選ぶ前にオープンソースのDMARCアナライザーの運用モデルを比較してください。
レポートの基になるDMARCタグ
DMARCレコード(_dmarc.yourdomain.comに置くTXTレコード)は、ポリシーとレポートの送信先の両方を決めます。レポートを読むときに特に重要なのは、次の3つのタグです。
pは、DMARCに失敗したメールに対する評価ポリシーを要求します。値はnone、quarantine、rejectのいずれかです。受信側のシステムには裁量が残るため、ポリシーを公開しても、すべての受信側がメッセージを同じように扱う保証はありません。レポートのpolicy publishedセクションに表示されるのがこの値です。ruaは、集計レポートを受け取るアドレスをmailto:形式のURIで指定します(例:rua=mailto:dmarc@yourdomain.com)。日々読むデータを実際に生み出すのは、このタグです。rufは、失敗レポートの送信先アドレスを指定します。失敗レポートにはメッセージ単位のデータが含まれることがあるため、受け取って保護できる、プライバシーに配慮した専用の処理基盤がある場合にのみ要求してください。
DMARC集計レポートの読み方
集計レポートはXMLで届きます。XMLは機械向けの形式で、人が目で読むものではありません。最も早いのは、ファイルをレポートリーダーに読み込ませ、送信元の表として表示することです。ただし、表示された内容を理解するには、元のセクションの意味を知っておくと役立ちます。
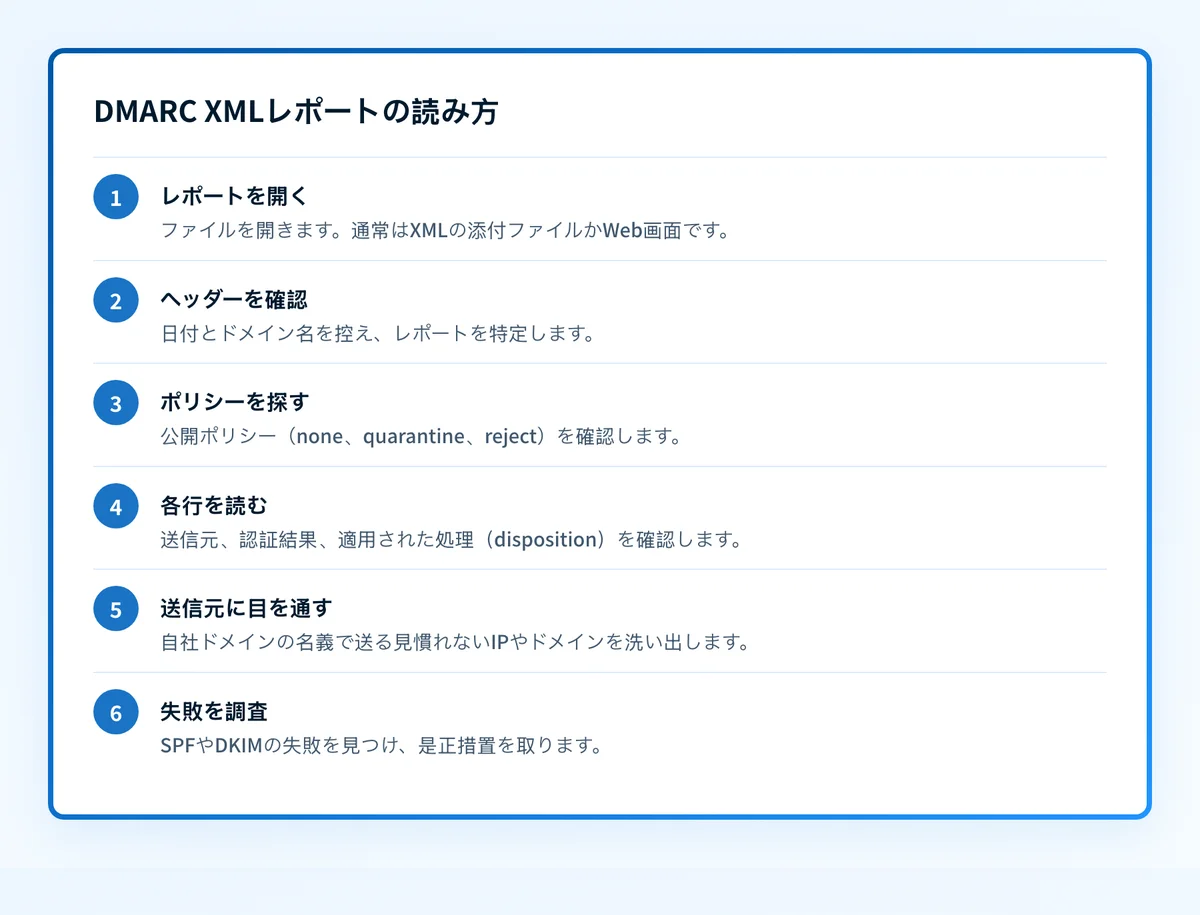 DMARCのXMLレポートを確認するたびに、この手順に従います。
- レポートを開く。通常はXMLの添付ファイル(多くはgzip圧縮)か、監視ダッシュボードで届きます。
- レポートのメタデータを読む。ヘッダーには、レポートを送った組織、対象期間、自社のドメインが記載されています。どのレポートを見ているのかを把握するための情報です。
- 公開ポリシーを確認する。受信側が確認した自社ドメインのDMARCポリシー(
none、quarantine、reject)とサブドメインポリシーが表示され、レコードが意図どおりに読まれたかを確認できます。 - レコード行を順に確認する。各行が一つの送信元です。IPアドレス、メッセージ数、SPFとDKIMの結果、それぞれが
From:ドメインと一致したか、処理結果(受信側の対応)が記載されています。 - 送信元の候補を特定する。送信元IPと認証ドメインを、考えられる送信サービスと照らし合わせ、責任を持つ業務上の担当者を見つけます。見覚えのあるネットワーク名やベンダー名は手がかりであり、承認の判断ではありません。
- 根拠を調べる。重要な送信元ごとにレポート期間を記録し、本番の送信経路とされる経路から新たに配信されたメッセージを確認します。承認、修正、廃止、エスカレーションの前に、表示上の
From:ドメイン、SPFのID、DKIMのd=ドメイン、アライメント、業務上の目的、担当者を確認してください。
From:ドメインと一致することだけで、両方は必要ありません。SPFが失敗でも、DKIMが一致して合格していれば、DMARCに合格できます。ただし認証に成功しても、業務としてその送信元を承認した証明にはなりません。
DMARCレポートの行からわかること、わからないこと
DMARCの集計データが示す範囲は、意図的に狭くなっています。技術的な結果と、組織としての承認の判断は分けて考えてください。
| レポートの根拠 | 裏付けられること | 証明されないこと |
|---|---|---|
| 送信元IPとメッセージ数 | レポート期間中に、参加する受信側が、その送信元による作成者ドメインの使用を観測したこと | どのアプリケーションやチームが所有しているか、すべての受信側が同じトラフィックを見たか |
| SPFの結果と評価されたドメイン | 報告されたSPFのIDがどう認証されたか | SPFが表示上のFrom:ドメインと一致したこと、業務としてそのサービスを承認したこと |
DKIMの結果、d=ドメイン、セレクタ | 報告された署名がどう検証されたか | 署名ドメインが一致したこと、すべての本番経路が同じ署名を使っていること |
| DMARCで一致したSPFまたはDKIMの合格 | その行のメッセージが、少なくとも1つの一致した仕組みでDMARCを満たしたこと | 送信元が正規であること、今も必要であること、別の認証レコードに追加しても安全であること |
none、quarantine、rejectの処理結果 | その行について受信側が報告したDMARCの処理結果 | 普遍的な配信結果。ローカルポリシーや他のフィルタリングで処理は変わりうる |
RFC 9990は、生の認証結果を、DMARCのアライメント結果や報告された処理結果と区別しています。だからこそ、IPの調査やSPFの合格だけでは、送信元の判断に不十分なのです。
処理結果とポリシー値からわかること
どのレポートにも受信側が検出したポリシーが記載され、各行には評価後に報告されたDMARCの処理結果が含まれます。none、quarantine、rejectは段階的に強い処理を求めるものですが、受信側のオーバーライドや他のフィルタリングで最終的な結果が変わることがあります。一般的な導入の流れはnone → quarantine → rejectです。組織が重要な送信元を特定し、アライメントの不備を解消し、例外を記録し、ロールバックの準備を整えてから、段階的に厳しくします。最後の二段階のどちらを選ぶかは、DMARCのrejectとquarantineの違いをご覧ください。
DMARCレポートを読むときのよくある問題
レポートで起きる問題の多くは、予測できるいくつかの原因から生じます。見分け方と対処法は次のとおりです。
レポートがまったく届かない
レポートが届かない原因は3つあります。まず、ruaの構文を確認します。アドレスは完全なmailto:形式のURIである必要があり、誤字があると配信されません。次に、レポート対象とは別のドメインのアドレスに送る場合、受け取る側のドメインが承認レコード(v=DMARC1を含む、yourdomain._report._dmarc.receiver.comのTXTレコード)を公開していないと、受信側は送信を拒否します。最後に、時間をおいてください。多くの受信側はレポートを毎日送り、RFC 9990はより頻繁な送信も認めています。作成したばかりのレコードや、送信量がごく少ないドメインでは、何か届くまでに一日か二日かかることがあります。レコードが公開され正しいかは、DMARCチェックで確認してください。
XMLが読めない
それは想定どおりです。集計レポートは人ではなくパーサー向けの構造なので、<record>や<row>タグだらけの生のXMLは、どうしても読みにくく見えます。手で読もうとせず、ファイルをDMARCレポートリーダーや監視サービスに読み込ませてください。XMLが、合格/失敗の件数付きで送信元ごとに並ぶシンプルな表に変わります。
正規の送信元でSPFが失敗、DKIMが合格。問題はありますか?
影響を受けるメッセージは、SPFが失敗しても、一致したDKIM署名によってDMARCに合格できます。それでも、想定外のSPF失敗は調べてください。本番の経路が変わった、または設定を誤っている可能性があります。SPFとDKIMの両方を一致させておけば、後でどちらかの仕組みが壊れても、送信元は影響を受けにくくなります。
転送メールが失敗と表示される
転送では、元の送信者ではなく転送サーバーが評価されるため、元のSPFの経路が壊れることがよくあります。DKIMは単純な転送なら壊れずに残りますが、署名済みの内容を変更する転送サービスやメーリングリストでは、署名が無効になることもあります。対処法を決める前に、受信側が付加した信頼できるAuthentication-Results、一致したDKIM署名、ARCの根拠を確認してください。RFC 8601は、認証結果が信頼できるのは定義された受信境界の内側だけである理由を説明しています。
見覚えのない送信元がレポートに表示される
不明な送信元は、根拠と責任を持つ担当者によって判断が裏付けられるまで、未解決として扱います。まずDNSルックアップとプロバイダーの照合から始めますが、ホスト名、国、ネットワークの所有者だけで送信元を分類しないでください。請求、人事、マーケティング、サポート、トランザクションメールのアプリケーションを担当するチームに、そのサービスを使っているかを尋ね、本番の送信経路とされる経路から新たに配信されたメッセージを提供してもらいます。
次に、4つの点を比較します。
- レポートの根拠:送信元IP、送信量、レポート期間、評価されたドメイン、アライメント。
- メッセージの根拠:表示上の
From:、エンベロープのドメイン、DKIMのd=ドメインとセレクタ、受信側が付加した信頼できる認証結果。 - 業務上の根拠:担当者名、目的、想定される送信量、そのサービスが今後もこのドメインとして送信すべきだという確認。
- 設定の根拠:送信プラットフォームでの現在のドメイン検証の状態と、必要なSPFまたはDKIMの正確な変更内容。
authorized、pending confirmation、unauthorized、retired、exceptionのいずれかに分類します。修正に進むべきなのは、認証の不備が確認された承認済みの送信元だけです。サービス名、SPFのinclude、合格したDKIM署名、他チームでの利用は、いずれも承認の根拠になりません。どの担当者も送信元を確認できない場合は、SPFを広げたりポリシーを変えたりせず、根拠を保全してエスカレーションしてください。
不明な送信元の調査が繰り返され、ソフトウェアの購入を検討しているなら、DMARCソフトウェア評価チェックリストで、ベンダーごとの根拠の扱い方を比較してください。候補を絞り込んだら、DMARCの概念実証(PoC)計画を使い、代表的な送信元でそのワークフローをテストします。
メール認証におけるレポートの位置付け
DMARC自体は何も認証しません。受信側は、SPFとDKIMの結果をFrom:ドメインと照らし合わせて評価し、ドメイン所有者が求めるポリシーを参考にローカルな処理を選びます。レポートは、それらのチェックが合格し一致したかを送信元ごとに記録します。だからこそ、失敗する送信元を直すには、必ずそのSPFかDKIMの設定を修正することになります。ドメインの3つの仕組みはEmail Security Scoreでまとめて確認できます。個別のレコードはSPFとDKIMのツールで確認してください。
DMARCレポートを定期的に確認すれば、新しい送信元の候補や認証の変化が見えてきます。担当者の確認と本番メッセージの根拠を組み合わせれば、修正とポリシー強化について、より安全な判断ができます。
規格についての補足:DMARCは最初の十年間、RFC 7489で定義されていました。2026年、IETFはコアプロトコルとしてRFC 9989を、集計レポートとしてRFC 9990を、失敗レポートとしてRFC 9991を公開しました。これらによってRFC 7489は廃止されます。フィールドやポリシーの動作を解釈するときは、最新の文書を使ってください。
分類後の送信元ごとの認証失敗については、DMARCが失敗する原因と対処法をご覧ください。
根拠
出典と参考資料
- RFC 9989:Domain-based Message Authentication, Reporting, and Conformance:
p、rua、rufタグを含む、現行のDMARCコア仕様。 - RFC 9990:DMARC Aggregate Reporting:集計レポートの形式と、受信側による送信方法。
- RFC 9991:DMARC Failure Reporting:失敗レポートの形式とプライバシー上の考慮事項。
- RFC 8601:Message Header Field for Indicating Message Authentication Status:認証結果のフィールドとその信頼境界。
関連記事
よくある質問
よくある質問
DMARCレポートが届く頻度は?
参加する受信側は通常、集計レポートを毎日送ります。RFC 9990は、より頻繁な送信も認めています。ドメインには複数の組織から別々のレポートが届くことがありますが、レポートがないことは、メールがないことの証明にはなりません。実際に受け取っているレポートの送信元組織と期間に合わせて、確認の計画を立ててください。
DMARCレポートを読むには有料ツールが必要ですか?生のXMLでも読めますか?
XMLを自分で開くことは技術的には可能ですが、送信元が二、三を超えると手に負えず、読み違えやすくなります。レポートリーダーや監視サービスは、参加する受信側から実際に届いたレポートを1つの送信元ビューにまとめ、時系列で変化を追い、失敗を通知します。これで継続的な確認は現実的になりますが、ポリシー強化を判断する前には、担当者の確認と配信済みメッセージの根拠が引き続き必要です。生のファイルは一回限りのスポットチェックには十分ですが、継続的な管理には向きません。
RUF(失敗)レポートは有効にすべきですか?
明確な理由があり、プライバシーに配慮した送信先がある場合に限ります。失敗レポートにはメッセージ単位のデータが含まれることがあるため、多くの運用者は制限するか無効にしています。ポリシー強化の作業では、ほとんどの場合、集計レポートが主な根拠になります。ただしポリシーを変更する前に、責任を持つ担当者や新たに配信された本番メッセージと照らし合わせてください。
レポートは問題ないのに迷惑メールに入るのはなぜですか?
DMARCレポートからわかるのは、報告された認証、アライメント、処理結果だけです。コンテンツ、送信レピュテーション、リストの衛生状態、ブロックリストの状況については何もわかりません。DMARCに合格すれば、対象のメッセージのDMARC失敗は除外できます。ただし、報告されていない経路、プロバイダー固有の他の認証要件、レピュテーション、エンゲージメント、インフラは別途確認が必要です。
ポリシー強化までに、どのくらいの期間レポートを確認すべきですか?
月次、四半期、季節ごと、例外的な経路も含め、少なくとも1つの送信サイクル全体にわたってレポートを確認します。その期間ですべての送信元を見つけられたとは考えないでください。観測した行をアプリケーションの担当者や新たに配信されたメッセージと照合し、未解決の送信元とロールバックの条件を文書化してから、組織の変更管理プロセスを通じて、ポリシーの各段階を判断します。
執筆者
Samuel ChenardPalisade 共同創業者・CEO
Samuel ChenardはPalisade共同創業者兼CEO。Palisadeは1ドメインから数千まで対応する、IT部門・MSP向けのエージェント型DMARC。
Samuelの記事 →