DMARCのquarantineとrejectの違いと選び方
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
要旨
DMARCのquarantineは失敗メールを疑わしいものとして扱うよう求め、rejectは拒否を求めます。rejectで問題が起きる場面と安全な選び方を解説します。
DMARCのp=quarantineは、DMARCに失敗したメッセージを疑わしいものとして扱うよう受信側に求めます。一方p=rejectは、ドメイン所有者がその失敗をドメインの不正な使用とみなしていることを示し、拒否を求めます。(RFC 9989、ポリシー値)最終的な結果を決めるのは受信側です。適切なポリシーは正規の送信経路と相互運用性のリスクで決まり、すべてのドメインが最後はrejectにすべきというルールで決まるわけではありません。(RFC 9989、受信側の裁量)
| 項目 | p=quarantine | p=reject |
|---|---|---|
| ドメイン所有者が求めること | DMARCの失敗を疑わしいものとして扱う | DMARCの失敗をドメインの不正な使用として扱う |
| 受信側ができること | 迷惑メールへの振り分け、保留、タグ付け、他のローカルルールの適用 | SMTPでの拒否、受信後の破棄、オーバーライドによる受け入れ、他のローカルルールの適用 |
| 結果は保証されるか | いいえ。受信側のポリシーが最終判断 | いいえ。受信側のポリシーが最終判断 |
| 通常検討するタイミング | 正規の送信元を把握した後、拒否までは求めずに強いシグナルを出したい場合 | 正規の送信元を把握した後、メールの送信パターン上、拒否を求めても問題ないドメインの場合 |
| 主な運用リスク | 失敗した正規のメールが隠れたり遅れたりする可能性 | 失敗した正規のメールが拒否または破棄される可能性 |
どちらのポリシーも、メッセージがDMARCに失敗して初めて意味を持ちます。認証済みのSPFまたはDKIMの識別子の少なくとも1つが合格し、かつ表示上のFromドメインと一致すれば、メッセージはDMARCに合格します。ただし、DMARCに合格しても受信トレイへの配信は保証されません。(RFC 9989、識別子のアライメントと最終処理)
DMARCのquarantineポリシーとは
DMARCのp=quarantineは、ドメイン所有者がDMARCの失敗を疑わしいとみなしていることを示します。参加する受信側はこの意向を自社のフィルタリングに使えます。ただしDMARCは、すべてのプロバイダーに、メッセージを復元可能な迷惑メールフォルダへ入れることまでは求めていません。(RFC 9989、quarantineの定義)
この違いは導入時に重要です。quarantineは、失敗したメッセージが受信トレイに届く可能性を下げます。しかし正規のメッセージでも、遅れたり、隠れたり、送信者が元に戻せない形で処理されたりすることがあります。quarantineを求める前に、集計レポートと代表的なメッセージのテストで正規の失敗を見つけてください。このポリシーを、何も失わないテストモードとみなさないでください。
DMARCのrejectポリシーとは
DMARCのp=rejectは、ドメイン所有者がDMARCの失敗をドメインの不正な使用とみなしていることを示します。RFC 9989は、受信側が拒否する場合の推奨手段としてSMTPでの拒否を挙げています。一方で、通知なしの破棄も記載しており、受信側が公開された意向を覆すことも認めています。(RFC 9989、メッセージの拒否)
つまりrejectはドメイン所有者からのより強いシグナルであり、失敗したメッセージがすべてバウンスしたり消えたりする保証ではありません。認証の問題を直すものでもありません。正規の請求書発行プラットフォーム、サポートシステム、ニュースレター配信サービスがアライメントに失敗したままなら、p=rejectを公開すると、要求に従う受信側でそのメールが拒否されるおそれがあります。
DMARCのrejectはquarantineより安全か
DMARCのrejectは、ドメインを直接なりすますメールに対して、より強い処理を求めるものです。ただし、どのドメインにとっても自動的に安全な選択になるわけではありません。利点は、失敗したメッセージがユーザーに届きにくくなることです。代償は、正規のメールがDMARCに失敗したときや、メーリングリストの挙動でアライメントが崩れたときの影響が大きくなることです。
RFC 9989は、古い導入アドバイスが見落としがちな重要な制限を加えています。メーリングリストに日常的にメールを送る一般ユーザーを抱えるドメインは、拒否が相互運用性の問題を招くため、通常はp=rejectを公開すべきではありません。RFCによれば、こうしたドメインはp=noneでレポートを収集し、次にp=quarantineを使い、残る失敗とメーリングリストへの影響を評価してから、より厳しい要求を検討すべきです。(RFC 9989、汎用メールドメイン)
DMARCポリシーはどの値に設定すべきか
ドメイン所有者が正規の送信経路をまだ洗い出している段階や、ポリシー強化による相互運用性への影響を予測できない段階では、DMARCをp=noneに設定します。重要な送信元がアライメントの取れたSPFまたはDKIMで合格するようになったら、疑わしいものとしての扱いが根拠に合う場合はp=quarantineを、残る失敗の拒否や破棄を求めても問題ない場合はp=rejectを選びます。ユーザーがメーリングリストに日常的に送信する汎用ドメインは、相互運用性のリスクを許容できると根拠で示せない限り、rejectを公開せず、通常はquarantineにとどめるべきです。(RFC 9989、汎用メールドメイン)
quarantineとrejectの選び方
DMARCのquarantineとrejectは、ドメインの実際のメールストリームに関する根拠をもとに選びます。
- ドメインのメールを棚卸しする。DMARC集計レポートを使い、表示上のFromアドレスにそのドメインを使って送信しているサービスをすべて特定します。
- 実際のメッセージでアライメントを検証する。メールヘッダー分析ツールで、重要なストリームごとに代表的なメッセージの認証結果を確認します。公開DNSレコードだけではアライメントを証明できません。
- 相互運用性のリスクを洗い出す。一般ユーザーが、メーリングリストや転送サービスなど、メッセージや認証結果を変えうる経路で送信していないか確認します。
- 処理の要求を選ぶ。疑わしいものとしての扱いが根拠に合えばquarantineを使います。rejectは、ドメインの用途と残る失敗から見て拒否を許容できる場合に限ります。
- 変更後も監視を続ける。新しいベンダーや設定の変更により、どちらのポリシーでも正規の失敗が生じることがあります。
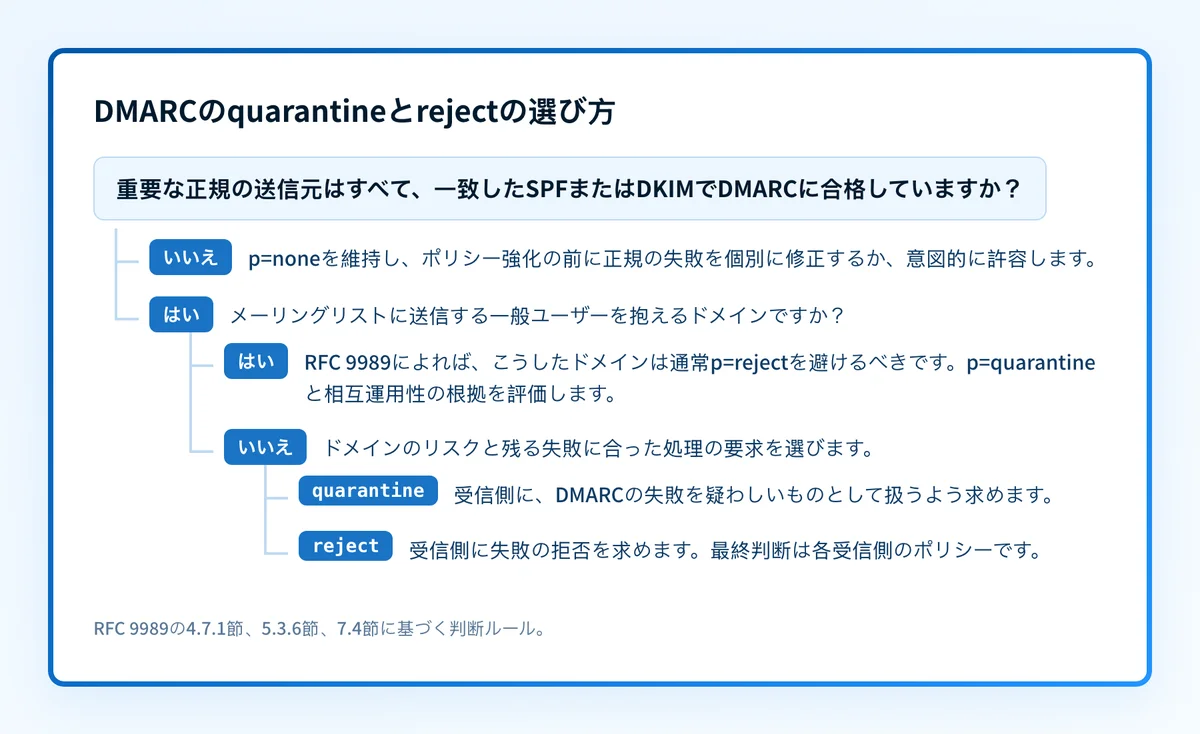
たとえば、あるドメインがメールボックスプロバイダー、サポートプラットフォーム、請求書発行アプリケーションから送信しているとします。最初の2つがアライメントの取れたDKIMで合格していても、請求書アプリケーションにアライメントの取れていないSPF合格しかない場合、所有者がそのストリームを受け入れるか廃止しない限り、請求書のストリームを危険にさらさずに強いポリシーを求められる状態ではありません。請求書の経路を修正するか、意図的に廃止するまで監視を続けます。メーリングリストに送信するユーザーもいるドメインなら、rejectを許容できる要求と判断する前に、RFC 9989の相互運用性に関する警告を検討してください。
RFC 9989のテストフラグで導入はどう変わるか
RFC 9989のt=yフラグは、ドメイン所有者がテストしている間、公開されたポリシーを適用しないよう受信側に求めます。想定される一段階のフォールバックは、p=quarantine; t=yならnone、p=reject; t=yならquarantineです。DMARCレポートは引き続き生成され、受信側はローカルの裁量を保持します。(RFC 9989、tテストフラグ)
テストフラグは、旧来のpctタグが担っていた導入時の役割の一部を置き換えますが、割合によるサンプリングではありません。RFC 9989でpctは削除されました。pct=10付きで厳しいポリシーを公開し、すべての受信側がその割合を一貫して適用すると考えないでください。(RFC 9989、pctの削除)
現在の構文の確認にはDMARCレコード生成ツールを、DNSで公開されている内容の検証にはDMARCチェックを使ってください。どちらのツールも、すべての本番送信元のアライメントを証明したり、受信側の最終処理を予測したりはできません。
レコードを確認し、次に実際のメールを確認
まずは無料のDMARCチェックで、ドメインが公開しているポリシーを確認します。次に、レコードを変更する前に、集計レポートの根拠と、重要な本番ストリームごとのヘッダーを照らし合わせます。公開レコードだけでは、ポリシー強化の準備ができているとは判断できません。
PalisadeのDMARC Agentは、DMARC集計レポートのデータを優先度付きのワークフローに変えます。送信元の特定、認証とアライメントの問題の調査、ポリシー強化までのより安全な道筋の管理に役立ちます。最終的な処理を決めるのは引き続き受信側です。Palisadeは配信を保証せず、メッセージを自らブロックすることもありません。
根拠
出典と参考資料
よくある質問
よくある質問
p=quarantineで失敗メールは必ず迷惑メール行きですか?
いいえ。DMARCのp=quarantineは、失敗したメールを疑わしいものとして扱うよう受信側に求めますが、最終的な処理は受信側が選びます。迷惑メールフォルダへの振り分けはその1つにすぎず、管理者による隔離、タグ付け、フィルタリング、その他のローカルな処理もありえます。(RFC 9989、ポリシーと受信側の処理)
p=rejectなら必ずバウンスしますか?
いいえ。DMARCのp=rejectはドメイン所有者の意向であり、バウンスの保証ではありません。RFC 9989はSMTPでの拒否と通知なしの破棄を記載しており、受信側がローカルなオーバーライドで失敗メッセージを受け入れることも認めています。(RFC 9989、メッセージの拒否)
reject設定で転送メールはDMARCに合格しますか?
アライメントの取れたDKIM署名が転送経路で壊れずに残れば、転送メールもDMARCに合格できます。転送ではSPFが失敗することが多く、署名済みの内容を変更する転送サービスやメーリングリストはDKIMも壊しえます。転送なら必ず合格する、あるいは必ず失敗すると考えず、実際の経路をテストしてください。(RFC 9989、間接的なメールフロー)
p=rejectの前にp=quarantineは必須ですか?
DMARCは、quarantineをrejectの普遍的な前提条件にはしていません。ただしRFC 9989は、ユーザーがメーリングリストに送信する可能性のある汎用ドメインには、監視とquarantineの期間を設けることを推奨しています。根拠に基づいて段階的に進めれば、正規のメールを妨げる可能性も下がります。(RFC 9989、メーリングリストとの相互運用性)
執筆者
Samuel ChenardPalisade 共同創業者・CEO
Samuel ChenardはPalisade共同創業者兼CEO。Palisadeは1ドメインから数千まで対応する、IT部門・MSP向けのエージェント型DMARC。
Samuelの記事 →