フィッシング詐欺とは?主な種類と仕組み
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
要旨
フィッシング詐欺とは、偽のメッセージやサイトで情報を盗んだり、危険な操作をさせたりする攻撃です。主な種類と防ぐための手順を解説します。
フィッシング詐欺とは、偽のメール、SMS、電話、SNSのメッセージ、Webサイトを使って、情報を聞き出したり、危険な添付ファイルを開かせたり、悪意あるサイトへ誘導したりするソーシャルエンジニアリング攻撃です。狙いはパスワード、金融情報、アカウントへのアクセスなどです。もっともらしい送信者名は正規の証拠になりません。思いがけない依頼は、すでに信頼している連絡手段で確認してください。
概要
要点
- フィッシングは、だましによってパスワードの入力や添付ファイルの開封など、危険な行動を促します。
- メールのフィッシングは人や組織になりすましますが、SMS、電話、SNS、Webサイトでも起こります。
- スピアフィッシングは特定の人や組織を狙い、ばらまき型のフィッシングは広く網をかけます。
- 怪しいメッセージには返信せず、組織のセキュリティ手順に沿って報告します。
- 思いがけない依頼は、既知のWebサイト、電話番号、連絡先で確認します。
- SPF、DKIM、DMARCはドメインの直接のなりすましを減らしますが、類似ドメインや乗っ取られたアカウントからの攻撃は防げません。
フィッシングの仕組み
米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)のフィッシングに関するガイダンスは、フィッシングを、メール、SMS、SNS、悪意あるWebサイトを使って個人情報を聞き出したり、マルウェアをダウンロードさせたりする攻撃と説明しています。
フィッシングは通常、4つの要素で構成されます。
- 同僚、取引先、経営幹部、サービス事業者など、見覚えのある送信者。
- 急いで行動させる理由。アカウントの問題、支払いの依頼、資料の確認、セキュリティ警告などがよく使われます。
- 求める行動。リンクを開く、添付ファイルを開く、コードを教える、情報を返信するなどです。
- 認証情報、金銭、情報、アクセス権を奪う誘導先。
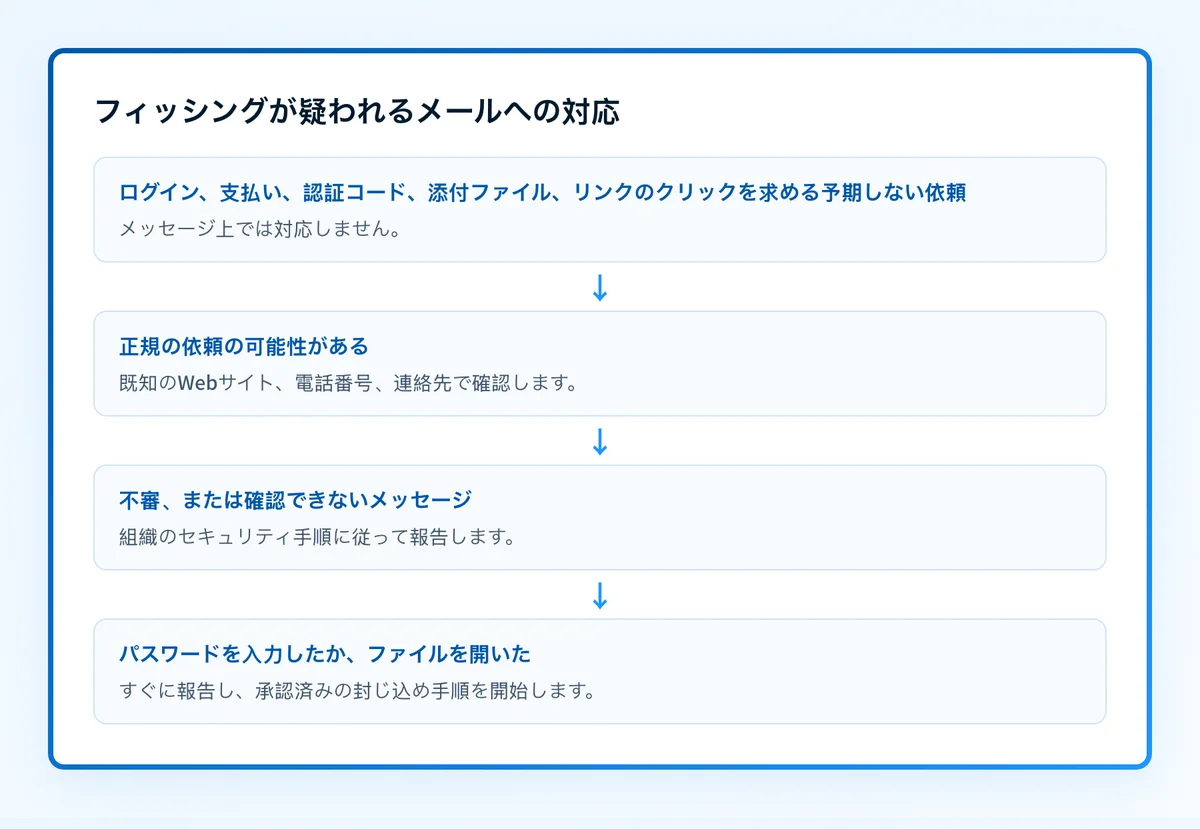
体裁が整っていても、詐欺の場合があります。米連邦取引委員会(FTC)のフィッシングに関するガイダンスは、思いがけないメッセージにある連絡先は使わず、本物と分かっている電話番号やWebサイトから組織に連絡するよう勧めています。
メール経由の脅威への対策について詳しくは、メールの脅威の学習ハブをご覧ください。
フィッシングの種類とリスク
フィッシングは攻撃の総称です。届け方と標的によって、実際のリスクは変わります。
- ばらまき型フィッシングは、汎用的な文面を大勢に送ります。攻撃者は規模と、よく知られたブランドや一般的なサービスに頼ります。同じメッセージが迷惑な一斉送信メールにも当たる場合の分け方は、スパムとフィッシングの違いをご覧ください。
- スピアフィッシングは、人、役職、プロジェクト、組織に合わせて文面を作ります。知っている同僚や取引先を装うこともあります。
- ホエーリングは、経営幹部や組織内の要人など、影響力の大きい人物を狙います。攻撃者は標的の権限やアクセス権を悪用し、機密性の高い社内情報や財務データに近づきます。
- アングラーフィッシングは、SNS上で企業のカスタマーサポートを装います。公開の苦情に返信し、顧客から認証情報やアカウント情報を引き出します。
- クローンフィッシングは、標的が受け取った本物のメールを複製し、リンクや添付ファイルを悪意あるものに差し替えて再送します。詳しくは後述します。
- スミッシングは、SMSなどのテキスト系の経路で誘い文句を届けます。
- ビッシングは、電話や留守番電話で情報、支払い、認証コードを求めます。
- ビジネスメール詐欺(BEC)では、なりすましや乗っ取りに遭った業務用アカウントから、送金、アカウントの変更、機密情報を求められることがあります。
認証に合格したメッセージでも、乗っ取られた正規アカウントから届いたならフィッシングの可能性があります。逆に、認証の失敗はなりすましを示しても、送信者に情報を盗む意図があった証拠にはなりません。よくあるなりすましの型の違いは、危険なメールなりすまし攻撃の3つの種類をご覧ください。
クローン型の手口
クローンフィッシングは、添付ファイルやリンクを含む、以前に届いた本物のメールを複製します。そして元の送信者に似せたアドレスから、添付ファイルやリンクを悪意あるものに差し替えて再送します。複製は元のメールの続報や訂正版を装うことが多く、それまでのやり取りで築かれた信頼につけ込みます。
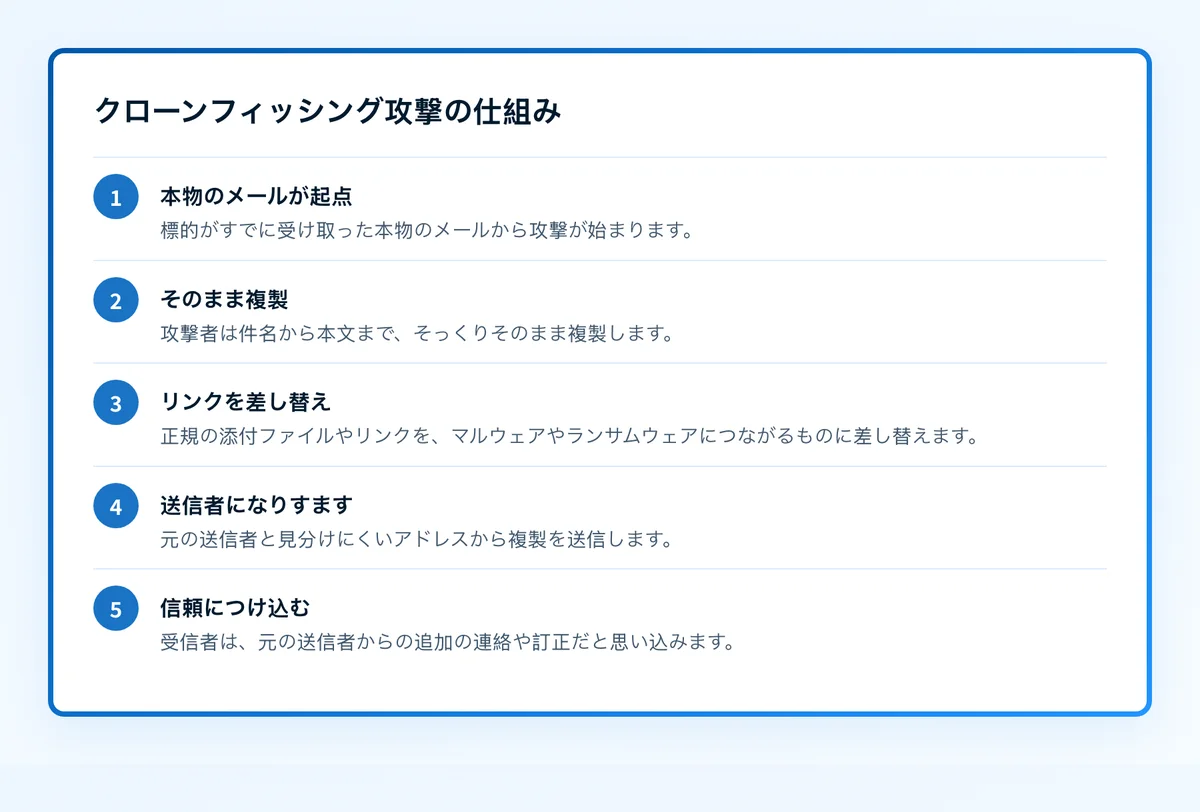
クローンフィッシングとスピアフィッシングは、標的の選び方が違います。スピアフィッシングは一人の人物や1つの組織を軸に組み立てられ、標的への深い知識が必要です。クローンは、元のメールを受け取った人なら誰にでも、より無差別に送れます。どちらも信頼と人のミスにつけ込みます。
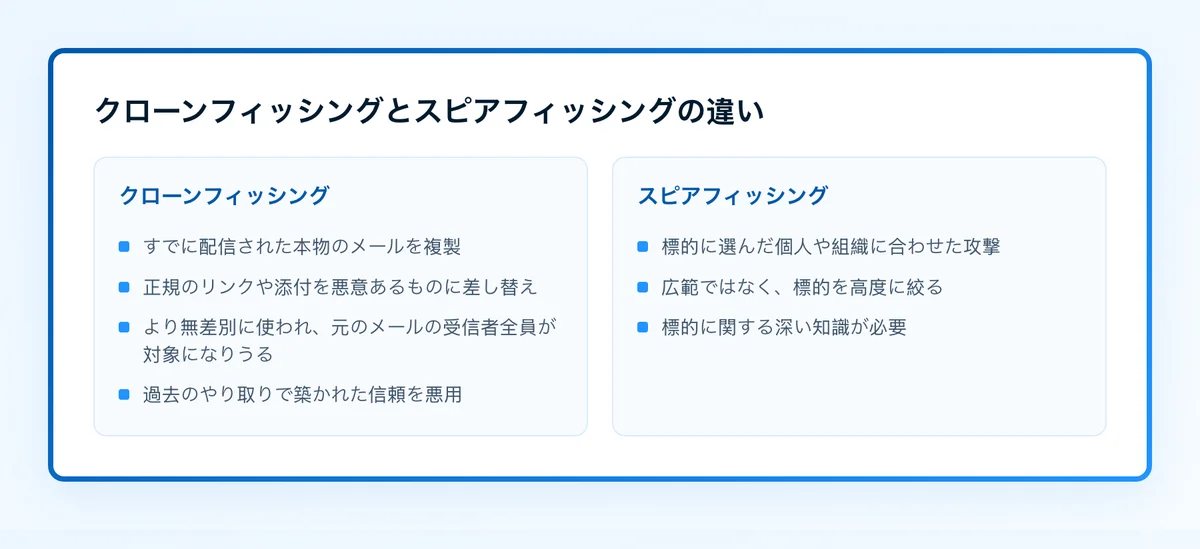
よくあるクローンの手口には、マルウェアを入れるソフトウェア更新を装ったリンク、危険なリンクの先にある景品や賞品の案内、個人のメールアドレスを狙った複製があります。個人のメールには、企業のメールのようなセキュリティ対策がないことが多いためです。
クローンの届き方は3つです。元の送信者のドメインそのものを偽る方法(p=rejectのDMARCで防げます)、類似ドメイン、本当に乗っ取られたアカウントです。後の2つはメール認証に合格するため、送信者と差し替えられたリンクを人が確認する必要があります。そのURLをURL評価チェックにかければ判断材料がもう一つ増えます。ただしブロックリストは過去の情報に基づくため、問題なしの結果でもリンクが安全とは限りません。
フィッシングの判断例
共有資料をすぐ確認してほしいという、リンク付きの思いがけないメールを例に考えます。判断材料は、メッセージの依頼内容、実際のURL、そして送信者が別経路で依頼を認めるかどうかです。
Observed message:
"Review the updated payment details today"

Requested action:
Open a link and sign in

Safe decision:
Do not use the message link.
Open the supplier's known website or call a known contact.
Report the message through the organization's security process.
文面だけではフィッシングと断定できません。本物の取引先が支払い情報の更新を送ることもあります。危険なのは、メッセージのリンクや返信先を確認の手段として信じることです。
メッセージにURLがあれば、開く前にPalisadeのフィッシングリンクチェックで調べます。URLチェックでアドレスに関する公開情報は分かりますが、サイトの安全は証明できません。メールボックスプロバイダー内部の判定も見られず、送信者本人による確認の代わりにもなりません。
調べるために、怪しい添付ファイルを個人のアカウントへ転送したり、業務用の端末で開いたりしないでください。組織のインシデント対応手順に従います。
防止と報告の実践手順
手元にある証拠から始めます。
- 怪しいメッセージがあるだけの場合:リンクのクリック、添付ファイルの開封、返信、コードの提供はしません。組織が定める方法で報告し、その手順に沿って削除または隔離します。
- 知っている組織から思いがけない依頼が来た場合:既知のWebサイトを自分で開くか、既知の電話番号を使います。メッセージ内のリンクや番号は使いません。
- リンクをクリックした、またはパスワードを入力した場合:すぐに報告します。本物のサービスで該当するパスワードを変更し、可能ならアクティブなセッションを終了し、セキュリティチームの封じ込めの指示に従います。
- 自社がなりすまされている場合:表示されるFromのドメインを特定し、伏せ字にしたヘッダーと実例を保存します。正規の送信元が認証に合格し、アライメントが取れているかも確認します。
受信側の防御を選ぶチームは、フィッシング対策ソフトの比較で、スイート標準の機能、専用のメールセキュリティ、送信ドメイン認証を整理できます。
より広い運用体制を作るチームは、フィッシング対策プログラムのガイドで、担当者の割り当て、報告とトリアージの定義、継続的な改善の測定を進められます。
ドメイン所有者向けには、フィッシング攻撃の防御:本当に効く対策で、より幅広い対策を解説しています。
ドメインの変化に合わせて、なりすましの証拠を追う
公開レコードのチェックで分かるのは、今DNSが公開している内容です。本番の送信元をすべて洗い出すことも、届いたメールのアライメントを証明することも、受信側の非公開のフィルタリング判定を見ることもできません。複数ドメインのDMARC集計レポートを追う段階になると、残る作業は、正規の送信元の特定、認証やアライメントの失敗の調査、そして証拠がポリシー変更を裏付けるタイミングの判断です。
Palisadeはエージェント型DMARCソフトウェアです。DMARC集計レポートのデータを分析し、送信元と認証やアライメントの問題を特定して、優先度付きの修正チケットを作成します。証拠をもとに次のポリシー段階を提案でき、証拠の確認とDNSの変更は人が担います。
Palisadeは、DMARCポリシーを自動で変更しません。今後のすべてのメールが認証に合格することの証明や、受信トレイへの到達の保証もしません。
根拠
出典と参考資料
よくある質問
よくある質問
フィッシングはメールだけですか?
いいえ。メール、SMS、電話、SNSのメッセージ、悪意あるWebサイトからも届きます。決め手は、だまして情報を開示させたり、危険な行動を取らせたりしようとする点です。
スピアフィッシングはばらまき型より危険ですか?
常にそうとは限りません。ただしスピアフィッシングは標的を絞り、受信者や組織の詳しい情報で依頼をもっともらしく見せることがあります。認証情報、支払い、コード、思いがけないファイルへのアクセスを求められたら、どちらも疑ってかかりましょう。
DMARCはフィッシングを防ぐ?
いいえ。DMARCは、受信側がポリシーを適用する場合に、表示されるFrom欄で自社ドメインを直接使う不正メールを減らします。類似ドメイン、乗っ取られたアカウント、SMSのフィッシング、悪意あるWebサイトは防げません。
DMARCはクローン型を防ぐ?
一部だけです。p=rejectのDMARCは、元の送信者のドメインそのものを偽る複製を防ぎます。しかし類似ドメインや本当に乗っ取られたアカウントから送られた複製は、認証に合格します。その場合は、送信者のアドレスと差し替えられたリンクを人が確認する必要があります。
怪しいメールが本物か、返信して確かめてもよいですか?
いいえ。本物か確かめるために怪しいメールへ返信してはいけません。既知の電話番号、Webサイト、いつもの連絡手段を使いましょう。返信すると、アドレスが使われていると相手に伝わり、確認も攻撃者の経路の中にとどまります。
フィッシングを受けたら何を報告すべきですか?
怪しいメッセージを組織のセキュリティ手順で報告し、送信者のアドレス、件名、URL、伏せ字にしたヘッダーなどの証拠を保存します。認証情報を入力した、または危険な添付ファイルを開いた場合は、組織が被害を封じ込められるよう、すぐに報告してください。
執筆者
Ian BussieresPalisade 共同創業者・CTO
Ian BussieresはPalisade共同創業者兼CTO。PalisadeはIT部門・MSP向けのエージェント型DMARC。
Ianの記事 →