BIMIとは?ブランドロゴ表示の仕組みとVMC証明書
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
要旨
BIMIとは、DMARC認証と受信側のチェックを通過したメールに、検証済みのブランドロゴを表示するメール規格です。表示するのは対応する受信トレイです。
BIMI(Brand Indicators for Message Identification)とは、対応するメールボックスプロバイダーが、認証済みメールの横に送信者のブランドロゴを表示できるようにするメール規格です。ドメインはBIMIのDNSレコードを公開し、準拠したロゴと、受信側が求める場合はマーク証明書の場所を示します。BIMIはDMARCのポリシー強化が前提ですが、有効なレコードがあってもすべてのプロバイダーがロゴを表示するとは限りません。
概要
要点
- BIMIは、認証済みの送信ドメインと公開されたブランドロゴを結び付けます。
- BIMIレコードはDNSのTXTレコードで、通常は
default._bimi.yourdomain.comに公開します。 - BIMIを利用するには、ドメインが強化済みのDMARCポリシーを公開している必要があります。
- ロゴは、デザインツールで書き出しただけのSVGでは不可で、BIMIのSVGプロファイルへの準拠が必要です。
- 受信側は、BIMIロゴを表示する前に証明書を求める場合があります。
- ロゴを表示するかどうかは、受信側が独自のポリシーに基づいて最終的に判断します。
BIMIの仕組み
BIMI Groupの実装ガイダンスによると、BIMIはドメイン所有者がロゴを公開する仕組みです。参加するメールボックスプロバイダーは、受信メッセージとドメインの認証状況を評価したうえで、そのロゴを取得します。
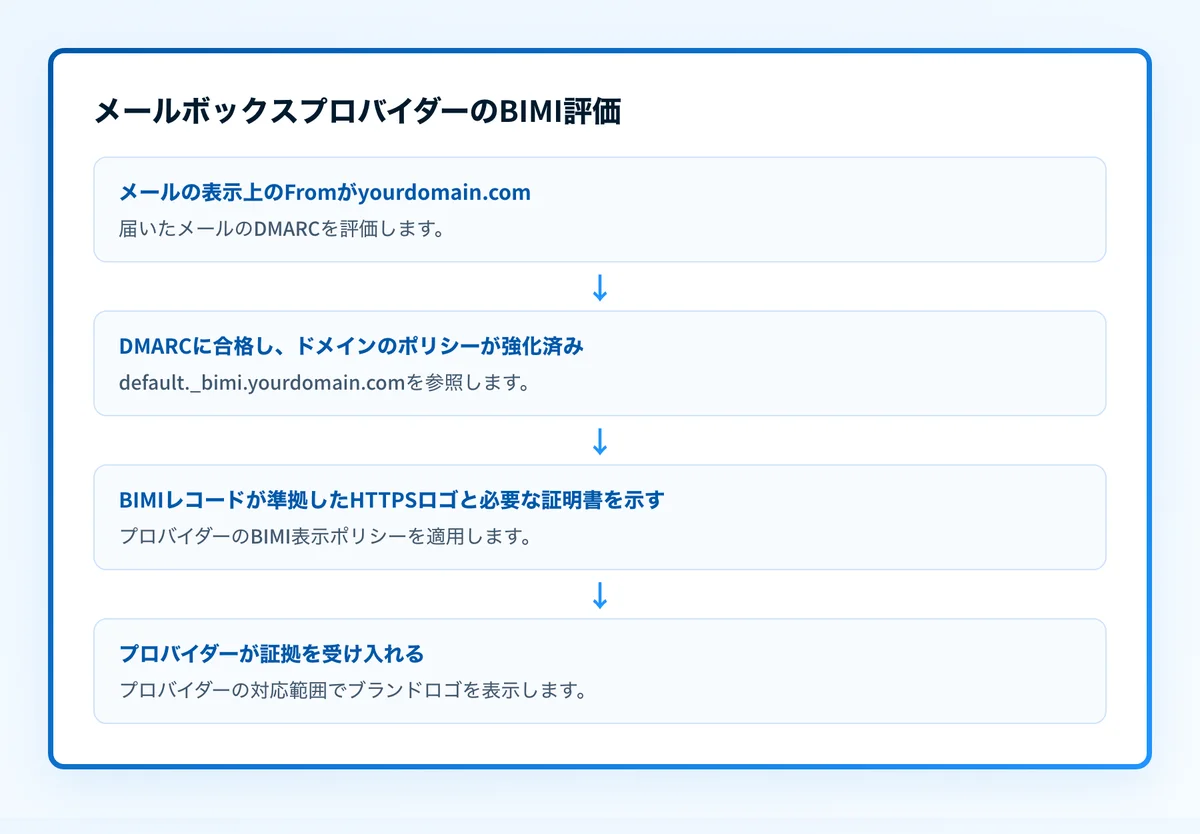
流れは、連動する4つの要素からなります。
- メッセージは、
yourdomain.comなどの表示上のFromドメインを使います。 - 受信側のメールボックスプロバイダーがメッセージのDMARCを評価します。DMARCには、RFC 9989で定義された、一致したSPFまたはDKIMの合格が必要です。
- 受信側はFromドメインのBIMIレコードを参照し、ロゴの場所を取得します。
- 受信側は、証明書の要件を含む独自のBIMI適格性ルールを評価してから、ロゴを表示するかどうかを決めます。
DNSと認証の全体像は、メールインフラの学習ハブをご覧ください。p=noneでレポートを収集している段階のドメインは、BIMIの実装が前提とするDMARCのポリシー強化にまだ達していません。
BIMIのロゴ表示が変わる条件
BIMIの適格性とロゴの表示は別物です。表示を決めるのは受信側です。そのため、構文上正しいレコードを公開しても、特定の受信トレイではロゴが表示されないことがあります。
結果は次の条件で変わります。
- DMARCポリシー:BIMIの実装ガイダンスでは、DMARCポリシーを
quarantineまたはrejectにする必要があります。監視のみのp=noneはこの条件を満たしません。RFC 9989でDMARCから旧来のpctタグは削除されましたが、現行のBIMIガイダンスは今も100未満の値を認めていません。 - DMARCアライメント:配信される個々のメッセージがDMARCに合格する必要があります。有効なBIMIレコードがあっても、SPFやDKIMのアライメント失敗は補えません。
- ロゴの形式:ロゴのURLは、BIMI SVG Tiny Portable/Secureプロファイルに準拠したファイルを指す必要があります。通常のSVGには、BIMIプロファイルで許可されていない要素が含まれることがあります。
- 証明書のポリシー:受信側によっては、ロゴを表示する前にVerified Mark Certificate(VMC)などの認められた証明書を求めます。証明書の購入や公開の前に、受信側プロバイダーの最新のBIMIドキュメントを確認してください。
- メールボックスプロバイダーの対応:BIMIを実装していないプロバイダーでは、送信側のDNS設定にかかわらずロゴは表示されません。
- 受信側のローカルポリシー:BIMIに対応するプロバイダーでも、信頼性のチェックや不正対策を独自に追加できます。BIMIがそれらに優先することはありません。
ポリシー強化、SVG変換、ホスト型レコード、検証の手順を1つのガイド付きワークフローで進めたい場合は、PalisadeのマネージドBIMI機能をご覧ください。ロゴを表示するかどうかの最終判断は、引き続き受信側が行います。
ロゴを得るためだけに、ドメインをp=quarantineやp=rejectに移行しないでください。まず正規の送信元を洗い出し、重要なメールストリームで認証のアライメントが取れていることを確認します。
この機会は数値で測れます。Palisadeの100,000ドメインのBIMI導入データは、ポリシー強化の準備が整っていながらBIMIレコードを未公開のドメインがどれだけあるかを示しています。再利用できるファネル図と、ダウンロード可能な集計もあります。
BIMIに対応しているプロバイダー
主要な受信トレイのプロバイダーはこの規格を採用しています。Gmail、Yahoo、AppleはいずれもBIMIをプラットフォームに組み込んでいます。GmailとApple Mailはマーク証明書が必要ですが、Yahooは自己宣言型のレコードでもロゴを表示します。また、GoogleはGmailのBIMI対応を2023年5月に拡大し、参加する送信者の横に認証済みのチェックマークを追加しました。有効なレコードを公開すれば、各プロバイダーの表示判断の範囲内で、これらのサービスの利用者にブランドロゴが表示されます。
エンゲージメント面の利点は、この視認性にあります。Red SiftとEntrustによる2021年の消費者調査では、メッセージにブランドロゴが表示されると、開封率が最大39%高くなりました。ただし、これは保証ではなく傾向を示すデータです。ロゴを表示するかどうかは受信側が決め、結果は読者層やプロバイダーによって異なります。
BIMIレコードの設定例
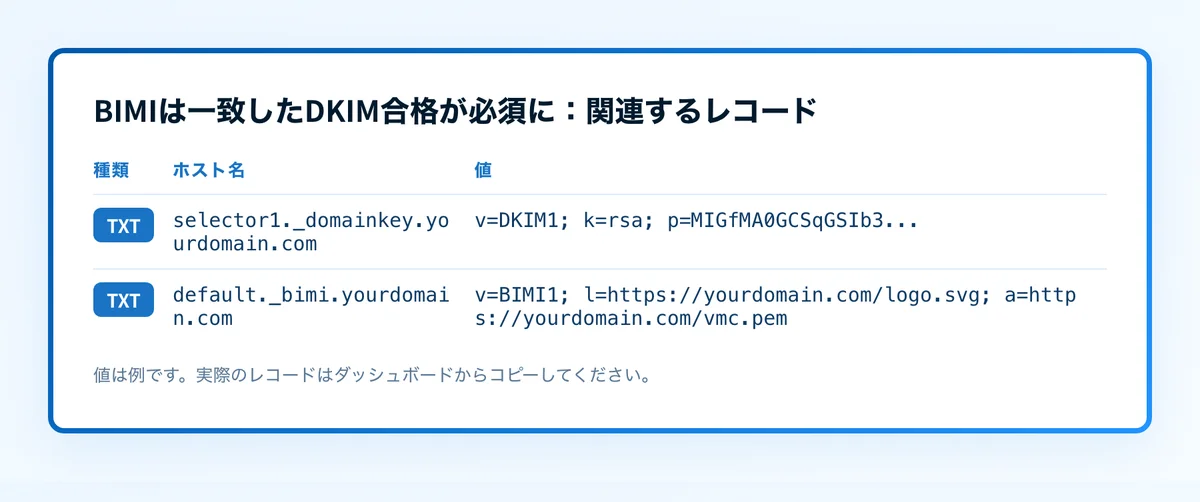
BIMIレコードは通常、セレクタと_bimiラベルの下にTXTレコードとして公開します。BIMI Groupは通常のセレクタとしてdefaultを挙げていますが、メッセージにBIMI-Selectorヘッダーがあれば、受信側はそのセレクタを使えます。
Host: default._bimi.yourdomain.com
Type: TXT
Value: v=BIMI1; l=https://assets.yourdomain.com/logo.svg; a=https://assets.yourdomain.com/mark.pem
これは説明用の例です。この例のURLは公開しないでください。承認済みのロゴは自社でホストし、対象の受信側が証明書を求める場合は、自社のマークに発行された証明書の場所を使う必要があります。
この例では:
v=BIMI1は、BIMIレコードの識別子です。l=は、BIMIに準拠したSVGロゴのHTTPSの場所を示します。a=は、マーク証明書のHTTPSの場所を示します。
v=、l=、a=のタグ構成が、SVG P/Sの要件にはロゴファイル自体の条件がまとめられています。BIMIレコード生成ツールを使えば、ドメインに合わせてこれらのタグを組み立てられます。
公開DNSの結果からわかるのは、レコードが見えるかどうかです。特定の本番メッセージがDMARCに合格したことや、受信側がロゴを取得したこと、表示を選んだことまでは証明できません。
BIMIの適格性がSPFだけでなくDKIMに左右される理由
Gmailは、ブランドの身元が確認済みであることを示すため、BIMIの上に青い認証済みチェックマークを重ねて表示します。この時期はよく誤って伝えられます。GmailでBIMIのロゴアバターが一般提供されたのは2021年7月で、青いチェックマークの開始は2023年5月です。
開始から数週間のうちに、セキュリティ研究者のChris Plummer氏が、UPSのロゴとGoogleの青いチェックマークが付いた詐欺のなりすましメールを示しました。原因は、BIMIがSPFに頼っていた点にあります。DMARCは、アライメントの取れたSPFチェックとDKIMチェックのどちらかが成功すれば合格します。UPSはSPFレコードで共有型の外部メール配信基盤を許可していたため、同じ基盤を経由してメッセージを送った攻撃者は、アライメントの取れたSPF合格を得られました。それがDMARCを満たし、BIMIとチェックマークの対象になったのです。これはSPFアップグレード攻撃と呼ばれることがあります。本来は信頼できないはずのメッセージが、信頼できるものに格上げされたという意味です。
2023年6月、Googleは記者に対し、アライメントの取れたSPF合格だけでは不十分とし、BIMIとチェックマークの対象になるにはDKIMを必須にすると説明しました。DKIM署名はメッセージに結び付いた暗号学的ハッシュで、ドメインの秘密鍵で署名されます。そのため、標的がたまたまSPFレコードに載せている基盤を経由しても、送信者が信頼を引き継ぐことはできません。ただしGoogleは、この変更を公開中のBIMIドキュメントに反映していません。Googleの現行のBIMI設定ガイドは今も、DMARCの前にSPFまたはDKIMを設定する必要があるとしており、チェックマーク自体はVerified Mark Certificateにひも付けています。
その曖昧さがあっても、送信ドメインにとっての実務上の結論は変わりません。Googleの送信者ガイドラインは、Gmailアカウントへ日に5,000通を超えて送信する場合にSPFとDKIMの両方を求めており、チェックマークにはさらにVMCが必要です。チェックマークを目指す前に、ドメインがアライメントの取れたDKIMで署名し、VMCを持っていることを確認してください。証明書と費用の流れは、Gmailの青い認証済みチェックマークの取得方法をご覧ください。
次に確認すること
手元にある情報から始めます。
- ドメイン名しかない場合は、BIMIルックアップツールで、公開中のBIMIレコードと、ロゴや証明書のURLを確認します。
- ロゴを準備している場合は、最終的にホストするファイルがBIMIのSVGプロファイルに準拠しているか検証します。デザインの元データは、公開用のBIMIファイルと分けて管理します。
- 配信済みのテストメッセージがある場合は、その認証結果を確認します。RFC 8601は、認証の評価結果を伝える
Authentication-Resultsヘッダーフィールドを定義しています。BIMIを疑う前に、実際の送信経路でアライメントの取れたSPFまたはDKIMの合格があることを確認してください。 - メールボックスプロバイダーがロゴを表示しない場合は、そのプロバイダーが公開するBIMI要件と、実際のメッセージ経路、DNSレコード、ロゴファイル、証明書を照らし合わせます。DNSだけでプロバイダーの判断を推測しないでください。
まず公開中のBIMIレコードを確認
送信ドメインがあり、公開DNSレコードの現在の内容を確かめたいなら、最初にBIMIルックアップを使うのが適切です。
公開情報のルックアップでは、本番の送信元のDMARC合格や、すべての受信側のBIMI対応、メールボックスプロバイダーがロゴを表示することまでは証明できません。
BIMIの準備状況を実際の送信データと結び付ける
今日正しいレコードでも、後でアライメントに失敗しうる送信元をすべて特定できるわけではありません。ポリシー変更が別のアプリケーションやサブドメインに影響するかどうかもわかりません。PalisadeはDMARCソフトウェアです。DMARC集計レポートのデータを分析し、送信元と認証やアライメントの問題を特定して、優先度付きの修正チケットを作成します。根拠がそろえば次のポリシー段階を提案できますが、根拠を確認してDNSを変更するのは人です。
Palisadeは、DMARCポリシーを自律的に変更することはなく、ロゴの表示や受信トレイへの到達も保証しません。
根拠
出典と参考資料
よくある質問
よくある質問
BIMIにDMARCは必要ですか?
はい。BIMIの実装には強化済みのDMARCポリシーが必要で、配信されるメッセージは表示上のFromドメインでDMARCに合格しなければなりません。BIMIのTXTレコードを公開しても、認証されていないメッセージは対象になりません。
BIMIにVMCは必要ですか?
受信側のメールボックスプロバイダーが、ロゴの表示にマーク証明書を求める場合のみ必要です。証明書の要件はDNSレコードとは別の話です。自社にとって重要な受信トレイについて、各プロバイダーの最新のBIMIドキュメントを確認してください。
GoogleはBIMIで今もSPFを認めていますか?
Googleの現行のBIMIドキュメントは今も、DMARCの前にSPFまたはDKIMを設定する必要があるとしています。つまり公開中のガイダンスは、DKIMに限定して求めてはいません。2023年6月、GoogleはSPFを悪用したなりすましを受けて、BIMIとチェックマークの対象にDKIMを必須にすると記者に説明しましたが、ドキュメントには反映していません。いずれにせよ、アライメントの取れたDKIMで署名してください。Googleの送信者ガイドラインは、Gmailアカウントへ日に5,000通を超えて送信する場合、すでにSPFとDKIMの両方を求めています。
「SPFアップグレード攻撃」とは?
SPFアップグレード攻撃とは、2023年に起きたなりすましで、メッセージがDKIMではなくSPFを通じてBIMIの適格性を得たものです。DMARCは、アライメントの取れたSPFかDKIMの結果で合格します。そのため、標的がSPFレコードで許可していた共有基盤を経由してメールを送った攻撃者は、アライメントの取れたSPF合格を得てDMARCを満たし、ブランドロゴとチェックマークの対象になりえました。DKIMを必須にすれば、この経路は塞がります。DKIM署名はメッセージに結び付き、ドメイン自身の秘密鍵で署名されるからです。
通常のSVGロゴをBIMIに使えますか?
いいえ。通常のSVGが、そのままBIMIに準拠したSVG Tiny Portable/Secureファイルになるわけではありません。DNSにURLを公開する前に、最終的にホストするファイルをBIMIのSVGプロファイルで検証してください。
BIMIレコードがあればロゴは必ず表示されますか?
いいえ。ロゴを表示するかどうかは受信側が決めます。メッセージのDMARCの結果、プロバイダーの対応状況、証明書の要件、ロゴの有効性、ローカルの不正対策ポリシーが判断に影響します。
BIMIでメールの到達率は上がりますか?
直接は上がりません。BIMIはロゴ表示のための規格です。BIMIに必要なDMARCのポリシー強化と、アライメントの取れたSPFまたはDKIMはメール認証を強化しますが、受信トレイへの到達や配信を保証するものではありません。
執筆者
Johanie Dupontブランド・EC向けメール
Johanie DupontはPalisadeでブランド・EC向けメールを担当しています。BIMIと認証マーク、送信者要件、マーケティングメールの受信トレイへの到達を扱います。
Johanieの記事 →