スピアフィッシングとは?手口と対策方法
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
要旨
スピアフィッシングとは、信頼できる相手になりすまして特定の標的を狙うメール攻撃です。仕組み、成功する理由、防ぐ方法を解説します。
スピアフィッシングとは、不特定多数ではなく、特定の個人、チーム、企業を狙うフィッシング攻撃です。攻撃者は汎用的なメールを何百万通もばらまく代わりに、一人の標的を調べ上げます。そして名前、役職、取引先、最近の行動などを盛り込み、すでに信頼している相手から届いたように見えるメールを作ります。この精度こそが危険な理由です。
典型的な例を挙げます。CFOを名乗るメールが届き、実在のプロジェクトに触れながら、送金の承認や資料の共有を求めてきます。急ぎで、具体的で、そして罠です。
通常のフィッシングとの違い
通常のフィッシングは数で勝負します。同じ文面を大量のリストに送り、ごく一部が引っかかるのを待ちます。スピアフィッシングは発想が逆です。
- 対象:フィッシングは全員を狙い、スピアフィッシングは特定の一人や役職を狙います。
- 個別化:フィッシングは「お客様各位」のような汎用文面で、スピアフィッシングは実在の人物、案件、状況に触れます。
- 狙い:フィッシングの多くはパスワード狙いです。スピアフィッシングは送金詐欺、横展開のための認証情報の窃取、ビジネスメール詐欺を狙うことが多くあります。
- 検知:大量送信の文面はスパムフィルタで捕まりやすい一方、よく調べたスピアフィッシングメールは正規に見えるため、すり抜けることがあります。
スピアフィッシングの手口
スピアフィッシングは、計算された手順で進みます。
- 偵察:攻撃者はLinkedIn、企業サイト、プレスリリース、SNS、過去の漏えい情報から、誰が誰の部下か、どうやり取りしているかを調べます。
- 餌づくり:調べた内容をもとに、正規に見えるメールを作ります。同僚、取引先、利用中のサービスを装うことが多く、送信元ドメインそのものをなりすますことも、一文字だけ違う類似ドメインを使うこともあります。
- 仕掛け:メールには行動を促す要素があります。リンクのクリック、添付ファイルの開封、支払いの承認、認証情報のリセットなどです。
- 実害:標的が応じると、攻撃者は送金させたり、認証情報を盗んだり、マルウェアを仕込んでアクセスを広げたりします。
スピアフィッシングが深刻な理由
「スパムっぽいか」という直感が通用しないため、スピアフィッシングは記録上でも特に被害額の大きいサイバー犯罪を生んでいます。FBIの2023年インターネット犯罪報告書によると、フィッシングとなりすましは最も報告の多い犯罪類型で、同年の苦情は298,878件でした。ビジネスメール詐欺(標的型のなりすましが主な手口)は21,489件で、2023年だけで報告被害額は約29億ドルに上ります。FBIのBECに関する注意喚起は、2013年から2023年までの世界の累計被害額を550億ドル超としています。
被害は金銭だけではありません。攻撃が成功すると、顧客データが流出し、さらに深い侵入を許す認証情報が渡り、侵害が公になればブランドへの信頼も損なわれます。
スピアフィッシングの対策
対策は、人とメール認証という2つの層で考えるのが効果的です。
人とプロセス
- 別経路で確認する。支払いや認証情報の依頼は、メールに返信せず、既知の番号への電話など別の経路で確認します。
- 送信元を確かめる。表示名ではなく、アドレス全体を確認します。一文字違いのドメインは危険信号です。
- クリック前にリンクを確かめる。マウスを重ねてリンク先を確認し、怪しいものは開く前にフィッシングリンクチェックにかけます。
- 多要素認証(MFA)を有効にする。2つ目の要素が必要なら、盗まれたパスワードの価値は大きく下がります。
- 継続的に訓練する。短い演習を定期的に続け、新しい手口への注意を保ちます。
自社ドメインそのもののなりすましを防ぐ技術的な柱が、SPF、DKIM、DMARCです。DMARCをp=rejectに設定すると、メールボックスプロバイダーは、自社ドメインを名乗りながら認証に失敗したメールを拒否します。最も巧妙なスピアフィッシングの入り口をふさげます。
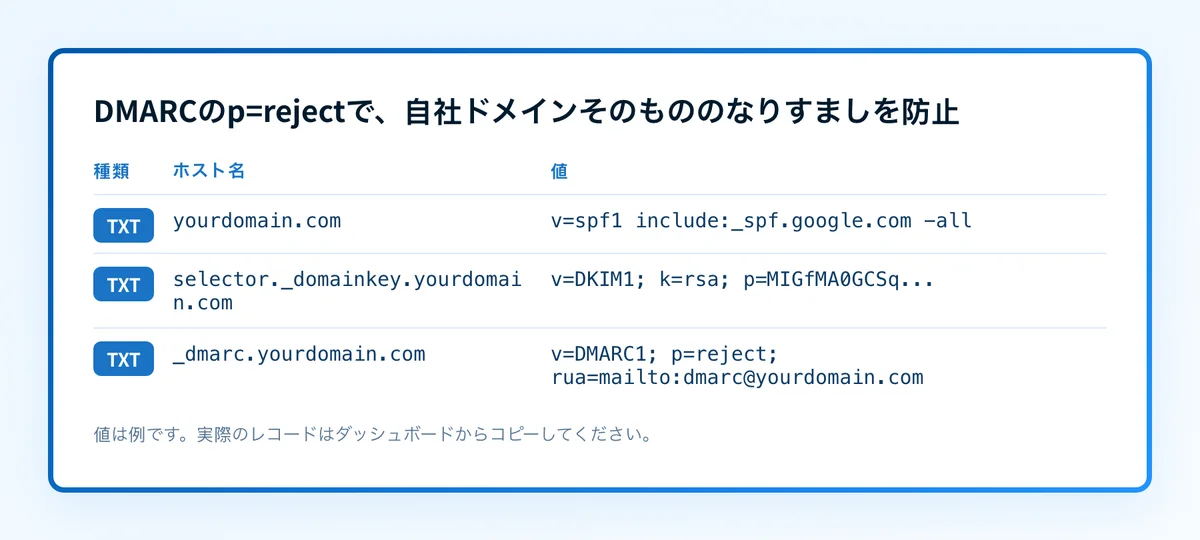
これらのレコードが正しく公開されているかは、無料のセキュリティスコアで確認できます。強化したポリシーはDMARCチェックで作成できます。認証だけで類似ドメイン攻撃は防げませんが、攻撃者にとって最も簡単で巧妙な手段を奪えます。
根拠
出典と参考資料
- FBI IC3 2023年インターネット犯罪報告書:フィッシング、なりすまし、ビジネスメール詐欺の苦情件数と被害額。
- FBI IC3:ビジネスメール詐欺に関する注意喚起:2013年から2023年までの世界のBEC累計被害額。
関連記事
よくある質問
よくある質問
メール認証ですべてのスピアフィッシングを防げますか?
いいえ。SPF、DKIM、p=rejectのDMARCは、自社ドメインそのもののなりすましを防ぎ、最も巧妙な手口をふさぎます。ただし類似ドメイン(yourcompany-support.comなど)や、乗っ取られた第三者のアカウントから届くメールは防げません。認証はユーザー教育やMFAと組み合わせる必要があります。
ホエーリングとスピアフィッシングの違いは?
ホエーリングは、価値の高い人物を狙うスピアフィッシングの一種です。経営幹部、財務責任者など、多額の支払いを承認できる人が標的になります。手口は同じで、違いは標的の地位と、得られる金額の大きさです。
スピアフィッシングメールを受け取ったらどうすればよいですか?
スピアフィッシングメールを受け取ったと思ったら、リンクをクリックせず、返信もしないでください。依頼内容は信頼できる別の経路で確認します。そのうえでIT部門やセキュリティ担当に報告すれば、ほかの人への注意喚起や、送信元ドメインがなりすまされたかの確認につながります。メールヘッダーは保存しておきましょう。本当の送信元を突き止める手がかりになります。
類似ドメインはDMARCで失敗しますか?
必ずしもそうではありません。DMARCが守るのは、自社が所有しレコードを公開しているドメインだけです。類似ドメインは攻撃者が管理する別のドメインなので、独自の認証に合格できます。見抜くには、DMARCだけでなく、ドメインの監視とユーザーの注意が必要です。
中小企業も本当に狙われますか?
はい、中小企業も狙われます。攻撃者は小規模な組織を、対策が手薄なのに資金や取引先との関係には手が届く、狙いやすい標的と見なしがちです。FBIのデータでは、BECの苦情は全50州のあらゆる規模の企業に及んでいます。
執筆者
Ian BussieresPalisade 共同創業者・CTO
Ian BussieresはPalisade共同創業者兼CTO。PalisadeはIT部門・MSP向けのエージェント型DMARC。
Ianの記事 →