ビジネスメール詐欺(BEC)とは?手口と防ぎ方
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
要旨
ビジネスメール詐欺(BEC)は、信頼できる人物や取引先になりすまし、送金先やデータをだまし取る攻撃です。見分け方と対策を解説します。
ビジネスメール詐欺(BEC)は、信頼できそうなメール、アカウント、身元を使い、送金、支払い情報の変更、情報の開示など、リスクの高い行動を取らせる攻撃です。最も安全な対応は、いつもと違う送金やデータの依頼を、別に把握している既知の連絡手段で確認することです。メール認証で自社ドメインの直接のなりすましは減らせますが、乗っ取られたアカウントや類似ドメインから届いた支払い依頼の正当性までは確認できません。
概要
要点
- BECは、経営幹部、取引先、従業員、業務プロセスへの信頼を突く、標的型のソーシャルエンジニアリング攻撃です。
- 攻撃者が本物のアカウントを乗っ取った、ドメインを偽装した、よく似たドメインを登録した、といった理由でメールが本物らしく見えることがあります。
- 不正な送金や口座情報の変更を承認前に止められるのは、メール以外の経路で確認する手順です。
- 多要素認証はメールアカウント乗っ取りのリスクを下げますが、すべてのメールが信頼できるようになるわけではありません。
- 受信側が公開ポリシーを適用する場合、DMARCは表示上のFromドメインの不正利用からドメインを守ります。
- 公開DNSのチェックに合格しても、本番の送信元がすべて正しく認証されることや、受信側がメールを配信することの証明にはなりません。
ビジネスメール詐欺の手口
FBIのインターネット犯罪苦情センターによれば、ビジネスメール詐欺は、支払いや資金移動を扱う組織を狙う巧妙な詐欺です。攻撃者が狙うのは、取引先の請求書の振込口座の変更、従業員データの極秘の書き出し、経営幹部からの至急の支払いといった、もっともらしい依頼です。
BECの裏にあるメールの経路は重要です。経路によって防御策が異なるからです。
攻撃者が、乗っ取った従業員や取引先のメールボックスから送る場合があります。この場合、メールは正規のドメインから届き、通常の認証チェックに合格することもあります。問題は、アカウントの持ち主がその依頼をしていないことです。
攻撃者がドメインになりすます場合もあります。RFC 9989の定義では、DMARCは、SPFまたはDKIMが表示上のFromドメインとアライメントを取って成功したかを評価し、失敗時に求める処理をドメイン所有者が公開できるプロトコルです。DMARCは、保護されたドメインを名乗る不正なメールを受信側が見分けるのに役立ちます。本物の送信者による依頼が商取引として正当かどうかは判断しません。
3つ目の経路は類似ドメインです。たとえば、不正なドメインが取引先のドメインと一文字だけ違うことがあります。本物の取引先ドメインのDMARCは、その別ドメインから送られるメールを制御できません。
これらのチェックを支えるプロトコルについてはメール認証の学習センターを、ビジネスへの影響全般はBECが企業にもたらす脅威をご覧ください。
証拠に応じて対策を選ぶ
実際に取るべき対応は、受信者が何を確認できるかで変わります。
- 自社ドメインからの依頼を名乗るのに送信者アドレスが怪しい場合は、ドメインのDMARCレコードと配信されたメールのヘッダーを確認します。直接のドメインなりすましの特定に役立ちますが、誰が送ったかは証明できません。
- 既知の取引先や経営幹部のアドレスから届いた依頼でも、メールボックスが乗っ取られている可能性を前提にします。取引を止め、以前から信頼している電話番号、連絡先名簿、承認経路で依頼を確認します。
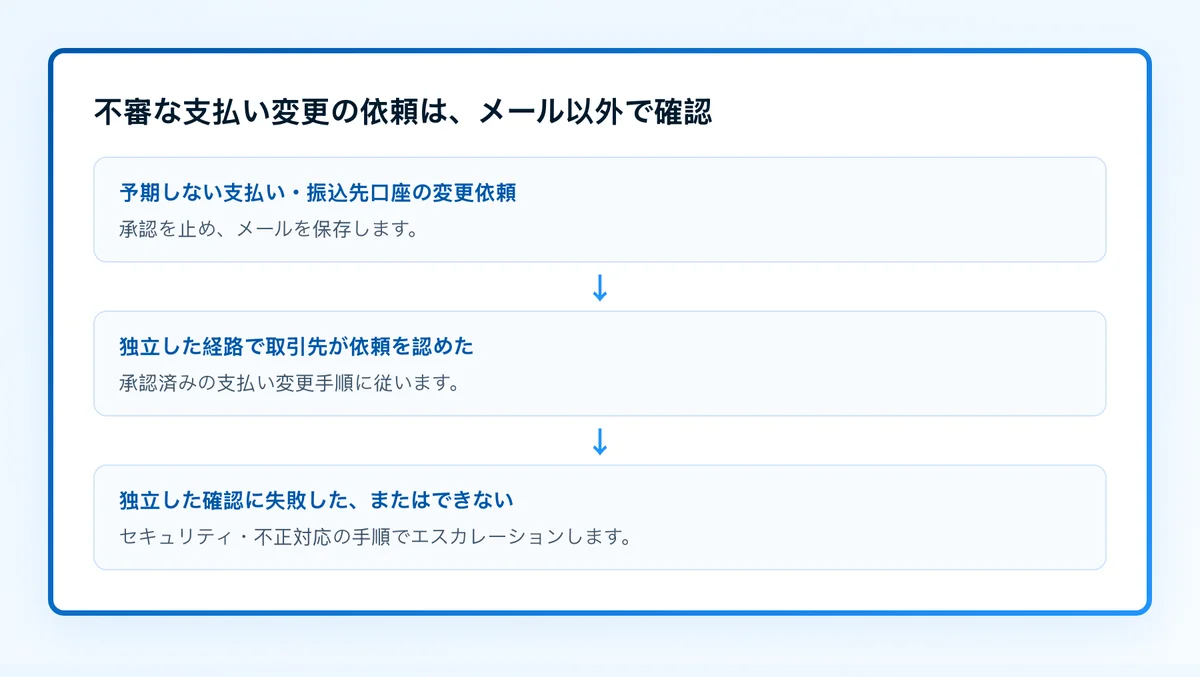
- 支払い指示、口座情報、受取人情報が変わった場合は、記録の変更や送金の前に、別の経路での確認を必須にします。
- 認証情報を求めるメールなら、組織で定めた報告とインシデント対応の手順に従います。確認のためにそのメールへ返信してはいけません。
- 公開されているドメインが信頼する取引先のものと似ている場合は、ドメイン名全体を、登録済みの取引先の連絡先情報と照らし合わせます。
送信者名や文面に見覚えがあっても、メールのやり取りだけを根拠に口座情報を変更したり、送金したりしてはいけません。独立して確認した連絡手段で依頼を確かめてください。
BECとフィッシングは重なる部分がありますが、同じものではありません。ビジネスメール詐欺とフィッシングの違いで解説しているとおり、フィッシングは多数の受信者を狙うことがあるのに対し、BECは依頼をもっともらしく見せる取引関係や承認フローを利用するのが一般的です。
BECの確認手順の例
経理担当者が、取引先からと思われるメールを受け取ります。次回の請求書の支払いを新しい口座に送るよう求める内容です。問うべきは「このメールは本物らしいか?」ではありません。「承認済みの取引先の連絡先が、この変更を独立して確認できるか?」です。
メールと承認の判断を切り離す、短く記録に残る確認ルールを使います。
Request: Change supplier payment instructions

Do not approve from the email alone.

Verify through:
- A phone number or portal contact already recorded for the supplier
- A second authorized approver for the payment change
- The supplier's established account-management process

Record:
- Who verified the request
- Which independent contact method was used
- The date and approved change reference
これは説明用の運用フォーマットです。組織の支払い管理、契約上の要件、インシデント対応プロセスの代わりにはなりません。
自社ドメインを名乗るメールなら、技術的な証拠も確認します。配信されたメールのAuthentication-Resultsヘッダーには、受信側による認証の評価が示されます。RFC 8601はAuthentication-Resultsヘッダーフィールドを定義しています。ヘッダーの結果は、その受信側でのそのメールについての証拠です。依頼された取引の正当性を確かめるものではなく、すべての送信経路を示すことも、今後の配信を予測することもできません。
BECが疑われる依頼への対応手順
手元の証拠から、次の順で始めます。
- 支払いやデータの依頼なら、承認手続きを止め、独立した確認ルールを適用します。社内の手順に従い、セキュリティ担当や不正対応チームのためにメールを保存します。
- 受信したメールがあれば、完全なヘッダーを取得し、表示上のFromドメイン、Return-Pathのドメイン、認証結果を比べます。機密情報を伏せないまま、承認された経路の外へ転送してはいけません。
- 自社ドメインをかたるメールなら、DMARCチェックツールで公開DMARCレコードを確認します。公開されているポリシーを、チームが守るべきドメインと比べます。
- レコードがない、または
p=noneの場合でも、その照会結果だけで、すぐに強いポリシーへ移行してはいけません。まず正規の送信元を洗い出し、実際の本番メールでアライメントの取れたSPFまたはDKIMの結果を確認します。 - 依頼が実在する従業員や取引先のメールボックスから来た場合は、アカウントへのアクセス、メールボックスのルール、影響を受けた業務プロセスを調査します。DMARCレコードでは、乗っ取られたメールボックスは修復できません。
管理された手順でDMARCのポリシー強化へ
公開DMARCの照会で、自社ドメインが現在ポリシーを公開しているかは分かります。残る運用上の問いは、どの正規サービスがまだそのドメインでメールを送っているか、そして各経路でアライメントが取れているかです。
Palisadeはエージェント型DMARCソフトウェアです。DMARC集計レポートのデータを分析し、送信元と、認証やアライメントの問題を特定して、優先度付きの修正チケットを作成します。証拠が裏付ければ次のポリシー段階を提案しますが、証拠を確認してDNSの変更を反映するのはチームです。
Palisadeは、個々の支払い依頼の正当性を確認しません。人の操作なしにDMARCポリシーを変更することも、今後のすべてのメールが認証されることや受信トレイへの到達を保証することもありません。
根拠
出典と参考資料
よくある質問
よくある質問
ビジネスメール詐欺とフィッシングは同じですか?
いいえ。フィッシングは、認証情報、データ、金銭を狙う欺瞞的なメール全般を指す広いカテゴリーです。BECは通常、経営幹部からの依頼や取引先の支払い変更など、業務プロセスや信頼関係を狙います。
DMARCですべてのBECを防げますか?
いいえ。受信側がDMARCポリシーを適用すれば、ドメインの表示上のFromドメインの不正利用は減らせます。乗っ取られた正規アカウント、類似ドメイン、別の連絡経路で成立する詐欺は防げません。
不審なメールにある電話番号に経理担当者が電話してもよいですか?
いいえ。承認済みの取引先名簿、契約書、ポータル、社内システムに登録済みの電話番号や連絡手段を使います。不審なメールに書かれた番号は、攻撃者につながる可能性があります。
多要素認証でBECは防げますか?
いいえ。多要素認証はアカウントを不正アクセスから守るのに役立ちます。しかしBECでは、偽装ドメイン、類似ドメイン、被害者のメールボックスへのアクセスを必要としない手口も使われます。
BECの試みに気づいたら、何を保存すべきですか?
組織で承認されたセキュリティ手順に従い、メールとその完全なヘッダーを、取引の依頼内容、確認結果、関連するアカウントや支払いの変更とともに保存します。顧客の機密データ、認証情報、秘密鍵、トークンは、承認されていないシステムに置かないでください。
執筆者
Ian BussieresPalisade 共同創業者・CTO
Ian BussieresはPalisade共同創業者兼CTO。PalisadeはIT部門・MSP向けのエージェント型DMARC。
Ianの記事 →