DMARC普及率の現状:日本で導入が加速する理由
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
要旨
日本のDMARC普及は、省庁やメールボックスプロバイダーが送信者に認証を求めるなかで加速しています。普及の現状と、いま取るべき対策を解説します。
DMARC普及率の現状:日本で導入が加速する理由
メール詐欺やなりすましは世界共通の問題で、日本もいま、その遅れを急速に取り戻しつつあります。政府の省庁、決済業界、主要なメールボックスプロバイダーがそろって、日本の受信者にメールを送る組織にDMARCへの対応を強く求めるようになりました。
概要
要点
- 総務省、警察庁、経済産業省は、クレジットカード会社に対し、DMARCを含むフィッシング対策の強化を公式に要請しています。
- JPAAWG(Japan Anti-Abuse Working Group)は、2018年から毎年開く総会を通じて、国内でメール認証の普及を進めてきました。
- Gmailと米Yahooが2024年から適用している世界共通の一括送信者要件は、日本のユーザーに大量のメールを送るすべての送信者が対象です。
- DMARCは、一致したSPFとDKIMがあって初めて機能します。最初の一歩として安全なのは、
noneポリシーでレコードを公開することです。 - PalisadeはDMARC運用のライフサイクルを自動化します。日本でも海外でも、社内に深い専門知識がなくてもポリシー強化に到達できます。
日本のメール環境でDMARCが重要な理由
DMARC(Domain-based Message Authentication, Reporting, and Conformance)は、認証に失敗したメールの扱い方を受信側のメールサーバーに伝える仕組みです。フィッシングやビジネスメール詐欺の多くは、偽装した送信元アドレスや、本物に似せたアドレスを使います。DMARCは、信頼されたドメインから届いたように見えるメールを送るという、攻撃者にとって最も有効な手口の1つを封じます。
仕組みはこうです。ドメインの所有者がnone、quarantine、rejectのいずれかのポリシーを公開し、受信側は、そのドメインを名乗る未認証のメールにそのポリシーを適用します。請求書、支払い、公式な通知の主な連絡手段として今もメールが使われ、信頼を重んじる日本のビジネス文化では、この検証が大きな意味を持ちます。DMARCは集計レポートも生成します。どの送信元が自社ドメインの名義で送信しているかを正確に示すもので、安全にポリシー強化を進めるための材料になります。
いま日本でDMARC導入が進む理由
いま、3つの力が同時に導入を後押ししています。
決済業界への政府の要請:2023年2月、総務省、警察庁、経済産業省は、フィッシングを発端とするクレジットカード不正利用の増加を受け、クレジットカード会社に対し、DMARCの導入を含むフィッシング対策の強化を共同で要請しました。経済産業省は続いて2024年3月に「クレジットカード・セキュリティガイドライン」5.0版を公表し、カード業界全体のセキュリティ要件を引き上げました。
業界の連携:JPAAWGは、世界的な業界団体Messaging, Malware and Mobile Anti-Abuse Working Groupの日本支部です。2018年から毎年総会を開き、DMARC、DKIM、BIMI、IETFでの認証技術の取り組みを一貫して取り上げてきました。日本の事業者にとっては、世界で採用が進む標準を国内で学べる場になっています。
メールボックスプロバイダーの要件:Gmailと米Yahooが2024年に導入した一括送信者ルールは、大量に送信する送信者にSPF、DKIM、DMARCによる認証を求めています。これらのサービスを使う日本の受信トレイにマーケティングメールやトランザクションメールを送る組織は、拠点がどこにあっても、すでに対象です。
日本企業がDMARC導入で直面する課題
多くの日本企業は、レガシーなメール基盤と複数の外部送信サービスを抱えており、DNSレコードの管理が複雑になりがちです。社会全体の信頼感が高いことが、かえってメールセキュリティへの油断につながることもあります。DMARC、DKIM、SPFに精通した人材も、国内ではまだ限られています。さらに、信頼できる一次資料が英語のみの場合、言語や資料の壁が導入を遅らせます。
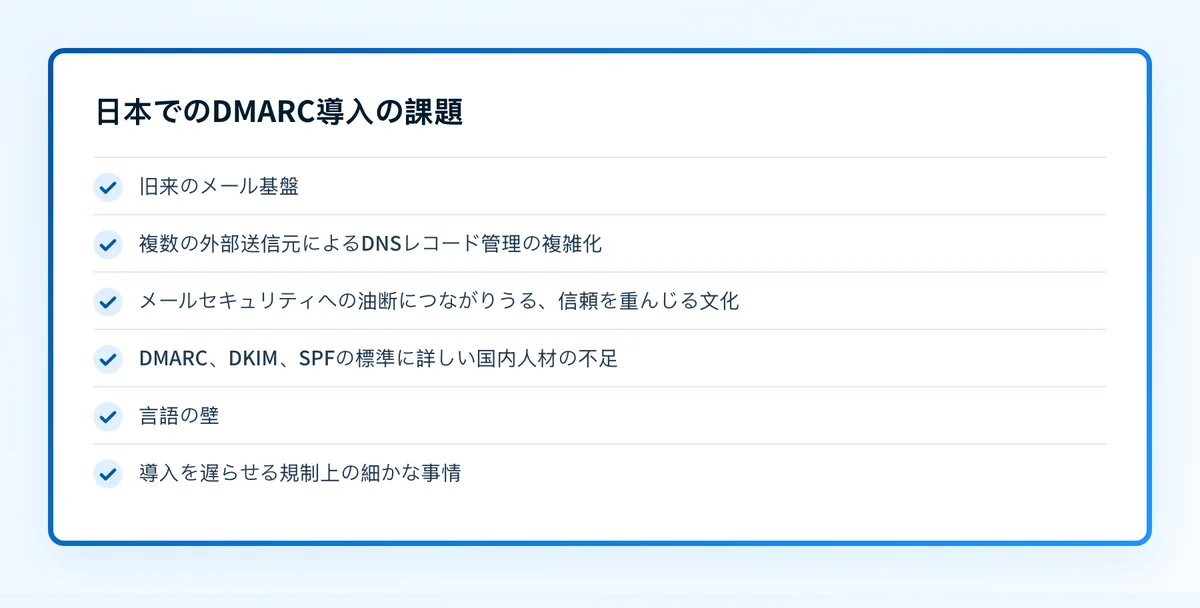 送信環境が複雑な組織で、DMARC導入を遅らせる障壁。
PalisadeでDMARCのポリシー強化を実現する方法
Palisadeは、ドメインをポリシー強化まで導く作業を担うエージェント型DMARCソフトウェアです。AIエージェントがDMARCの集計レポートのデータから送信元を調べ、SPFとDKIMのアライメントの問題を特定し、次のポリシー段階を提案します。チームが変更を一つずつ確認・承認しながら、ドメインをp=rejectへと進めます。これにより、メールセキュリティの専門人材の必要性が下がります。専任の到達率チームを持たない組織にとって、そこが最大の障壁です。
管理するドメインが1つでも数千でも、進め方は変わりません。そのため、社内のIT部門にも、多くの顧客ドメインを扱うMSPにも適しています。手作業でのレポート確認を大幅に減らし、途中で正規のメールを止めてしまうリスクも抑えながら、より早くDMARCのポリシー強化に到達できます。
今日から始めるドメイン保護
義務化を待つ必要はありません。まず、自社のメール認証の状況を、Palisadeの無料ツールメールセキュリティ診断で評価しましょう。SPF、DKIM、DMARCの不備を洗い出し、改善のロードマップを示します。noneポリシーでDMARCレコードを公開すれば、配信に影響を与えずにレポートの収集を始められます。さらに詳しく調べるならPalisadeのDKIMとSPFのツールを使い、認証が固まったら、対応する受信トレイに認証済みのロゴを表示できるBIMIも検討してください。
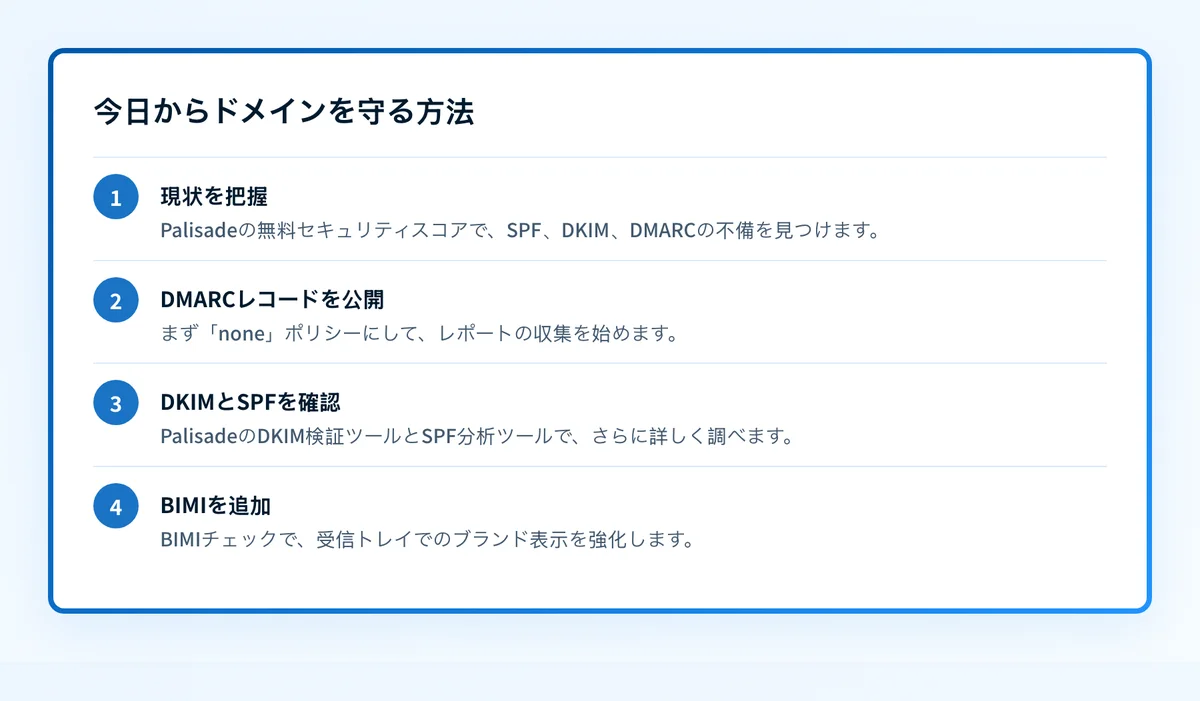 ポリシー強化への道を歩み始めるために、どの組織でも今日からできること。
まとめ
DMARCはメールのなりすましに対する実績ある防御策です。日本では、政府の要請、決済業界のガイドライン、プロバイダーの要件が重なり、DMARCは将来の課題ではなく、目の前の優先課題になっています。現状を評価し、監視用のポリシーを公開し、レポートをもとにポリシー強化を進める。いま着手する組織は、要件が厳しくなっても慌てずに済みます。Palisadeの自動化は、その過程の手作業の大半をなくします。
よくある質問
よくある質問
日本でDMARCは義務化されていますか?
全面的な法的義務はありませんが、業界ごとの圧力は現実にあります。日本の省庁はクレジットカード会社にDMARCの導入を正式に要請しており、Gmailと米Yahooは一括送信者にすでにDMARCを求めています。規制対象の送信者や一括送信者にとっては、DMARCを名指しする法律がなくても、事実上対応が求められています。
日本の組織はどのDMARCポリシーから始めるべきですか?
p=noneから始めます。配信には一切影響せず、集計レポートだけが有効になるため、自社ドメインを名乗って送信しているすべての送信元を確認できます。正規の送信元でSPFとDKIMが一致したら、quarantine、次にrejectへ進みます。
DMARCだけで日本のメール詐欺をすべて防げますか?
いいえ。DMARCが防ぐのは、自社のFromドメインそのものの不正利用です。似たドメイン、乗っ取られたアカウント、無関係なドメインから送られるフィッシングは防げません。利用者への啓発と組み合わせ、必要に応じてBIMIも導入して、受信者に目に見える信頼の目印を示しましょう。
DMARCのポリシー強化にはどのくらいかかりますか?
ドメインの送信元の数によります。シンプルなドメインなら数週間でp=rejectに到達できます。外部の送信元を多く抱える大規模な環境では、各送信元を先に認証する必要があるため、時間がかかります。Palisadeのようにレポート分析を自動化すれば、その期間を短縮できます。
執筆者
Samuel ChenardPalisade 共同創業者・CEO
Samuel ChenardはPalisade共同創業者兼CEO。Palisadeは1ドメインから数千まで対応する、IT部門・MSP向けのエージェント型DMARC。
Samuelの記事 →