Spear phishing : définition et comment s’en protéger
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Le spear phishing : un e-mail ciblé qui usurpe un contact de confiance. Voyez comment il fonctionne, pourquoi il réussit et comment s’en protéger.
Le spear phishing est une attaque d’hameçonnage ciblée qui vise une personne, une équipe ou une entreprise précise, plutôt qu’un large public. Au lieu d’envoyer des millions d’e-mails génériques, l’attaquant étudie une cible et rédige un message si personnalisé (votre nom, votre poste, vos fournisseurs ou votre activité récente) qu’il semble venir de quelqu’un en qui vous avez confiance. C’est cette précision qui le rend dangereux.
Exemple type : vous recevez un e-mail qui semble venir de votre directeur financier, cite un vrai projet et vous demande d’approuver un virement ou de partager un document. C’est urgent, précis, et c’est un piège.
Spear phishing ou hameçonnage classique
L’hameçonnage de masse joue le volume : même appât, listes énormes, en espérant qu’une petite part morde. Le spear phishing inverse la donne :
- Cible : l’hameçonnage vise tout le monde ; le spear phishing vise une personne ou un rôle nommé.
- Personnalisation : l’hameçonnage est générique (« Cher client ») ; le spear phishing cite des gens, projets et contextes réels.
- But : l’hameçonnage vise souvent les mots de passe ; le spear phishing, le faux virement, le vol d’identifiants pour un mouvement latéral ou la compromission d’e-mail.
- Détection : les filtres antispam repèrent mieux les appâts de masse ; un spear phishing bien préparé peut passer, car il semble légitime.
Fonctionnement du spear phishing
Les attaques de spear phishing suivent un plan calculé :
- Repérage : l’attaquant fouille LinkedIn, les sites d’entreprise, les communiqués, les réseaux sociaux et d’anciennes fuites pour savoir qui rend compte à qui et comment chacun communique.
- L’appât : avec ces infos, il construit un message crédible, souvent en usurpant un collègue, un fournisseur ou un service que vous utilisez. Il peut usurper le domaine d’envoi exact ou utiliser un domaine sosie à un caractère près.
- L’hameçon : le message pousse à agir : cliquer sur un lien, ouvrir une pièce jointe, approuver un paiement ou réinitialiser un accès.
- Le coup : si la cible cède, l’attaquant détourne des fonds, récolte des identifiants ou pose un malware pour étendre son accès.
Pourquoi le spear phishing est grave
Parce qu’il déjoue le réflexe « est-ce du spam ? », le spear phishing alimente certains des cybercrimes les plus coûteux jamais recensés. Selon l’Internet Crime Report 2023 du FBI, l’hameçonnage et l’usurpation ont été le type de délit le plus signalé, avec 298 878 plaintes cette année-là. La catégorie compromission de messagerie professionnelle (où l’usurpation ciblée, façon spear phishing, est la tactique principale) a compté 21 489 plaintes et environ 2,9 milliards de dollars de pertes déclarées pour la seule année 2023. L’avis public du FBI sur le BEC estime l’exposition mondiale cumulée à plus de 55 milliards de dollars entre 2013 et 2023.
Les dégâts ne sont pas que financiers. Une attaque réussie peut exposer des données clients, livrer des identifiants pour pénétrer plus loin et éroder la confiance en votre marque si la fuite devient publique.
Se protéger du spear phishing
Mieux vaut deux couches : les personnes et l’authentification e-mail.
Humains et processus
- Vérifiez hors canal. Pour toute demande de paiement ou d’identifiants, confirmez par un second canal, un appel à un numéro connu, pas une réponse à l’e-mail.
- Examinez l’expéditeur. Vérifiez l’adresse complète, pas le nom affiché. Un domaine à une lettre près doit alerter.
- Survolez avant de cliquer. Voyez où mènent les liens et passez tout élément suspect dans un test de lien d’hameçonnage avant de l’ouvrir.
- Activez l’authentification multifacteur (MFA). Un mot de passe volé sert bien moins quand un second facteur est exigé.
- Formez en continu. De brefs exercices réguliers préparent aux nouveaux appâts.
Le socle technique qui empêche d’usurper votre domaine exact est formé de SPF, DKIM et DMARC. Avec DMARC à p=reject, les fournisseurs de messagerie refusent les messages qui échouent à l’authentification et se réclament de votre domaine, ce qui ferme la porte aux appâts de spear phishing les plus convaincants.
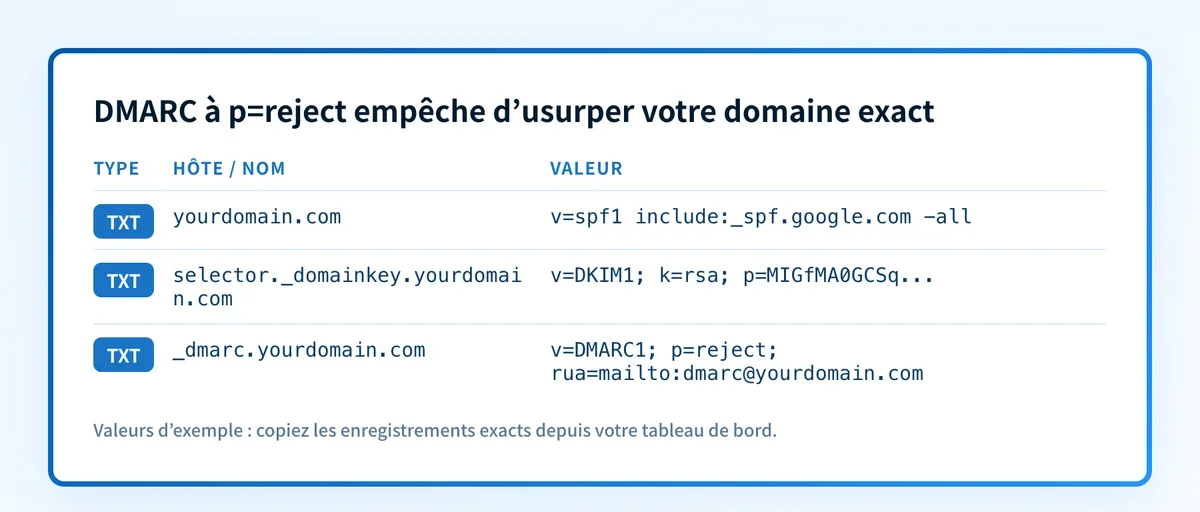
Vérifiez si votre domaine publie bien ces enregistrements avec notre score de sécurité e-mail gratuit, et générez une politique appliquée avec le test DMARC. L’authentification seule n’arrête pas les attaques par domaine sosie, mais elle retire à l’attaquant son option la plus simple et la plus convaincante.
Preuve
Sources et pour aller plus loin
- FBI IC3 2023 Internet Crime Report pour les plaintes et pertes liées à l’hameçonnage, à l’usurpation et à la compromission d’e-mail.
- Avis public du FBI IC3 sur la compromission d’e-mail pour l’exposition mondiale cumulée au BEC entre 2013 et 2023.
À lire aussi
Questions des lecteurs
Questions fréquentes
L’authentification arrête-t-elle tout spear phishing ?
Non. SPF, DKIM et DMARC à p=reject empêchent d’usurper votre domaine exact, ce qui coupe les appâts les plus convaincants. Ils ne bloquent pas les domaines sosies (comme yourcompany-support.com) ni les messages envoyés depuis un compte tiers compromis : l’authentification doit donc s’accompagner de formation et de MFA.
Whaling et spear phishing : quelle différence ?
Le whaling est une forme de spear phishing qui vise des personnes à forte valeur : dirigeants, responsables financiers ou toute personne pouvant autoriser de gros paiements. La technique est la même ; seuls changent le rang de la cible et le gain possible.
Que faire si je pense avoir reçu un spear phishing ?
Si vous pensez avoir reçu un e-mail de spear phishing, ne cliquez sur aucun lien, ne répondez pas. Vérifiez toute demande par un autre canal fiable, puis signalez le message à votre équipe IT ou sécurité pour qu’elle alerte les autres et vérifie si le domaine expéditeur a été usurpé. Gardez l’en-tête de l’e-mail. Il aide l’enquête à retrouver la vraie origine.
Un domaine sosie échoue-t-il à DMARC ?
Pas forcément. DMARC ne protège que vos propres domaines dotés d’enregistrements. Un domaine sosie est un autre domaine, contrôlé par l’attaquant : il peut réussir sa propre authentification. Les détecter exige veille des domaines et vigilance des utilisateurs, pas seulement DMARC.
Les PME sont-elles vraiment visées ?
Oui, les PME sont visées. Les attaquants y voient souvent des cibles plus faciles, avec moins de contrôles mais un vrai accès aux fonds et aux relations fournisseurs. Les plaintes BEC reçues par le FBI couvrent des entreprises de toute taille dans les 50 États.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →