Spoofing e-mail : définition et comment l’empêcher
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Le spoofing e-mail falsifie l’expéditeur pour inspirer confiance. Bloquez-le avec SPF, DKIM, l’application de DMARC, l’examen des en-têtes et le signalement.
Le spoofing e-mail (usurpation) falsifie des éléments d’identité pour qu’un message semble venir d’une personne ou d’un domaine qui ne l’a pas envoyé. Pour en protéger vos utilisateurs, vérifiez les messages suspects avant d’agir. Pour empêcher les faux e-mails à votre nom, publiez SPF, DKIM et DMARC sur chaque domaine que vous contrôlez et passez DMARC en application. Ces contrôles authentifient l’usage du domaine, mais ne rendent pas chaque nom affiché fiable ni ne garantissent la décision de livraison finale du destinataire.
En bref
Points clés
- L’usurpation peut falsifier le From visible, l’expéditeur d’enveloppe ou les deux.
- Un nom affiché familier ne prouve pas que l’expéditeur contrôle le domaine indiqué.
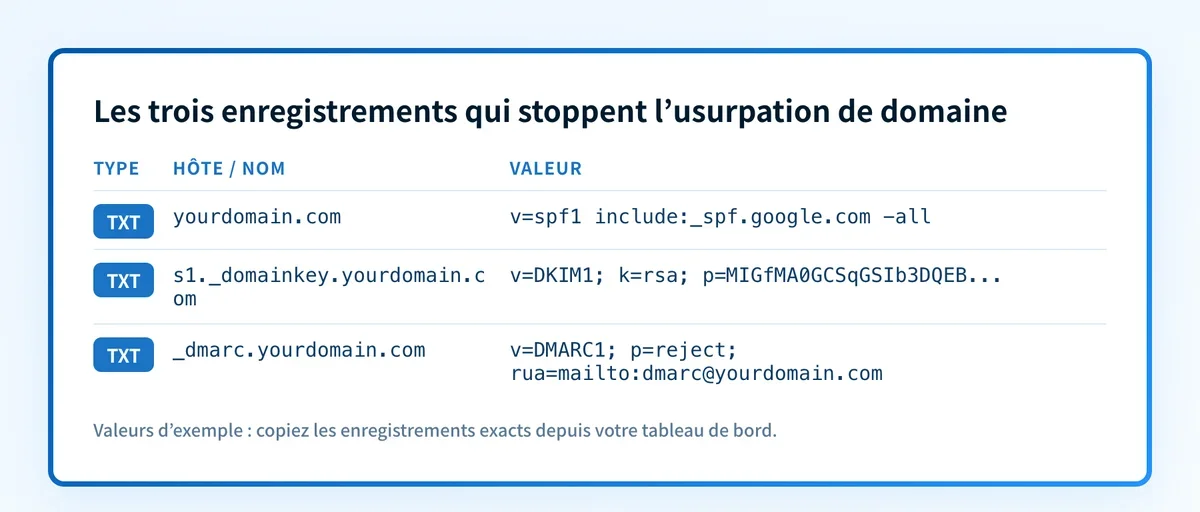
- SPF vérifie qu’une IP peut utiliser le domaine de l’expéditeur d’enveloppe.
- DKIM : le destinataire vérifie un message signé et le domaine signataire.
- DMARC lie l’authentification SPF ou DKIM alignée au domaine From visible et publie une politique demandée en cas d’échec.
- Examen d’un message et requête DNS publique ne répondent pas à la même question.
Comment marche le spoofing
SMTP sépare plusieurs identités que les lecteurs confondent souvent. L’en-tête visible From: indique l’adresse d’auteur présentée au destinataire. La commande SMTP MAIL FROM fournit l’expéditeur d’enveloppe, utilisé pour la livraison, rejets compris. La RFC 5321 définit la commande SMTP MAIL FROM, mais SMTP seul ne prouve pas qu’un expéditeur est autorisé à utiliser l’adresse que voit le destinataire.
Un attaquant peut donc envoyer un message avec un nom affiché rassurant ou une adresse From visible falsifiée. Certaines tentatives utilisent un domaine sosie au lieu du vrai. D’autres utilisent le vrai domaine dans le From visible mais échouent à l’authentification. Le destinataire a besoin de preuves au niveau du message, pas du seul nom d’expéditeur.
SPF publie les adresses IP ou mécanismes autorisés à envoyer pour un domaine d’expéditeur d’enveloppe. La RFC 7208 définit l’évaluation SPF, dont l’usage de l’identité SMTP MAIL FROM et le repli sur l’identité SMTP HELO si l’expéditeur d’enveloppe est vide.
DKIM est différent. Le système d’envoi ajoute une signature cryptographique à certains champs, et le destinataire récupère la clé publique dans le DNS pour la vérifier. La RFC 6376 définit les signatures DKIM et leur vérification. Une signature DKIM valide peut établir que le contenu signé n’a pas changé en transit après signature, sous réserve du résultat de vérification du protocole.
DMARC évalue si SPF ou DKIM a réussi avec un domaine aligné sur le domaine From visible. La RFC 9989 définit l’authentification, l’alignement et la découverte de politique DMARC, les rapports étant répartis dans les RFC 9990 et RFC 9991. Ce contrôle d’identité alignée rend DMARC utile contre l’usage non autorisé d’un domaine dans le From visible.
Pour le contexte des protocoles, voyez la rubrique DMARC.
Quand la réponse à l’usurpation change
La bonne réponse dépend de vos preuves et de qui possède le domaine.
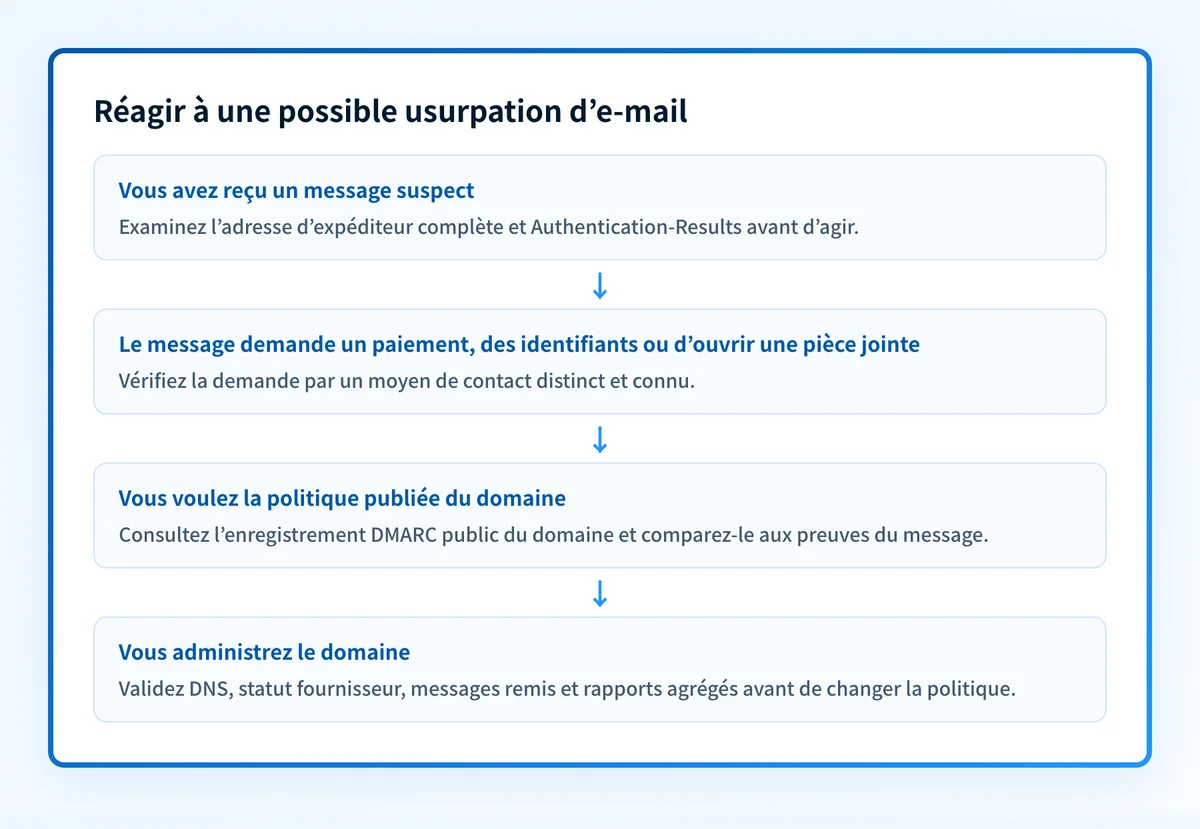
Pour un message reçu, examinez l’adresse réelle de l’expéditeur et les résultats d’authentification du message remis. Un expéditeur peut utiliser un service tiers légitime, et un enregistrement DNS public ne peut pas expliquer ce qui est arrivé à un message donné. Si le message demande de l’argent, des identifiants, un changement de destination de paiement ou contient une pièce jointe inattendue, vérifiez la demande par un autre moyen de contact connu avant d’agir.
Pour l’examen en-tête par en-tête et les signaux visibles qui trahissent d’abord un faux, voyez comment repérer un expéditeur usurpé.
Pour votre domaine, publiez et maintenez les enregistrements d’authentification, puis validez le trafic réel. La protection DMARC est incomplète si un service d’envoi légitime n’a pas de réussite SPF ou DKIM alignée. Une politique p=reject n’est pas un ordre universel appliqué à l’identique par tout destinataire. La RFC 9989 laisse les destinataires appliquer une politique locale aux résultats DMARC.
Règle de décision :
- Si vous avez reçu un e-mail suspect, conservez-le et examinez ses en-têtes complets ou sa source. Vérifiez l’adresse affichée, l’adresse de réponse et les résultats d’authentification avant de répondre, d’ouvrir une pièce jointe ou de suivre un lien.
- Si vous avez un nom de domaine et voulez voir sa posture d’authentification publiée, consultez l’enregistrement DMARC public.
- Si vous administrez le domaine, validez quatre niveaux avant de juger les contrôles anti-usurpation efficaces : DNS faisant autorité et public, statut chez le fournisseur d’envoi, un vrai message remis par le chemin de production, et rapports agrégés DMARC une fois accumulés.
- Si l’expéditeur utilise un domaine différent mais trompeusement proche, le DMARC de votre domaine ne peut pas authentifier ce sosie. Signalez et bloquez le message via le processus de votre fournisseur de messagerie, puis enquêtez à part sur le domaine usurpateur.
Ne passez pas un domaine enp=quarantineoup=rejectsans avoir identifié et testé les principaux expéditeurs de production. Ce changement peut toucher des e-mails légitimes encore en échec d’alignement DMARC.
Exemple d’Authentication-Results
Un message remis peut contenir un en-tête Authentication-Results qui consigne l’évaluation d’authentification du destinataire. La RFC 8601 définit le champ d’en-tête Authentication-Results. L’exemple suivant est purement illustratif, pas tiré d’un vrai message :
Authentication-Results: receiver.example;
  spf=pass smtp.mailfrom=mailer.yourdomain.com;
  dkim=pass header.d=yourdomain.com;
  dmarc=pass header.from=yourdomain.com
Cet exemple indique que SPF a réussi pour mailer.yourdomain.com, DKIM pour une signature utilisant yourdomain.com, et DMARC pour le domaine From visible yourdomain.com.
Un résultat comme dmarc=pass est une preuve utile pour ce message chez ce destinataire. Il ne prouve pas que tout futur message réussira, que chaque expéditeur du domaine est autorisé, ni que le message mérite la boîte de réception. Examinez tout le contexte, dont la relation connue du destinataire avec l’expéditeur et la demande formulée.
Prochaines étapes
Si vous avez reçu un message suspect, utilisez les contrôles de signalement du client de messagerie et contactez l’expéditeur apparent par un numéro connu, l’annuaire interne ou une adresse déjà vérifiée. N’utilisez pas les coordonnées de réponse du message suspect pour cette vérification. Pour l’usurpation d’identité qui n’implique pas toujours un domaine falsifié, lisez ce qu’est l’usurpation d’identité par e-mail et comment la prévenir.
Si vous gérez le domaine From visible, recensez chaque service qui envoie pour lui. Pour chacun, vérifiez le statut d’authentification actuel chez le fournisseur, envoyez un message test par le chemin de production exact et examinez les en-têtes reçus. Puis utilisez les rapports agrégés DMARC pour repérer dans la durée les sources et les échecs d’authentification ou d’alignement. Le filtrage peut ajouter une couche pour les e-mails entrants, mais ne remplace pas l’authentification du domaine. Voyez comment le filtrage bloque le spam.
Utilisez un test d’enregistrement public si votre question est : « Quelle politique DMARC ce domaine publie-t-il en ce moment ? » Ce n’est pas le bon outil pour prouver l’origine d’un message suspect précis.
Problèmes courants face à l’usurpation
Mes vrais e-mails échouent à DMARC : pourquoi ?
Presque toujours un problème d’alignement ou de source manquante. Un flux peut réussir SPF ou DKIM avec un autre domaine que celui de l’adresse From, et échoue donc à l’alignement. Ou un expéditeur oublié, comme un CRM ou un outil de paie, n’a jamais été ajouté à SPF ni doté d’une clé DKIM. Lisez les rapports agrégés du domaine, identifiez la source, puis authentifiez-la ou faites-la passer par un chemin autorisé avant de passer à p=reject.
Pourquoi SPF renvoie-t-il un permerror ?
L’enregistrement dépasse la limite de 10 requêtes DNS, ou le domaine a plus d’un enregistrement SPF. Chaque mécanisme include, a et mx coûte une requête. Regroupez les fournisseurs, retirez les entrées include inutiles ou aplatissez SPF, et gardez un seul enregistrement v=spf1. La correction complète : corriger le permerror SPF : trop de requêtes DNS.
Des attaquants usurpent un domaine sosie, pas le mien. DMARC aide-t-il ?
DMARC ne protège que le domaine exact où il est publié. Un domaine cousin comme yourdomaìn.com ou yourdomain-support.com est un autre domaine et exige ses propres défenses : enregistrez les variantes évidentes, surveillez les nouveaux dépôts et associez l’application à la formation. DMARC bloque l’usurpation du domaine exact, mais ne peut pas surveiller les noms d’autrui. Vue d’ensemble : comment les domaines sosies contournent DMARC.
Avec p=reject, mes e-mails transférés sont rejetés. Pourquoi ?
Le transfert casse SPF, car le serveur de transfert devient l’expéditeur, et peut casser DKIM s’il réécrit le message. Si DKIM survit intact au transfert, DMARC réussit encore grâce à lui : d’où l’importance de DKIM. Examinez les en-têtes d’un message rejeté pour voir quel contrôle a échoué, et vérifiez que le chemin de transfert signe ou re-signe correctement.
Vérifier l’enregistrement DMARC en cause
Passez le domaine de l’adresse From visible dans le test Palisade pour voir son enregistrement DMARC publié et ses balises de politique. Comparez le résultat aux résultats d’authentification du message remis avant de décider s’il s’agit d’une usurpation non autorisée ou d’une autre tentative d’usurpation d’identité.
Un test DNS public ne peut pas prouver qui a envoyé un message, réparer un expéditeur non authentifié, montrer le filtrage privé d’un destinataire ni suivre l’évolution des sources d’envoi d’un domaine.
Si une équipe IT ou un MSP doit traiter des rapports sur plusieurs domaines, Palisade est un logiciel DMARC agentique. Il analyse les rapports agrégés DMARC, identifie les sources d’envoi et les problèmes d’authentification ou d’alignement, et crée des tickets de remédiation priorisés. Il peut proposer l’étape de politique suivante d’après les preuves ; un humain les examine et applique tout changement.
Palisade ne change pas seul votre politique DMARC, ne prouve pas que tout futur message s’authentifiera et ne contrôle pas la décision finale du destinataire.
Pour l’usurpation hors e-mail (variantes IP et identifiant d’appelant comprises), voyez Le spoofing : définition et attaques.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Spoofing et hameçonnage, c’est pareil ?
Non. Le spoofing e-mail falsifie ou détourne des éléments d’identité e-mail. L’hameçonnage est une attaque d’ingénierie sociale plus large visant à obtenir des informations ou à provoquer une action nuisible. Un message d’hameçonnage peut utiliser l’usurpation, mais aussi un domaine sosie ou un compte légitime compromis.
Peut-on usurper un nom affiché ?
Oui. Le nom affiché est un texte choisi par l’expéditeur. Vérifiez l’adresse complète et, pour un message remis, les résultats d’authentification et les en-têtes avant de voir dans un nom familier une preuve d’identité.
SPF seul empêche-t-il l’usurpation ?
Non. SPF évalue l’autorisation de l’expéditeur d’enveloppe ou de l’identité SMTP HELO. Il n’exige pas à lui seul l’alignement avec le domaine From visible. DMARC ajoute cette exigence quand SPF ou DKIM réussit.
DKIM empêche-t-il de copier mon nom affiché ?
Non. DKIM vérifie la signature d’un message et identifie le domaine signataire. Il n’empêche pas un attaquant de choisir un nom affiché proche ou d’enregistrer un domaine sosie.
DMARC bloque-t-il toute fraude ?
Non. DMARC aide les destinataires à repérer l’usage non autorisé du domaine dans le From visible quand le message échoue à SPF et DKIM alignés. Il ne peut pas arrêter la fraude issue de domaines sosies, de comptes compromis ou de domaines hors de votre contrôle.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →