Expéditeur usurpé : le repérer et l’arrêter
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
L’usurpation d’expéditeur falsifie le champ From visible. Voyez quels résultats d’en-tête fiables la révèlent, pourquoi SPF seul ne suffit pas et comment DMARC aide.
Une usurpation d’expéditeur est un message falsifié pour paraître venir d’une adresse de confiance, car SMTP seul ne vérifie jamais le champ From: visible. Pour la repérer, lisez les résultats d’authentification du serveur de réception dans les en-têtes. Pour la limiter sur votre domaine, publiez et exploitez DMARC avec SPF ou DKIM aligné, puis utilisez les rapports DMARC pour trouver les sources légitimes avant de demander un traitement plus strict des échecs. Cela ne vise que l’usurpation du domaine exact, pas les domaines sosies, les noms d’affichage trompeurs ni les e-mails d’un compte vraiment compromis.
En bref
Points clés
- L’adresse
From:visible est l’identité qu’évalue DMARC. - Pour réussir DMARC, SPF ou DKIM doit réussir avec un domaine aligné sur le domaine
From:visible. - Via DMARC, le propriétaire d’un domaine peut demander un traitement pour les échecs.
- La décision finale revient au fournisseur de messagerie qui reçoit.
- Les rapports agrégés DMARC peuvent montrer les sources d’un domaine, sans garantie de livraison.
- Un succès DMARC ne prouve ni qu’un message est sûr, ni que la boîte de l’expéditeur n’a pas été compromise.
Comment marche l’usurpation
L’usurpation d’adresse e-mail concerne en général l’usage non autorisé d’un domaine dans le champ From: visible. La RFC 9989 définit DMARC autour de ce domaine d’auteur, car SPF et DKIM seuls peuvent authentifier des domaines sans lien direct avec le domaine From: visible.
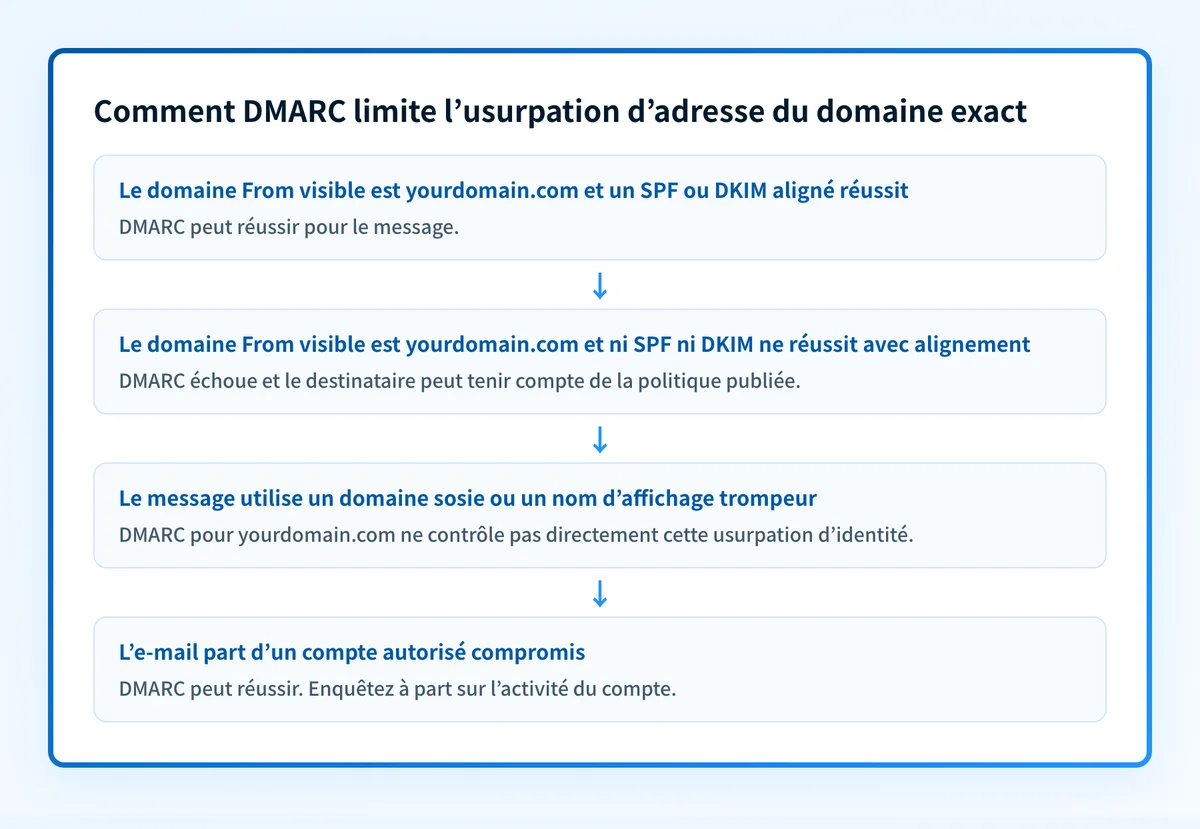
DMARC relie ces systèmes par l’alignement des identifiants. Un message réussit DMARC si SPF ou DKIM réussit et que le domaine SPF ou DKIM authentifié est aligné avec le domaine d’auteur. En alignement souple, des sous-domaines liés peuvent s’aligner via leur domaine organisationnel commun. En alignement strict, les domaines doivent être identiques.
Le propriétaire du domaine publie un enregistrement TXT DMARC qui indique le traitement demandé pour les échecs et peut demander des rapports agrégés. Un destinataire peut s’appuyer sur cette politique pour traiter le courrier entrant, mais la spécification DMARC laisse la décision finale à l’organisation destinataire.
DMARC vise à réduire l’usurpation réussie du domaine exact. Il ne traite pas directement un domaine sosie comme yourd0main.com, ni un message qui reprend un nom d’affichage de confiance avec une autre adresse. Ce sont des menaces voisines, mais pas le même problème de contrôle. Voir usurpation et hameçonnage pour distinguer le fait d’usurper une identité et son usage pour obtenir des informations ou une action.
Comment savoir si l’expéditeur est usurpé
Vous confirmez une usurpation en lisant les résultats d’authentification du serveur de réception, pas le message visible. Deux niveaux de contrôle s’appliquent : les signaux visibles sans quitter le message, et les en-têtes en dessous.
Commencez par le visible, car beaucoup de faux trahissent un écart avant d’ouvrir la source complète :
- Lisez le domaine caractère par caractère. Cherchez une lettre inversée, un autre suffixe ou le vrai nom de marque placé dans le domaine de quelqu’un d’autre.
- Comparez le nom d’affichage à l’adresse complète. Un nom familier peut côtoyer une boîte sans rapport.
- Vérifiez si le domaine d’envoi est plausible pour l’organisation annoncée.
- Inspectez la destination de chaque lien sans l’ouvrir. Le libellé visible peut différer de la vraie destination.
- Des coordonnées de paiement modifiées, une urgence inattendue ou une première demande justifient une vérification par un autre canal.
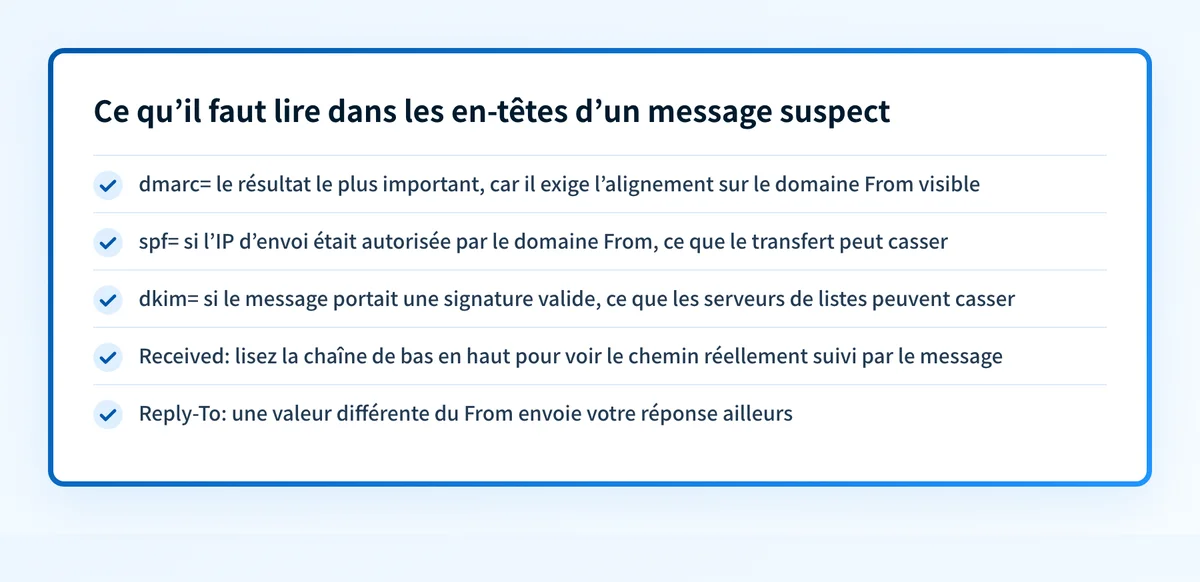
Commencez par le résultat dmarc=, car DMARC teste l’alignement avec le domaine From visible. Un message peut réussir SPF pour le domaine de l’attaquant et échouer à DMARC pour la marque qu’il usurpe.
Deux autres signaux se trouvent hors des résultats d’authentification. Les serveurs SMTP ajoutent en tête des champs de trace Received: : lisez à partir du plus ancien ajouté par une infrastructure de confiance et remontez. Les lignes antérieures fournies par l’expéditeur peuvent être forgées. Vérifiez aussi si Reply-To: pointe ailleurs que From:. Cet écart ne prouve pas l’usurpation, mais indique où irait une réponse. Un analyseur d’en-têtes e-mail peut lire ces champs et les résultats d’authentification du message fourni.
Si le message contient un lien, résolvez-le avant de l’ouvrir. Un test de lien d’hameçonnage ou un test de réputation d’URL suit les redirections et teste la destination sans exposer votre appareil.
Problèmes courants de vérification
Quatre situations expliquent l’essentiel de la confusion quand un résultat contredit l’apparence du message.
Pourquoi un vrai contact échoue-t-il à SPF ou DKIM ?
Le transfert change le client SMTP vu par le destinataire final, ce qui peut casser SPF. Un serveur de liste de diffusion peut aussi modifier le contenu signé et casser DKIM. Un seul échec ne prouve pas une falsification. Lisez le résultat DMARC complet et le chemin Received: de confiance, puis confirmez par un autre canal si la demande est sensible.
Pourquoi un message authentifié paraît-il suspect ?
Un e-mail venant d’une boîte vraiment compromise s’authentifie correctement, car il vient bien d’un compte autorisé. L’authentification n’aide pas ici. Revenez aux signaux de comportement : une demande inhabituelle, une urgence fabriquée, un changement de coordonnées de paiement ou une adresse de réponse discordante. Si la demande porte sur de l’argent, vérifiez par téléphone, quoi que disent les en-têtes.
Un lien au domaine correct est-il fiable ?
Le texte d’un lien, et même le domaine vu au survol, peut être masqué par des redirections et raccourcisseurs. Vérifiez la destination avec un outil, sans cliquer.
Comment savoir si mon domaine est usurpé ?
Un message ne renseigne que sur lui-même. Pour une vue de tout le domaine, lisez les rapports agrégés DMARC, vus dans « À vérifier ensuite » ci-dessous.
Quand la réponse change
La bonne réponse dépend de ce qui est usurpé et des preuves dont vous disposez.
Si le message utilise votre domaine exact dans le champ From: visible, DMARC est le contrôle de domaine qui s’applique. Inventoriez d’abord les vrais systèmes d’envoi et confirmez que chaque chemin important obtient un succès SPF ou DKIM aligné. Utilisez ensuite les rapports DMARC pour repérer les sources encore en échec et corrigez-les avant une politique plus stricte.
Si le message utilise un domaine proche ou copie juste le nom d’affichage d’une personne, votre DMARC ne peut l’empêcher directement. La RFC 9989 limite explicitement la protection directe de DMARC à certains cas d’usurpation du domaine exact.
Si un message vient d’une boîte légitime mais compromise, il peut s’authentifier. Un succès DMARC valide l’usage autorisé du domaine d’auteur pour ce message. Il ne dit rien de la sécurité du message, de son contenu ni de l’intention du titulaire du compte. Enquêtez sur une compromission présumée via le système de messagerie et le fournisseur d’identité concernés.
Côté destinataire, traitez comme suspecte toute demande inattendue d’argent, d’identifiants ou d’informations sensibles, même si le nom de l’expéditeur semble familier. Les conseils de Google contre l’hameçonnage invitent à ne pas interagir avec les demandes suspectes et à vérifier par un canal établi et indépendant.
Exemple : ce que DMARC peut établir
Cet exemple illustratif montre un message qui prétend venir de yourdomain.com. Ne copiez pas ces valeurs dans une configuration de production. Votre service d’envoi génère les vrais détails d’authentification.
From: Billing <billing@yourdomain.com>
Authentication-Results: receiver.example;
  spf=fail smtp.mailfrom=mailer.example;
  dkim=pass header.d=yourdomain.com;
  dmarc=pass header.from=yourdomain.com
Le message peut réussir DMARC car DKIM réussit avec header.d=yourdomain.com, aligné avec le domaine From: visible. L’échec SPF ne fait pas à lui seul échouer DMARC quand un DKIM aligné réussit.
Authentication-Results est un champ ajouté par le récepteur pour noter l’authentification. La RFC 8601 définit sa syntaxe et son modèle de confiance : fiez-vous au résultat du système de réception de confiance, pas à un en-tête similaire injecté plus tôt en route.
Règle de décision :
- Un domaine
From:visible exact avec un succès SPF ou DKIM aligné : DMARC peut réussir. - Un domaine
From:visible exact sans succès SPF ou DKIM aligné : DMARC échoue si le destinataire évalue DMARC. - Un échec DMARC peut déclencher la demande publiée du propriétaire du domaine, sans prouver que chaque destinataire a rejeté le message.
- Un résultat réussi n’exclut pas un expéditeur autorisé compromis.
À vérifier ensuite
Partez des preuves dont vous disposez vraiment.
Si vous possédez le domaine, inspectez l’enregistrement DMARC public du domaine exact du champ From: visible. Vérifiez ensuite chaque chemin d’envoi de production sur quatre niveaux :
- DNS : interrogez le DNS faisant autorité et un résolveur public pour les enregistrements SPF, DKIM et DMARC prévus.
- Fournisseur : confirmez que chaque service d’envoi affiche son domaine comme authentifié.
- Message : envoyez un vrai message par chaque chemin de production et lisez les
Authentication-Resultsdu destinataire fiable. - DMARC : une fois les rapports agrégés accumulés, cherchez-y les sources et les échecs d’alignement.
Si vous recevez un message suspect, conservez-le pour votre équipe sécurité ou signalez-le à votre fournisseur de messagerie. Ne répondez pas, n’ouvrez pas les pièces jointes et n’utilisez pas ses coordonnées pour le vérifier. S’il semble venir d’un contact connu, utilisez plutôt un numéro de téléphone, un canal de chat ou une fiche de contact existants.
Un score de sécurité e-mail public peut aider à inspecter les contrôles exposés du domaine. Il ne peut pas établir le chemin d’envoi de production, la décision de filtrage privée d’un destinataire, ni si un message précis a été usurpé.
Les autres contrôles de sécurité e-mail
Stopper l’usurpation d’expéditeur exige plus qu’un enregistrement publié. La rubrique menaces e-mail place DMARC, SPF, DKIM, les signalements des utilisateurs et la sécurité des comptes dans un même plan, et ce qu’est une passerelle de sécurité e-mail montre où s’insère un produit entrant.
Voir votre score de sécurité e-mail
Un guide ou score ne peut prouver que tout expéditeur est aligné, réparer une boîte piratée ni garantir l’arrivée en boîte de réception.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Comment empêcher l’usurpation de mon adresse e-mail ?
Vous ne pouvez empêcher tout e-mail trompeur citant votre organisation, mais vous pouvez limiter l’usurpation du domaine exact via DMARC avec SPF ou DKIM aligné. Listez d’abord les expéditeurs légitimes, testez leurs vrais e-mails, lisez les rapports DMARC, puis envisagez une politique DMARC plus stricte.
Faut-il s’inquiéter d’une usurpation ?
Prenez-la au sérieux si le message demande des identifiants, de l’argent, une pièce jointe ou une action inhabituelle, car c’est là que naît le préjudice. Ne vérifiez pas la demande via le message lui-même. Si vous possédez le domaine, vérifiez s’il a utilisé votre domaine exact, un domaine sosie ou un compte autorisé peut-être compromis.
Où un escroc trouve-t-il mon adresse ?
Il suffit à un attaquant de connaître votre adresse, sans accès à votre boîte. La RFC 5322 définit le champ From: comme partie du format de message : un expéditeur peut donc y écrire n’importe quoi. Les adresses sont en général prises là où elles sont déjà visibles : un site web ou un annuaire du personnel, une liste de diffusion, un ancien fil d’e-mails ou des données divulguées. Un message usurpé n’indique pas où l’expéditeur a trouvé l’adresse : le message seul ne permet pas de le savoir.
Comment repérer un e-mail usurpé ?
Vérifiez le domaine From: visible, puis lisez les Authentication-Results fiables du système de réception pour les résultats SPF, DKIM et DMARC. Pour une vue de tout le domaine, lisez les rapports agrégés DMARC. Ni un seul en-tête ni un contrôle DNS public ne prouvent que tout le courrier du domaine est légitime.
Que faire si j’ai déjà répondu ou cliqué ?
Traitez-le comme un incident, pas comme une erreur à cacher. Si vous avez saisi des identifiants, changez ce mot de passe sur le vrai site, pas via un lien du message, et fermez les sessions actives si le service le permet. Si vous avez approuvé un paiement ou envoyé des informations, contactez tout de suite votre équipe finance et votre banque, car les délais de récupération sont courts. Signalez-le ensuite via le processus de sécurité de votre organisation et conservez le message original avec ses en-têtes : c’est la preuve dont une enquête a besoin.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →