Phishing : définition et types d’attaques par hameçonnage
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Phishing, définition : un message ou un site trompeur qui vole des données ou pousse à une action nuisible. Types d’attaques courants et prévention.
Définition du phishing (hameçonnage) : attaque d’ingénierie sociale par e-mail, SMS, appel, réseau social ou site trompeur, qui pousse à divulguer des informations, ouvrir une pièce jointe nuisible ou visiter un site malveillant. L’attaquant vise souvent des mots de passe, des données financières ou l’accès à un compte. Un nom d’expéditeur convaincant ne prouve pas qu’un message est légitime : vérifiez toute demande inattendue par un contact déjà fiable.
En bref
Points clés
- L’hameçonnage pousse par la ruse à une action risquée, comme saisir un mot de passe ou ouvrir une pièce jointe.
- L’hameçonnage par e-mail peut usurper une personne ou une organisation, mais il passe aussi par SMS, appels, réseaux sociaux et sites web.
- Le spear phishing cible une personne ou une organisation précise ; l’hameçonnage de masse ratisse plus large.
- Signalez les messages suspects via le processus de sécurité de votre organisation au lieu d’y répondre.
- Vérifiez une demande inattendue via un site, un numéro ou un contact connu.
- SPF, DKIM et DMARC réduisent l’usurpation directe d’un domaine, mais n’arrêtent pas les attaques venant de domaines sosies ou de comptes compromis.
Le mode opératoire
Les consignes sur l’hameçonnage de la Cybersecurity and Infrastructure Security Agency le décrivent comme des attaques par e-mail, SMS, réseaux sociaux ou sites malveillants visant à obtenir des données personnelles ou à faire télécharger un logiciel malveillant.
Une tentative a en général quatre parties :
- Une identité d’expéditeur familière : collègue, fournisseur, dirigeant ou prestataire.
- Une raison d’agir vite, souvent : problème de compte, demande de paiement, document à relire ou alerte sécurité.
- Une action demandée : suivre un lien, ouvrir une pièce jointe, partager un code ou répondre avec des informations.
- Une destination qui capte identifiants, argent, informations ou accès.
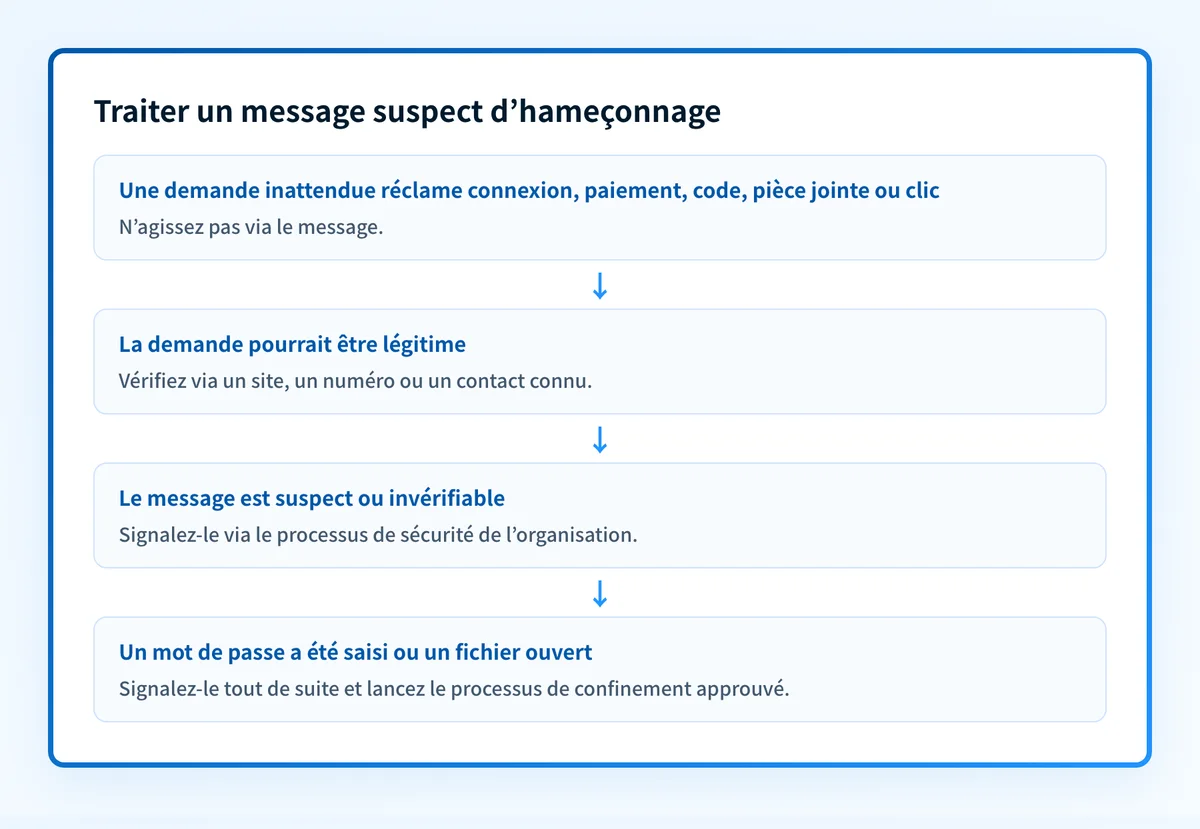
Un message peut être soigné et frauduleux. Les consignes de la Federal Trade Commission sur l’hameçonnage conseillent de contacter l’organisation par un numéro ou un site que l’on sait authentique, plutôt que par les coordonnées du message inattendu.
Sur les contrôles face aux menaces e-mail, voyez la rubrique menaces.
Ce qui fait varier le risque
L’hameçonnage est une catégorie d’attaque : le canal et la cible changent le risque réel.
- L’hameçonnage de masse envoie un appât général à de nombreux destinataires. L’attaquant mise sur le volume et une marque connue ou un service courant. Si le message est aussi un courrier de masse indésirable, voyez spam ou hameçonnage pour la frontière.
- Le spear phishing adapte le message à une personne, un rôle, un projet ou une organisation. Il peut imiter un collègue ou un partenaire connu.
- Le whaling vise des personnes en vue, comme les dirigeants ou figures notables d’une organisation. L’attaquant exploite l’autorité ou les droits d’accès de la cible pour atteindre des données sensibles de l’entreprise ou financières.
- L’angler phishing usurpe le compte support client d’une marque sur les réseaux sociaux et répond aux plaintes publiques pour pousser le client à livrer identifiants ou données de compte.
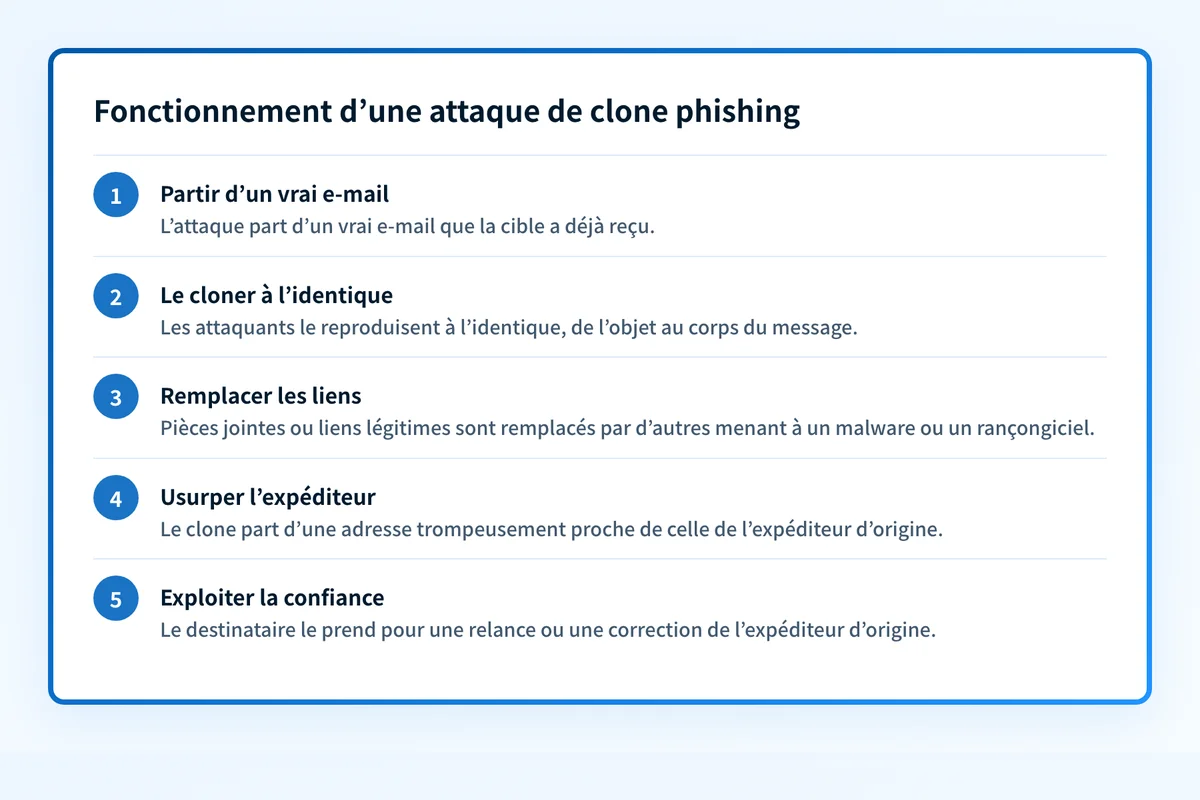
- Le clone phishing copie un vrai e-mail déjà reçu par la cible et le renvoie avec un lien ou une pièce jointe malveillants à la place. Détails ci-dessous.
- Le smishing transmet l’appât par SMS ou un autre canal texte.
- Le vishing demande par appel ou message vocal des informations, un paiement ou un code d’authentification.
- La compromission d’e-mail professionnel peut impliquer un compte pro usurpé ou compromis et une demande d’argent, de changement de compte ou d’informations sensibles.
Un message qui réussit l’authentification peut être de l’hameçonnage s’il vient d’un compte légitime compromis. À l’inverse, un échec d’authentification peut signaler une usurpation sans prouver une intention de vol. Voyez les trois attaques d’usurpation d’e-mail dangereuses pour distinguer les schémas courants.
Clone phishing
Le clone phishing reproduit un vrai e-mail déjà remis, avec pièce jointe ou lien, puis le renvoie depuis une adresse imitant l’expéditeur d’origine, la pièce jointe ou le lien remplacé par un élément malveillant. La copie se présente souvent comme une relance ou une version corrigée, et exploite la confiance née des échanges précédents.
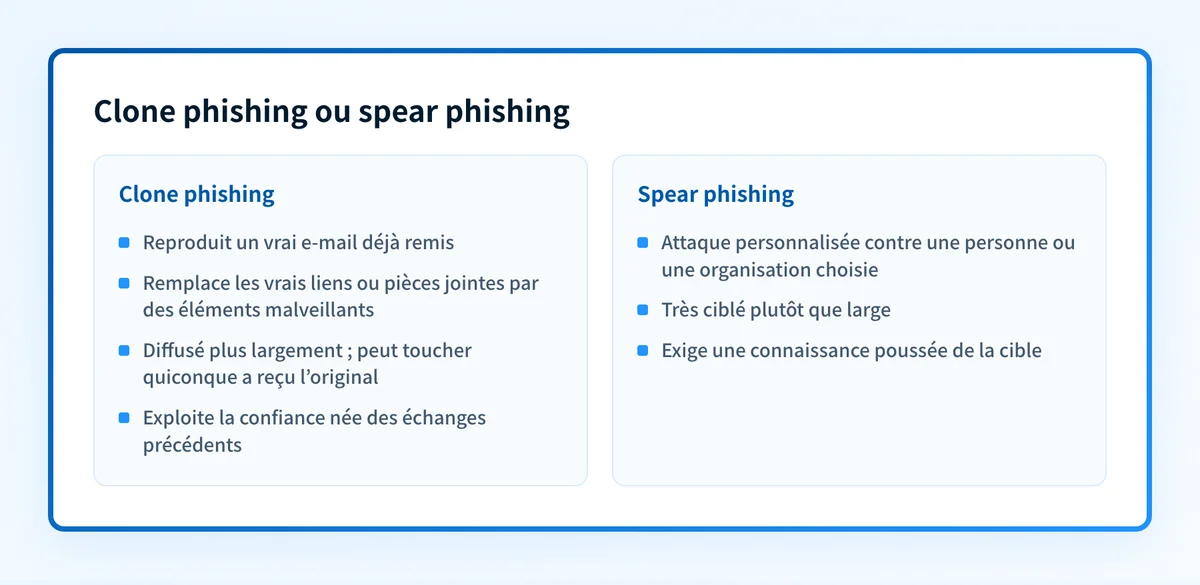
Le clone phishing diffère du spear phishing par le ciblage. Le spear phishing se construit autour d’une personne ou organisation et exige une connaissance poussée de la cible. Un clone peut partir plus largement, à quiconque a reçu l’e-mail original. Les deux misent sur la confiance et l’erreur humaine.
Appâts de clone courants : un lien vers une prétendue mise à jour qui installe un malware, une offre de cadeaux ou de prix derrière un lien nuisible, et des clones visant des adresses personnelles, souvent privées des contrôles de la messagerie d’entreprise.
Le clone arrive de trois façons : en usurpant le domaine exact de l’expéditeur d’origine, ce que DMARC à p=reject bloque ; via un domaine sosie ; ou via un vrai compte compromis. Les deux derniers passent l’authentification et exigent une vérification humaine de l’expéditeur et du lien substitué. Un test de réputation de site sur cette URL ajoute un second signal, mais les listes de blocage regardent le passé : un résultat propre ne prouve pas la sûreté du lien.
Un cas concret de décision
Prenons un e-mail inattendu qui dit qu’un document partagé doit être revu tout de suite, avec un lien. Les preuves : la demande du message, son URL réelle, et si l’expéditeur confirme la demande par un autre biais.
Observed message:
"Review the updated payment details today"

Requested action:
Open a link and sign in

Safe decision:
Do not use the message link.
Open the supplier's known website or call a known contact.
Report the message through the organization's security process.
Le texte seul ne prouve pas l’hameçonnage. Un vrai fournisseur peut envoyer une vraie mise à jour de paiement. Le pas risqué : se fier au lien ou à l’adresse de réponse du message pour le vérifier.
Si le message contient une URL, examinez-la avec le test de lien d’hameçonnage Palisade avant de l’ouvrir. Un test d’URL peut repérer des signaux publics sur l’adresse, mais ne peut pas prouver qu’un site est sûr, inspecter la décision privée d’un fournisseur de messagerie ni remplacer la confirmation de l’expéditeur supposé.
N’envoyez pas une pièce jointe suspecte sur un compte personnel et ne l’ouvrez pas sur un poste de production pour enquêter. Suivez la procédure d’incident interne.
Prévenir et signaler : étapes pratiques
Partez des preuves que vous avez.
- Juste un message suspect : ne cliquez sur aucun lien, n’ouvrez pas de pièce jointe, ne répondez pas, ne donnez aucun code. Signalez-le selon la méthode de votre organisation, puis supprimez-le ou mettez-le en quarantaine comme prévu.
- Demande inattendue d’une organisation connue : ouvrez vous-même son site connu ou appelez un numéro connu. N’utilisez ni le lien ni le numéro du message.
- Vous avez cliqué ou saisi un mot de passe : signalez l’incident tout de suite. Changez le mot de passe via le vrai service, fermez les sessions actives si le service le permet et suivez les consignes de confinement de votre équipe sécurité.
- Votre organisation est usurpée : identifiez le domaine From visible, conservez des exemples et des en-têtes caviardés, et vérifiez si vos expéditeurs légitimes s’authentifient et s’alignent.
Pour choisir la protection entrante, le comparatif des logiciels anti-hameçonnage distingue contrôles natifs des suites, sécurité e-mail dédiée et authentification du domaine expéditeur.
Pour bâtir le modèle opérationnel plus large, le guide du programme anti-hameçonnage aide à nommer des responsables, définir signalement et tri, et mesurer les progrès récurrents.
Côté propriétaires de domaine, protection contre l’hameçonnage : les contrôles efficaces couvre tous les contrôles.
Suivre les preuves d’usurpation quand votre domaine évolue
Un test public montre ce que le DNS publie aujourd’hui, mais ne peut pas recenser chaque expéditeur de production, prouver qu’un message remis était aligné ni montrer le filtrage privé d’un destinataire. Dès qu’une équipe doit suivre les rapports agrégés DMARC sur plusieurs domaines, il reste à identifier les sources légitimes, examiner les échecs d’authentification ou d’alignement et décider quand les preuves justifient un changement de politique.
Palisade est un logiciel DMARC agentique qui analyse les rapports agrégés DMARC, identifie les sources d’envoi et les problèmes d’authentification ou d’alignement, et crée des tickets de remédiation priorisés. Il peut proposer la prochaine étape de politique à partir des preuves ; un humain les examine et applique le changement DNS.
Palisade ne change pas seul une politique DMARC, ne prouve pas que tout futur message s’authentifiera, ni ne garantit le placement en boîte.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Hameçonnage : e-mail seulement ?
Non. L’hameçonnage peut arriver par e-mail, SMS, appel, message sur les réseaux sociaux ou site malveillant. Ce qui le définit : la tentative trompeuse d’amener quelqu’un à divulguer des informations ou à agir de façon risquée.
Spear phishing : pire que l’hameçonnage de masse ?
Pas toujours, mais le spear phishing est ciblé et peut utiliser des détails sur le destinataire ou l’organisation pour rendre la demande crédible. Traitez les deux comme suspects s’ils demandent identifiants, paiement, codes ou accès inattendu à un fichier.
DMARC peut-il tout bloquer ?
Non. DMARC aide à réduire les e-mails non autorisés utilisant directement votre domaine dans le From visible, quand les destinataires appliquent la politique. Il n’arrête pas les domaines sosies, comptes compromis, hameçonnage par SMS ou sites malveillants.
DMARC bloque-t-il les clones ?
En partie seulement. DMARC à p=reject bloque les clones qui usurpent le domaine exact de l’expéditeur d’origine, mais un clone venu d’un domaine sosie ou d’un vrai compte compromis réussit l’authentification. Il faut alors vérifier soi-même l’adresse de l’expéditeur et le lien substitué.
Faut-il répondre à un e-mail suspect pour vérifier qu’il est vrai ?
Non. Ne répondez pas à un e-mail suspect pour vérifier qu’il est vrai ; utilisez plutôt un numéro, un site ou un moyen de contact connu. Répondre peut confirmer qu’une adresse est active et laisse la vérification dans le canal de l’attaquant.
Que signaler après une tentative d’hameçonnage ?
Signalez le message suspect via le processus de sécurité de votre organisation et conservez les preuves utiles : adresse de l’expéditeur, objet, URL et en-têtes caviardés. Si vous avez saisi des identifiants ou ouvert une pièce jointe nuisible, signalez-le tout de suite pour que l’organisation contienne l’incident.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →