Protection contre l’hameçonnage : les contrôles qui marchent
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Contre l’hameçonnage, combinez MFA résistante, application DMARC, formation et signalement : aucun contrôle seul ne bloque toutes les tentatives.
La protection contre l’hameçonnage (phishing) se fait par couches : aucun contrôle seul ne bloque toutes les tentatives. La Cybersecurity and Infrastructure Security Agency (CISA), la NSA, le FBI et le MS-ISAC recommandent une MFA résistante à l’hameçonnage, l’application DMARC sur les e-mails sortants, une formation aux indices ci-dessous et un circuit de signalement défini. Chaque contrôle a ses failles ; ensemble, ils coupent le vol d’identifiants et la livraison de malwares que vise l’hameçonnage.
En bref
Points clés
- L’hameçonnage sert deux buts : voler des identifiants pour accéder au réseau, et livrer un malware pour la suite de l’attaque, selon le guide conjoint de la CISA, la NSA, le FBI et le MS-ISAC.
- La MFA anti-hameçonnage (FIDO ou PKI) est le meilleur contrôle isolé ; SMS, appel vocal et push sans correspondance de nombre restent hameçonnables.
- DMARC en reject bloque l’usurpation du domaine exact avant livraison, mais selon la RFC 9989, il n’arrête ni les domaines sosies ni l’usurpation du nom d’affichage.
- Selon la FTC, les filtres anti-spam arrêtent beaucoup d’e-mails d’hameçonnage, pas tous : le filtrage seul ne suffit pas.
- La CISA cite cinq indices courants d’hameçonnage : adresse d’expéditeur incohérente, salutation générique, lien usurpé, fautes ou mise en page bâclée, pièce jointe inattendue.
- Particuliers et organisations signalent l’hameçonnage par des canaux distincts : les uns transfèrent à reportphishing@apwg.org, les autres utilisent report@cisa.gov ou l’Internet Crime Complaint Center du FBI.
Comment marche l’hameçonnage
La CISA définit l’hameçonnage comme une forme d’ingénierie sociale où les attaques « utilisent l’e-mail ou des sites malveillants pour solliciter des informations personnelles en se faisant passer pour une organisation de confiance », comme un faux message d’un émetteur de carte signalant un problème de compte, selon les conseils de la CISA contre l’ingénierie sociale et l’hameçonnage. Le message emprunte une identité fiable pour faire agir avant toute vérification.
Derrière ce vol d’identité, l’attaquant vise l’un de deux buts. Le guide conjoint de la CISA, la NSA, le FBI et le MS-ISAC distingue le vol d’identifiants, pour un accès initial au réseau, et la livraison de malware, pour la suite une fois l’appareil compromis, selon le guide de la CISA pour stopper le cycle d’attaque. Le but visé change le contrôle qui l’arrête vraiment. L’hameçonnage côtoie d’autres techniques de manipulation vues dans la rubrique menaces e-mail et usurpation, et partage des tactiques avec la catégorie plus large décrite dans les attaques d’ingénierie sociale les plus courantes.
Quand le contrôle recommandé change
Le bon contrôle dépend de la partie de l’attaque que vous pouvez arrêter : le message, la connexion visée, le domaine usurpé ou le fichier livré.
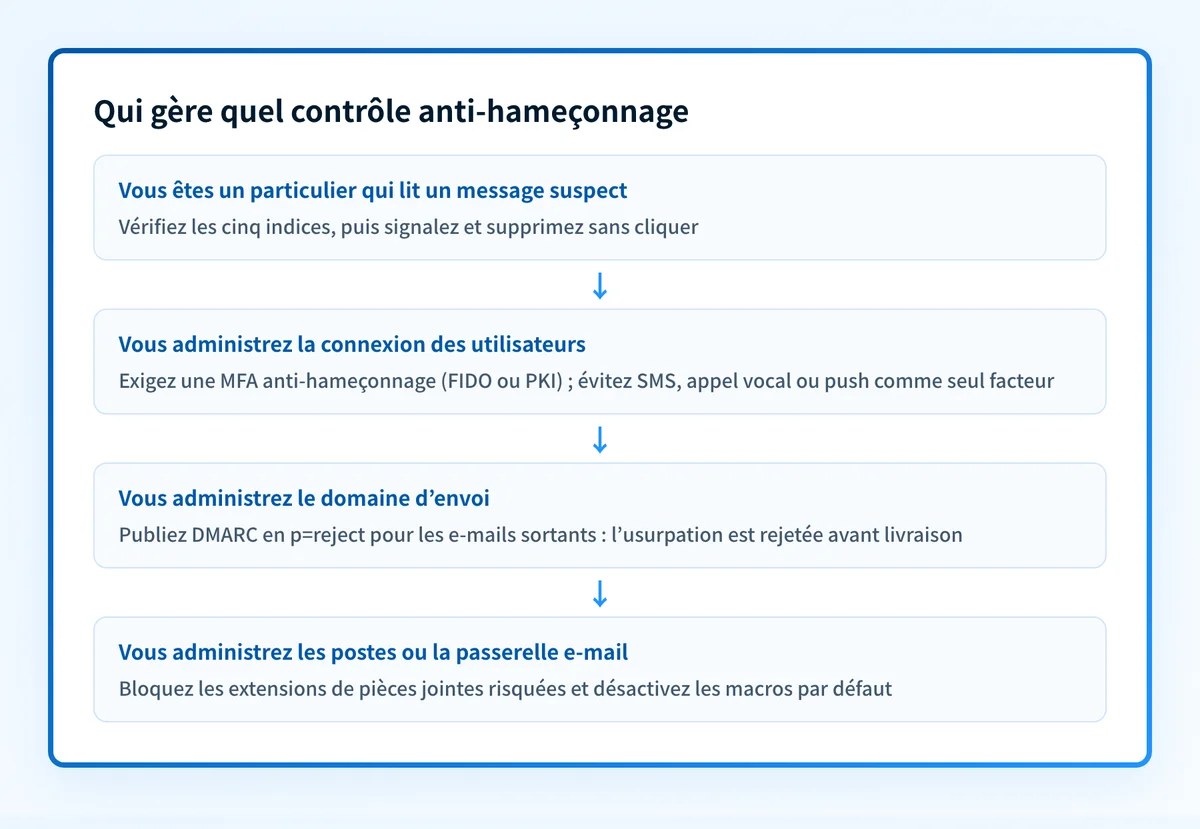
Pour les particuliers, le guide de la CISA pour petites entreprises affirme qu’activer une MFA forte « est le meilleur moyen pour les petites entreprises de protéger leurs comptes exposés à Internet contre l’hameçonnage », avec une formation annuelle, un filtrage DNS, un antivirus et des mises à jour automatiques. Toutes les MFA ne se valent pas. Le guide qualifie la MFA FIDO et PKI de « résistante à l’hameçonnage », mais signale les codes SMS ou vocaux, interceptables ou hameçonnables via un faux portail, et les push sans correspondance de nombre, que l’utilisateur approuve parfois par lassitude.
Pour les propriétaires de domaine, les mesures de protection des identifiants du guide incluent DMARC sur les e-mails reçus, la surveillance du trafic interne par rapport à une base de référence et le durcissement des identifiants, en plus de DMARC en reject sur les e-mails envoyés. En reject, les messages usurpant ce domaine sont « rejetés au serveur de messagerie avant livraison », et les rapports DMARC avertissent le propriétaire de la falsification. La section 2.2 de la spécification DMARC fixe la limite : DMARC « vise à empêcher l’usage non autorisé du domaine auteur d’un e-mail, technique appelée usurpation », mais « ne combat directement que certaines formes d’usurpation du domaine exact » et « ne traite ni les noms de domaine visuellement proches ni l’abus du nom d’affichage RFC5322.From », selon la section 2.2 de la RFC 9989 sur la portée anti-hameçonnage de DMARC. Un domaine en application DMARC ferme une voie d’hameçonnage, pas toute la catégorie.
Pour les administrateurs des postes et des passerelles, le volet malware du guide recommande des listes de blocage à la passerelle, le blocage d’extensions comme .scr, .exe, .pif et .cpl, la limitation des droits admin, des listes d’autorisation d’applications et le blocage des macros par défaut.
Exemple : que vérifier dans un message suspect
Les cinq indices de la CISA offrent un contrôle rapide et répétable avant d’ouvrir quoi que ce soit :
Indices d’hameçonnage de la CISA ; un seul suffit pour ralentir :
- L’adresse de l’expéditeur ne correspond pas à l’organisation.
- Salutation générique sans signature précise.
- Le texte du lien ne correspond pas à sa destination.
- Fautes ou mise en page bâclée.
- Une pièce jointe inattendue.
Ne cliquez pas sur un lien « unsubscribe » dans un message suspect. Le guide Recognize, Resist, Delete de la CISA voit ce lien comme une partie de l’attaque, pas un moyen d’en sortir, et note que l’hameçonnage rédigé par IA peut avoir une grammaire et une orthographe correctes : un message propre ne prouve rien, selon le guide Recognize, Resist, Delete de la CISA.
Côté domaine, l’application passe par un enregistrement DNS, pas une liste de contrôle :
v=DMARC1; p=reject; rua=mailto:dmarc-reports@yourdomain.comC’est une forme illustrative, pas un enregistrement à publier tel quel ; la balise p=reject déclenche le rejet au serveur décrit plus haut, et rua indique où arrivent les rapports agrégés sur les tentatives d’usurpation.
Que faire ensuite, selon votre situation
Si vous n’avez encore rien cliqué
Transférez l’e-mail suspect à reportphishing@apwg.org, ou un SMS d’hameçonnage au SPAM (7726). Signalez-le sur ReportFraud.ftc.gov, selon les conseils de la FTC pour repérer et éviter l’hameçonnage. Les organisations signalent à la CISA via report@cisa.gov ou la ligne 24/7 au (888) 282-0870, ou à l’Internet Crime Complaint Center du FBI, selon le guide de la CISA cité plus haut. Puis supprimez le message sans cliquer sur aucun lien.
Si vous avez saisi des identifiants ou ouvert un fichier
Changez tout de suite le mot de passe du compte et cherchez des connexions inconnues. Si vous avez donné des données personnelles, comme un numéro de sécurité sociale ou des infos financières, la FTC renvoie vers IdentityTheft.gov. Signalez le message par les mêmes canaux dans tous les cas : le signalement aide aussi la plateforme ou le propriétaire du domaine.
Le filtrage ne bloquera pas tout avant ce stade. La FTC le dit : les filtres anti-spam arrêtent beaucoup d’e-mails d’hameçonnage, « mais les escrocs cherchent sans cesse à les déjouer, donc des couches de protection en plus aident ». D’où la formation, la MFA résistante et l’application DMARC ensemble, plutôt qu’un seul contrôle. Les boîtes Microsoft 365 ont une couche liée par défaut : veille anti-usurpation et politiques anti-hameçonnage, option pour respecter la politique DMARC de l’expéditeur, et authentification implicite qui ajoute réputation et signaux comportementaux à SPF, DKIM et DMARC, selon la documentation anti-hameçonnage de Microsoft 365. Defender for Office 365 y ajoute la protection anti-emprunt d’identité, Campaign Views et la simulation d’attaques.
Vérifiez ce que votre domaine expose
L’application DMARC bloque les messages usurpant votre domaine exact, mais ne dit rien de votre posture d’authentification globale : expéditeurs légitimes alignés ou non, failles dans votre MX ou votre DNS qu’une usurpation pourrait exploiter. Passez le domaine au score de sécurité e-mail de Palisade pour voir sa posture d’authentification et DNS avant de choisir quoi corriger d’abord.
Vérifiez le score e-mail de votre domaine
Un score de domaine n’apprend pas à repérer les indices ci-dessus, ne détecte pas un sosie que vous ne possédez pas et n’arrête pas un message déjà cliqué. Cela relève de la formation, du signalement et des contrôles des postes vus plus haut, réunis dans un programme continu plutôt qu’un contrôle ponctuel, comme dans bâtir un programme de sécurité e-mail. Pour comparer les outils qui filtrent ou signalent l’hameçonnage avant la boîte, voyez comment comparer les logiciels anti-hameçonnage.
Preuve
Sources et pour aller plus loin
- CISA : éviter l’ingénierie sociale et l’hameçonnage
- CISA, NSA, FBI, MS-ISAC : guide hameçonnage, stopper le cycle d’attaque
- CISA : Recognize, Resist, Delete (Secure Our World)
- FTC : repérer et éviter l’hameçonnage
- Microsoft : l’anti-hameçonnage dans Microsoft 365
- RFC 9989 : Domain-based Message Authentication, Reporting, and Conformance (DMARC)
Questions des lecteurs
Questions fréquentes
Quelle est la meilleure protection contre l’hameçonnage ?
Pour les particuliers et petites entreprises, le guide conjoint de la CISA, la NSA, le FBI et le MS-ISAC affirme qu’activer une MFA forte « est le meilleur moyen pour les petites entreprises de protéger leurs comptes exposés à Internet contre l’hameçonnage », avec formation annuelle, filtrage DNS, protection des postes et mises à jour automatiques. Si vous possédez un domaine d’envoi, ajoutez DMARC en reject sur les e-mails sortants : les messages usurpant le domaine exact sont bloqués avant livraison.
Que ne faut-il jamais ouvrir dans un spam ?
Le guide Recognize, Resist, Delete de la CISA dit de ne pas cliquer sur les liens ou pièces jointes d’un message suspect, lien « unsubscribe » compris, et de le supprimer. Le guide fédéral conjoint recommande aussi de bloquer certains types de pièces jointes à la passerelle, dont .scr, .exe, .pif et .cpl, car les attaquants s’en servent souvent pour livrer des malwares.
Comment savoir si j’ai été piégé ?
Il n’existe pas de signe unique confirmé ; la preuve la plus claire est votre propre action. Si vous avez saisi des identifiants sur un site lié à l’e-mail, ouvert une pièce jointe inattendue ou donné des données personnelles, considérez le compte comme compromis. La FTC oriente toute personne ayant donné des données personnelles vers IdentityTheft.gov, et la CISA conseille de signaler le message quoi qu’il arrive : report@cisa.gov pour les organisations, reportphishing@apwg.org pour les particuliers.
Les « 4 P » de l’hameçonnage ?
Aucune source de la CISA, de la FTC ou de Microsoft ne définit de cadre des « 4 P » de l’hameçonnage. Si vous avez vu ce terme ailleurs, voyez-y un raccourci non vérifié, pas une consigne officielle, et utilisez plutôt les cinq indices documentés par la CISA : adresse d’expéditeur incohérente, salutation générique, lien usurpé, fautes ou mise en page bâclée, pièce jointe inattendue.
La MFA suffit-elle contre l’hameçonnage ?
Non, toutes les MFA ne résistent pas à l’hameçonnage. Le guide conjoint de la CISA, la NSA, le FBI et le MS-ISAC qualifie la MFA FIDO et PKI de « résistante à l’hameçonnage », mais signale les codes SMS ou vocaux, interceptables ou hameçonnables via un faux portail, et les push sans correspondance de nombre, que l’utilisateur approuve parfois sans vérifier. Le type de MFA détermine s’il bloque vraiment une tentative de vol d’identifiants.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →