BIMI : comment fonctionnent les Brand Indicators for Message Identification
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
BIMI est une norme e-mail qui permet aux messageries compatibles d’afficher un logo de marque vérifié après l’authentification DMARC et les contrôles du récepteur.
BIMI, pour Brand Indicators for Message Identification, est une norme e-mail qui permet à un fournisseur de messagerie compatible d’afficher le logo d’un expéditeur à côté d’un e-mail authentifié. Un domaine publie un enregistrement DNS BIMI qui pointe vers un logo conforme et, si le récepteur l’exige, un certificat de marque. BIMI dépend de l’application de DMARC, mais un enregistrement valide ne garantit pas que chaque fournisseur affichera le logo.
En bref
Points clés
- BIMI relie un domaine d’envoi authentifié à un logo de marque publié.
- Un enregistrement BIMI est un TXT DNS, souvent publié à
default._bimi.yourdomain.com. - BIMI exige que le domaine publie une politique DMARC en application avant d’y participer.
- Le logo doit respecter le profil SVG BIMI : un SVG exporté d’un outil de design ne suffit pas.
- Un récepteur peut exiger un certificat avant d’afficher un logo BIMI.
- Le récepteur prend la décision finale d’affichage selon ses propres politiques.
Principe de BIMI
Le guide de mise en œuvre du BIMI Group décrit BIMI comme un moyen pour un propriétaire de domaine de publier un logo que les fournisseurs participants peuvent récupérer après avoir évalué le message entrant et l’authentification du domaine.
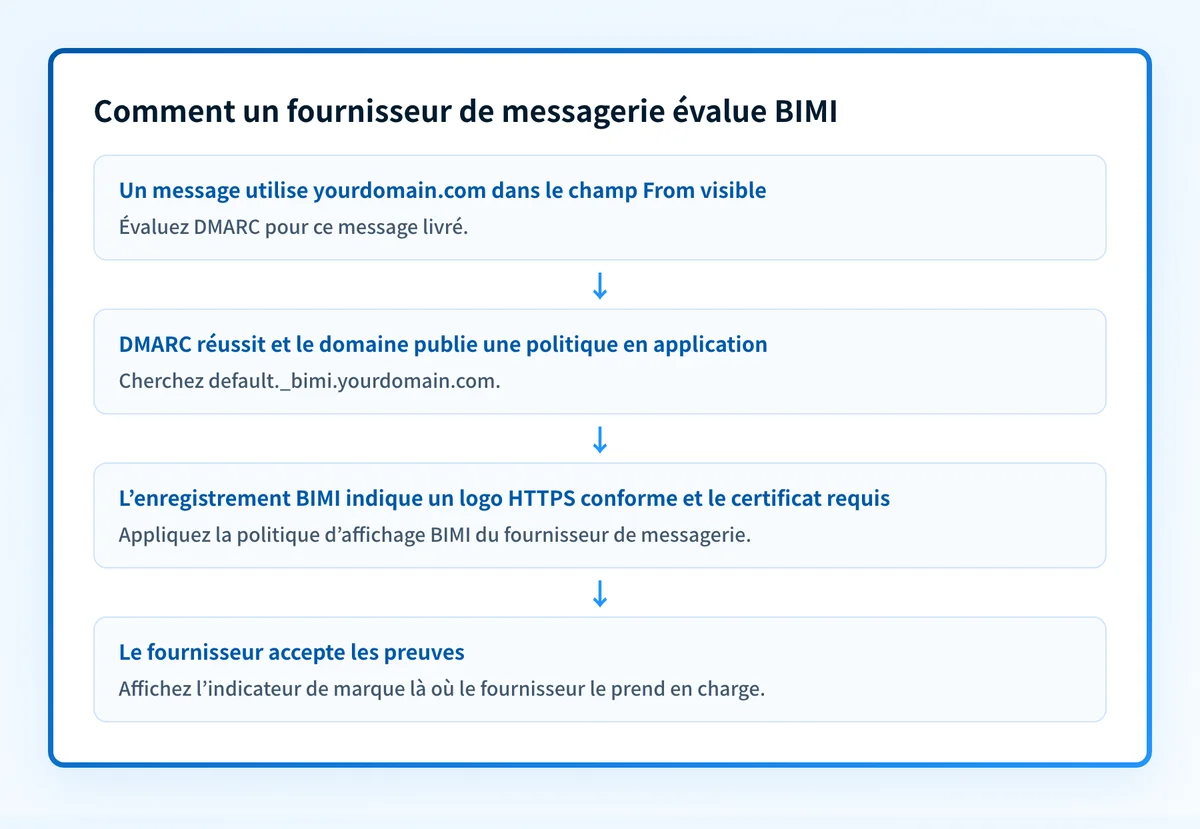
Le processus a quatre parties liées :
- Le message utilise un domaine From visible, comme
yourdomain.com. - Le fournisseur de messagerie destinataire évalue DMARC pour ce message. DMARC exige un succès SPF ou DKIM aligné, comme le définit la RFC 9989.
- Le récepteur cherche l’enregistrement BIMI du domaine From et récupère l’emplacement du logo.
- Le récepteur applique ses propres règles d’éligibilité BIMI, dont toute exigence de certificat, avant de décider d’afficher un logo.
Pour le contexte DNS et authentification plus large, voir la rubrique infrastructure e-mail. Un domaine qui collecte encore des rapports en p=none n’a pas atteint la posture DMARC en application qu’attendent les mises en œuvre BIMI.
Ce qui change l’affichage BIMI
L’éligibilité BIMI n’est pas l’affichage du logo. Le récepteur décide de l’affichage : un expéditeur peut publier un enregistrement syntaxiquement valide sans voir de logo dans une boîte donnée.
La réponse varie selon ces conditions :
- Politique DMARC : les consignes BIMI exigent une politique DMARC
quarantineoureject. Une politique de surveillancep=nonene remplit pas cette condition. Même si la RFC 9989 a retiré l’ancienne balisepctde DMARC, les consignes BIMI actuelles n’acceptent toujours pas une valeur publiée inférieure à 100. - Alignement DMARC : le message livré doit réussir DMARC. Un enregistrement BIMI valide ne compense pas un échec d’alignement SPF ou DKIM.
- Format du logo : l’URL du logo doit mener à un fichier conforme au profil BIMI SVG Tiny Portable/Secure. Un SVG classique peut contenir des éléments que le profil BIMI interdit.
- Politique de certificat : certains récepteurs exigent un Verified Mark Certificate ou un autre certificat accepté avant d’afficher un logo. Consultez la documentation BIMI actuelle du fournisseur avant d’acheter ou de publier un certificat.
- Prise en charge du fournisseur : un fournisseur qui n’implémente pas BIMI n’affichera pas l’indicateur, quelle que soit la configuration DNS de l’expéditeur.
- Politique locale du récepteur : un fournisseur compatible peut appliquer d’autres contrôles de confiance et anti-abus. BIMI ne les contourne pas.
Pour réunir application, conversion SVG, enregistrement hébergé et vérification dans un seul parcours guidé, voir la fonction BIMI gérée de Palisade. Le récepteur garde la décision finale d’affichage.
Ne passez pas un domaine enp=quarantineoup=rejectuniquement pour obtenir un logo. Identifiez d’abord les sources d’envoi légitimes et confirmez l’authentification alignée des flux importants.
L’enjeu se mesure : les données d’adoption BIMI de Palisade sur 100 000 domaines montrent combien de domaines prêts pour l’application n’ont pas encore publié de BIMI, avec un entonnoir réutilisable et des chiffres téléchargeables.
Qui prend en charge BIMI ?
Les grands fournisseurs ont adopté la norme : Gmail, Yahoo et Apple intègrent BIMI. Gmail et Apple Mail exigent un certificat de marque, alors que Yahoo affiche les logos d’enregistrements auto-déclarés, et Google a étendu la prise en charge BIMI de Gmail en mai 2023 pour ajouter une coche vérifiée à côté des expéditeurs participants. Publier un enregistrement valide montre le logo aux utilisateurs de ces services, sous réserve de la décision d’affichage de chaque fournisseur.
L’argument d’engagement repose sur cette visibilité. Une étude grand public de 2021 de Red Sift et Entrust a mesuré des taux d’ouverture jusqu’à 39 % plus élevés quand le logo de la marque s’affichait. C’est une indication, pas une garantie : le récepteur décide toujours si un logo apparaît, et les résultats varient selon l’audience et le fournisseur.
Exemple d’enregistrement BIMI
Un enregistrement BIMI est en général publié en TXT sous le sélecteur et le libellé _bimi. Le BIMI Group documente default comme sélecteur habituel, mais un récepteur peut utiliser le sélecteur de l’en-tête BIMI-Selector du message s’il existe.
Host: default._bimi.yourdomain.com
Type: TXT
Value: v=BIMI1; l=https://assets.yourdomain.com/logo.svg; a=https://assets.yourdomain.com/mark.pem
Ceci n’est qu’un exemple. Ne publiez pas ces URL d’exemple. Votre organisation doit héberger son propre logo approuvé et utiliser l’emplacement du certificat émis pour sa propre marque, si un récepteur visé l’exige.
Dans cet exemple :
v=BIMI1signale un enregistrement BIMI.l=indique l’emplacement HTTPS du logo SVG conforme BIMI.a=indique l’emplacement HTTPS d’un certificat de marque.
v=, l= et a=, et ses exigences SVG P/S couvrent le fichier du logo. Le générateur d’enregistrement BIMI assemble ces balises pour un domaine.
Un résultat DNS public peut montrer si l’enregistrement est visible. Il ne peut pas prouver qu’un message de production précis a réussi DMARC, que le récepteur a récupéré le logo ni qu’il a choisi de l’afficher.
Pourquoi BIMI dépend de DKIM, pas seulement de SPF
Gmail ajoute une coche bleue vérifiée par-dessus BIMI pour signaler que l’identité d’une marque est confirmée. La chronologie est souvent mal rapportée : les avatars de logo BIMI ont été généralisés dans Gmail en juillet 2021, mais la coche bleue est arrivée en mai 2023.
Quelques semaines après ce lancement, le chercheur en sécurité Chris Plummer a montré un message usurpé qui portait le logo d’UPS et la coche bleue de Google, et qui était une arnaque. La cause tenait à la façon dont BIMI s’appuyait sur SPF. DMARC réussit si l’un ou l’autre contrôle, SPF aligné ou DKIM aligné, réussit. Comme UPS autorisait une plateforme d’envoi tierce partagée dans son enregistrement SPF, un attaquant qui passait par cette même plateforme obtenait un succès SPF aligné, qui satisfaisait DMARC, qui qualifiait le message pour BIMI et la coche. On parle parfois de « SPF upgrade attack » : un message qui aurait dû paraître non fiable a été promu au rang de fiable.
En juin 2023, Google a dit à la presse qu’il cesserait de tenir un succès SPF aligné pour suffisant et exigerait DKIM pour qualifier un expéditeur pour BIMI et la coche. Une signature DKIM est un hachage cryptographique lié au message et signé avec la clé privée du domaine : un expéditeur ne peut donc pas hériter de la confiance en relayant ses e-mails via une infrastructure que la cible liste dans son SPF. Google n’a jamais reporté ce changement dans sa documentation BIMI publiée : le guide de configuration BIMI actuel de Google indique toujours qu’un domaine doit configurer SPF ou DKIM avant DMARC, et il lie la coche elle-même à un Verified Mark Certificate.
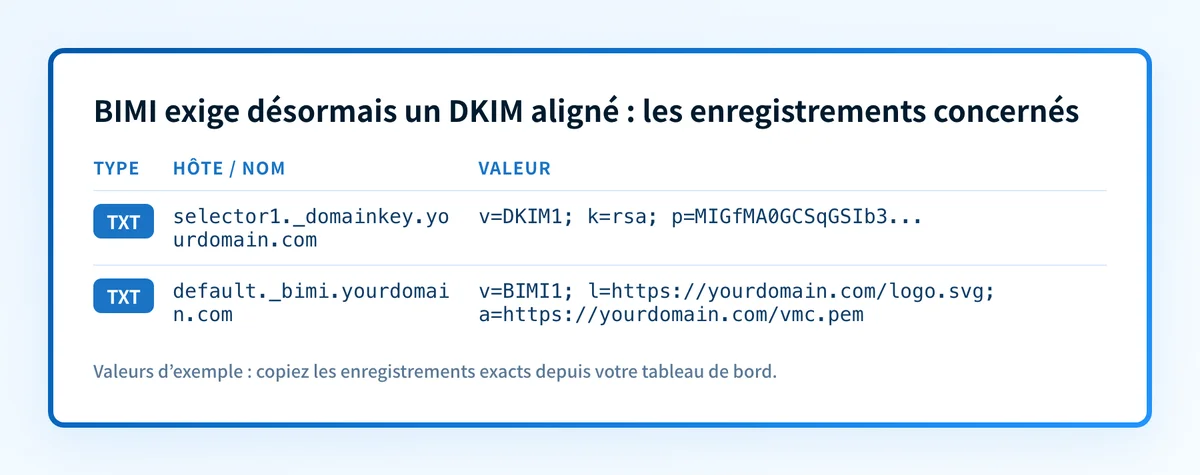
Pour un domaine d’envoi, cette ambiguïté ne change rien en pratique. Les consignes d’expéditeur de Google exigent SPF et DKIM de quiconque envoie plus de 5 000 messages par jour à des comptes Gmail, et la coche exige en plus un VMC ou un CMC. Vérifiez que le domaine signe avec un DKIM aligné et détient un certificat de marque avant de juger la coche accessible. Pour le parcours complet (certificat et prix), voir comment obtenir la coche bleue vérifiée de Gmail.
À vérifier ensuite
Partez de vos preuves :
- Si vous n’avez qu’un nom de domaine, utilisez le test BIMI pour inspecter l’enregistrement BIMI public et ses URL de logo ou de certificat.
- Si vous préparez un logo, vérifiez que le fichier final hébergé respecte le profil SVG BIMI. Gardez la source de design séparée du fichier BIMI publié.
- Si vous avez un message de test livré, inspectez ses résultats d’authentification. La RFC 8601 définit le champ d’en-tête
Authentication-Resultsqui rapporte les évaluations d’authentification. Confirmez que le vrai chemin d’envoi obtient un succès SPF ou DKIM aligné avant d’accuser BIMI. - Si un fournisseur n’affiche pas le logo, comparez ses exigences BIMI documentées au chemin exact du message, à l’enregistrement DNS, au logo et aux preuves de certificat. Ne déduisez pas sa décision du seul DNS.
Testez d’abord l’enregistrement BIMI
Une recherche BIMI est la bonne première étape quand vous avez un domaine d’envoi et devez confirmer ce que l’enregistrement DNS public publie.
Une recherche publique ne peut prouver que l’expéditeur de production réussit DMARC, que chaque récepteur prend en charge BIMI ni qu’un fournisseur affichera le logo.
Reliez la préparation BIMI aux preuves d’envoi réelles
Un enregistrement correct aujourd’hui ne repère pas chaque source d’envoi qui pourrait échouer plus tard à l’alignement, ni si un changement de politique touche une autre application ou un sous-domaine. Palisade est un logiciel DMARC qui analyse les rapports agrégés DMARC, identifie les sources d’envoi et les problèmes d’authentification ou d’alignement, et crée des tickets de correction priorisés. Il peut proposer l’étape de politique suivante si les preuves le justifient ; un humain les examine et applique le changement DNS.
Palisade ne change pas seul la politique DMARC et ne garantit ni le logo ni le placement en boîte de réception.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
BIMI exige-t-il DMARC ?
Oui. Les mises en œuvre BIMI exigent une politique DMARC en application, et le message livré doit réussir DMARC pour son domaine From visible. Un TXT BIMI publié ne peut pas rendre éligible un message non authentifié.
BIMI exige-t-il un VMC ?
Seulement si le fournisseur de messagerie destinataire exige un certificat de marque pour afficher le logo. L’exigence de certificat d’un récepteur est distincte de l’enregistrement DNS : consultez la documentation BIMI actuelle des fournisseurs qui comptent pour votre organisation.
Google admet-il encore SPF pour BIMI ?
La documentation BIMI actuelle de Google indique toujours qu’un domaine doit configurer SPF ou DKIM avant DMARC : ses consignes publiées n’exigent donc pas DKIM en particulier. En juin 2023, Google a dit à la presse qu’il exigerait DKIM pour BIMI et la coche après une usurpation fondée sur SPF, mais ne l’a jamais reporté dans sa documentation. Signez quand même avec un DKIM aligné : les consignes d’expéditeur de Google exigent déjà SPF et DKIM de quiconque envoie plus de 5 000 messages par jour à des comptes Gmail.
Qu’était la « SPF upgrade attack » ?
La SPF upgrade attack était une usurpation de 2023 où un message obtenait l’éligibilité BIMI par SPF plutôt que par DKIM. DMARC réussit sur un résultat SPF aligné ou DKIM aligné : un attaquant qui passait par une plateforme partagée autorisée dans le SPF de la cible pouvait obtenir un succès SPF aligné, satisfaire DMARC et avoir droit au logo et à la coche. Exiger DKIM ferme cette voie, car une signature DKIM est liée au message et signée avec la clé privée du domaine.
Mon SVG habituel convient-il à BIMI ?
Non. Un SVG classique n’est pas d’office un fichier SVG Tiny Portable/Secure conforme BIMI. Validez le fichier final hébergé selon le profil SVG BIMI avant de publier son URL dans le DNS.
Le BIMI garantit-il l’affichage du logo ?
Non. Le récepteur décide d’afficher un logo. Le résultat DMARC, la prise en charge du fournisseur, les exigences de certificat, la validité du logo et les politiques anti-abus locales peuvent peser sur ce choix.
BIMI améliore-t-il la délivrabilité ?
Pas directement. BIMI est une norme d’affichage de logo. L’application de DMARC et l’alignement SPF ou DKIM requis peuvent renforcer l’authentification, mais ne garantissent ni la livraison ni la boîte de réception.
Rédigé par
Johanie DupontMarque et e-commerce
Johanie Dupont s’occupe de l’e-mail de marque et e-commerce chez Palisade : BIMI, marques vérifiées, règles d’expéditeur, e-mails marketing en boîte.
Lire Johanie →