Signaler un hameçonnage Amazon
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Signalez un e-mail Amazon suspect à stop-spoofing@amazon.com, repérez ce que ces messages prétendent et vérifiez tout avis de commande dans Amazon même.
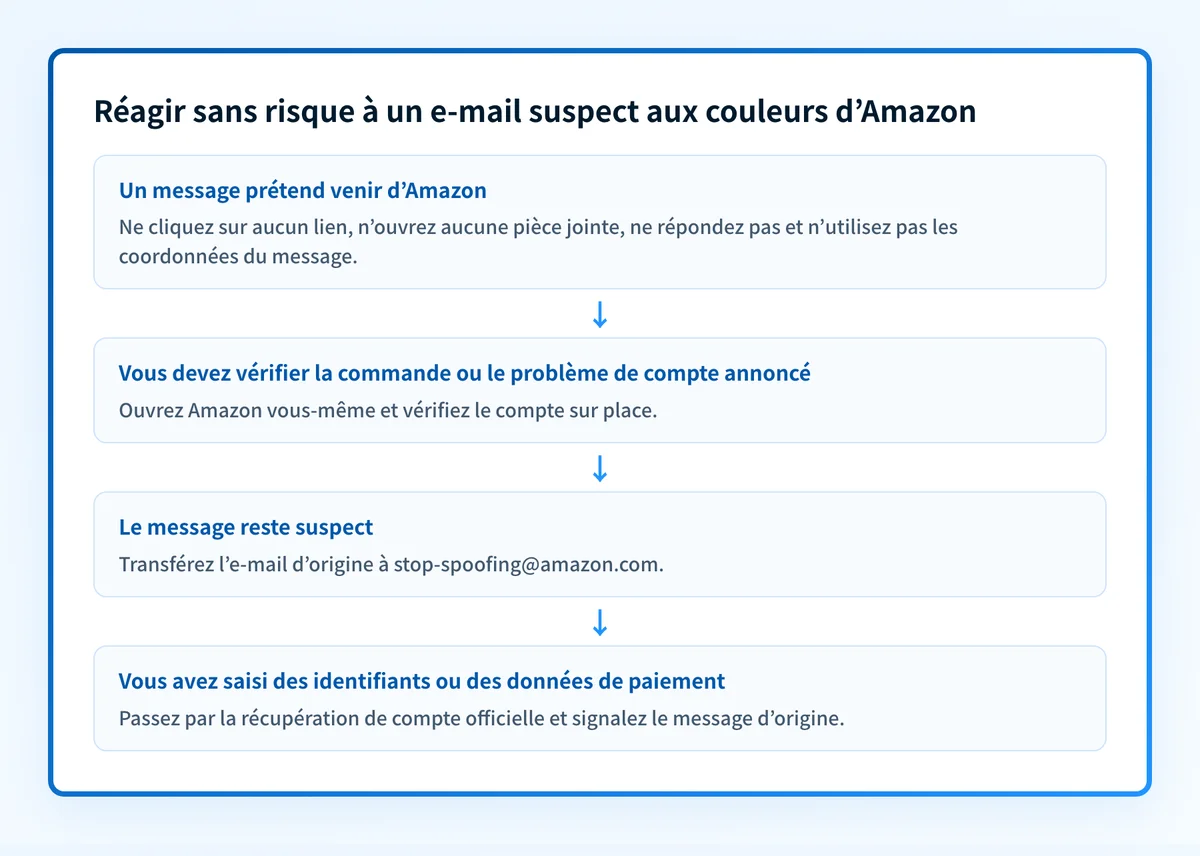
Pour signaler un e-mail d’hameçonnage (phishing) se réclamant d’Amazon, ne cliquez pas sur ses liens, n’ouvrez pas ses pièces jointes et n’utilisez pas ses coordonnées. Vérifiez plutôt tout problème de compte annoncé en ouvrant Amazon vous-même, puis transférez l’e-mail suspect à stop-spoofing@amazon.com, comme l’indiquent les consignes de signalement d’Amazon. Si vous avez saisi des identifiants, un code de vérification à usage unique ou des données de paiement, passez du signalement à la récupération du compte.
En bref
Points clés
- E-mail suspect « Amazon » : ni réponse, ni clic, ni téléchargement, ni pièce jointe ouverte, ni appel au numéro indiqué.
- Ouvrez Amazon vous-même au lieu de suivre un lien du message.
- Amazon demande de transférer les e-mails suspects se réclamant d’Amazon à
stop-spoofing@amazon.com. - Transférer l’e-mail conserve plus de preuves utiles qu’une simple capture d’écran ou un texte recopié.
- Vous pouvez signaler un e-mail suspect même sans savoir s’il est authentique.
- Si vous avez donné identifiants, code de vérification ou données de paiement, récupérez le compte en plus de signaler.
Comment signaler un hameçonnage Amazon
Un e-mail d’hameçonnage veut amener le destinataire à divulguer des informations, installer un élément nuisible ou suivre un lien contrôlé par un tiers. Ici, l’attaquant reprend le nom d’Amazon, le vocabulaire des comptes, des avis de commande ou de livraison et des demandes de paiement pour paraître familier.
La page Report Suspicious Emails d’Amazon avertit que des messages se réclamant d’Amazon peuvent contenir des liens ou pièces jointes malveillants. Sa consigne de signalement est volontairement distincte de l’e-mail : transférez le message suspect à stop-spoofing@amazon.com.
Cette séparation compte. Une adresse de signalement copiée d’un message pourrait elle-même être contrôlée par un attaquant. Suivez les consignes publiées par Amazon, ou tapez vous-même une adresse Amazon connue dans le navigateur avant d’agir.
La séquence la plus sûre :
- Ne touchez ni aux liens, boutons et pièces jointes de l’e-mail, ni à la réponse.
- Ouvrez Amazon hors du message et vérifiez si la commande, l’alerte ou le problème de compte annoncé y figure.
- Transférez l’e-mail suspect à l’adresse de signalement publiée par Amazon.
- Récupérez le compte si vous avez saisi un mot de passe, un code de vérification à usage unique, une donnée de paiement ou toute donnée sensible.
Reconnaître un e-mail d’hameçonnage Amazon
Un e-mail d’hameçonnage Amazon imite Amazon pour vous faire cliquer sur un lien, ouvrir une pièce jointe, appeler un numéro ou livrer les données de votre compte. Un message peut être suspect sans être formellement prouvé frauduleux, et la bonne conduite reste la même dans les deux cas.
Ces messages invoquent presque toujours l’un de quelques prétextes, car chacun pousse le destinataire à agir vite :
- Une commande que vous ne reconnaissez pas, ou bientôt annulée.
- Un remboursement à réclamer.
- Un compte suspendu ou bloqué.
- Connexion inhabituelle ou alerte sécurité.
- Un moyen de paiement refusé.
- Une demande de confirmer ou modifier vos données.
- Un numéro à appeler pour l’un de ces motifs.
- Un nom d’affichage « Amazon ».
- Un logo familier ou un modèle au style Amazon.
- Un numéro de commande, de suivi ou une référence de compte.
- Une adresse d’expéditeur proche d’une adresse Amazon.
L’authentification de l’expéditeur a la même limite. SPF, DKIM et DMARC indiquent si un expéditeur a authentifié un domaine. Ils n’établissent pas qu’un message privé est inoffensif, car un expéditeur authentifié compromis ou détourné peut encore envoyer un contenu nuisible. Voir pourquoi un e-mail d’hameçonnage peut passer SPF et DKIM pour cette distinction, et repérer les faux e-mails et vous protéger des arnaques pour les signes communs aux tentatives d’usurpation.
Quand signaler ne suffit pas
Transférer un e-mail suspect convient si vous l’avez reçu sans interagir avec son contenu. La réponse change si l’e-mail a mené à une action qui a exposé quelque chose de précieux.
Appliquez cette règle :
- Si vous avez seulement reçu le message, n’y touchez pas. Vérifiez l’affirmation vous-même, puis signalez-le.
- Si vous avez cliqué sur un lien sans rien soumettre ni télécharger, quittez la page et inspectez le compte de façon indépendante. Consultez que faire après un clic sur un lien d’hameçonnage pour la suite de la récupération. Une vérification de réputation d’URL peut aussi montrer si cette adresse figure déjà sur des listes de blocage de menaces.
- Si Amazon affiche une vraie commande, un avis ou un événement de compte correspondant, le problème de fond peut être réel, même si l’e-mail reste peu fiable. Poursuivez uniquement dans l’app ou le site ouvert vous-même, sans revenir aux liens, boutons ou coordonnées de l’e-mail.
- Si vous avez saisi un mot de passe Amazon, un code de vérification à usage unique, des données de paiement ou une autre donnée du compte, traitez la situation comme une possible compromission. Un code de vérification compte même sans mot de passe saisi : le donner peut suffire à ouvrir le compte à quelqu’un d’autre, changez donc aussi le mot de passe. Utilisez les outils de récupération et de sécurité d’Amazon, ouverts vous-même, puis signalez l’e-mail d’origine.
- Si le message a atteint une boîte professionnelle, signalez-le aussi via le processus de sécurité de votre organisation. L’équipe interne peut avoir besoin du message d’origine pour savoir qui l’a aussi reçu : envoyez-le à ce processus, pas à des collègues pour un avis informel. Transférer un message aux liens ou pièces jointes actifs propage la charge malveillante.
Pour les notions plus larges derrière ces messages, voir les menaces e-mail et l’hameçonnage. Si le message est une arnaque générale et non une usurpation d’Amazon, comment signaler les arnaques par e-mail couvre d’autres options de signalement.
Exemple : choisir la voie de signalement sûre
Supposons qu’un e-mail annonce l’annulation d’une commande Amazon si vous ne confirmez pas les données de votre compte. Il contient un bouton et une pièce jointe.
L’e-mail affirme : « Confirmez vos données pour éviter l’annulation de la commande. » Réponse sûre, dans l’ordre :
- Étape 1. Ne touchez ni au bouton ni à la pièce jointe.
- Étape 2. Ouvrez Amazon vous-même et vérifiez commandes et avis du compte.
- Étape 3. Transférez l’e-mail suspect d’origine à stop-spoofing@amazon.com.
- Étape 4. Si des données de compte ou un code à usage unique ont été soumis, lancez la récupération via le site officiel.
Transférez l’e-mail d’origine si possible. Le message complet peut conserver des détails techniques qui aident les enquêteurs à évaluer le signalement. N’ajoutez ni mot de passe, ni numéro de carte, ni autre information sensible au contenu transféré.
Attention : n’utilisez aucun numéro, adresse de réponse, lien ou pièce jointe fourni par l’e-mail suspect pour signaler ou récupérer le compte. Trouvez vous-même la voie officielle d’Amazon pour signaler ou accéder au compte.
Que faire des preuves dont vous disposez
Si vous avez encore l’e-mail suspect sans avoir interagi avec lui, suivez la procédure de signalement publiée par Amazon et transférez-le à stop-spoofing@amazon.com.
Selon la page de signalement d’Amazon, un destinataire qui pense qu’un e-mail se réclamant d’Amazon est un faux « peut soumettre un signalement », et peut « aussi transférer les e-mails d’hameçonnage et autres faux présumés directement à stop-spoofing@amazon.com ». Si vous ne pouvez pas transférer le message, utilisez plutôt ce formulaire, ouvert depuis le site d’Amazon et non depuis l’e-mail suspect.
Si vous n’avez qu’une capture d’écran ou un texte copié, ne rouvrez pas une pièce jointe malveillante pour recréer le message. Signalez ce que vous avez par la voie officielle et vérifiez vous-même la demande précise dans votre compte Amazon.
Si vous gérez la messagerie d’une équipe, gardez le message d’origine pour votre processus de sécurité. Un signalement d’hameçonnage peut aider l’enquête, mais ne montre pas si d’autres destinataires ont reçu la même campagne ni si un expéditeur similaire apparaîtra plus tard.
Mieux réagir aux e-mails suspects
Après avoir signalé le message « Amazon », consultez la rubrique sécurité e-mail pour revoir les consignes de réponse à l’hameçonnage et de protection e-mail de votre organisation.
Voir les guides de sécurité e-mail
Un guide pédagogique ne peut pas inspecter un e-mail Amazon privé, signaler à Amazon, confirmer une compromission ni remplacer la réponse aux incidents de votre organisation.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Comment signaler un hameçonnage à Amazon ?
N’utilisez ni les liens ni les pièces jointes du message. Vérifiez tout problème de compte annoncé en ouvrant Amazon vous-même, puis transférez l’e-mail suspect se réclamant d’Amazon à stop-spoofing@amazon.com, selon les consignes de signalement d’Amazon.
Où signaler un e-mail d’hameçonnage ?
Vous pouvez le signaler à l’organisation usurpée, à l’équipe sécurité de votre employeur s’il a atteint un compte professionnel, et aux canaux officiels compétents de votre juridiction. Pour un e-mail se réclamant d’Amazon, la voie est stop-spoofing@amazon.com ou le formulaire d’Amazon ; pour une autre marque, utilisez la voie officielle de signalement d’abus de cette organisation, trouvée vous-même. Commencez par la voie publiée de l’organisation usurpée, jamais par une adresse ou un lien de signalement inclus dans le message suspect.
Comment savoir si mon compte Amazon a été piraté ?
Impossible de le savoir avec le seul e-mail d’hameçonnage. Connectez-vous vous-même à Amazon et cherchez commandes inattendues, modifications du compte, paiements ou alertes de sécurité. Si vous avez saisi identifiants, code de vérification à usage unique ou données de paiement via le message suspect, il y a exposition possible : lancez la récupération via le site officiel d’Amazon.
Dois-je cliquer sur le lien pour vérifier l’alerte Amazon ?
Non. Amazon conseille de ne pas ouvrir les liens ou pièces jointes des e-mails suspects se réclamant d’Amazon. Ouvrez Amazon vous-même et cherchez-y la commande, l’alerte de sécurité ou le problème de compte annoncé.
Un score de sécurité e-mail confirme-t-il qu’un e-mail Amazon est légitime ?
Non. Un score de sécurité e-mail évalue la configuration publique de sécurité e-mail d’un domaine. Il ne peut pas inspecter un message privé, prouver qu’un e-mail précis est légitime ni établir qu’Amazon l’a envoyé.
Comment savoir si un e-mail vient vraiment d’Amazon ?
Ne le jugez pas d’après le message. Ouvrez l’app Amazon ou tapez vous-même l’adresse d’Amazon dans un navigateur, connectez-vous et vérifiez Vos commandes et les notifications du compte. Si aucune commande, alerte ou événement de sécurité correspondant n’apparaît, traitez l’e-mail comme un faux présumé et signalez-le. Si une commande, un avis ou un événement correspondant apparaît, traitez-le dans cette session ouverte vous-même : un vrai problème de fond ne rend pas l’e-mail sûr à cliquer.
Où vérifier une alerte de sécurité Amazon annoncée ?
Dans votre compte Amazon, pas depuis l’e-mail. Les consignes de signalement d’Amazon demandent de ne pas ouvrir les liens ou pièces jointes d’un message suspect se réclamant d’Amazon : une session ouverte vous-même est le lieu pour confirmer qu’une alerte existe. Le format exact des notifications peut varier selon le compte, le service et la région.
SPF, DKIM ou DMARC prouvent-ils qu’un e-mail Amazon est sûr ?
Non. Ces protocoles indiquent si un expéditeur a authentifié un domaine. Ils ne peuvent pas établir que le contenu d’un message privé est légitime, et un expéditeur authentifié compromis ou détourné peut quand même livrer un message nuisible.
Une arnaque e-mail Amazon circule-t-elle ?
L’hameçonnage aux couleurs d’Amazon circule en continu, pas sous forme d’une campagne unique identifiable : la vraie question n’est donc pas de savoir si une arnaque circule, mais si ce message peut être vérifié. Cherchez la commande ou l’avis annoncé dans une session Amazon ouverte vous-même, et signalez le message si rien ne correspond.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →