Qu’est-ce qu’un CNAME ? Les alias DNS expliqués
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Un CNAME fait d’un nom d’hôte l’alias d’un autre. Résolution, règles « aucune autre donnée » et MX, limite à l’apex, et comment vérifier un CNAME.
Un enregistrement CNAME (canonical name) est un enregistrement DNS qui fait d’un nom d’hôte l’alias d’un autre. Quand un résolveur interroge l’alias, il suit le CNAME jusqu’au nom canonique et poursuit la requête là-bas : l’alias n’a jamais d’adresse IP propre. Les fournisseurs utilisent les CNAME pour vous faire pointer www, shop ou un sélecteur DKIM vers leur infrastructure, mais un alias ne peut partager son nom avec aucun autre enregistrement, ni se placer à l’apex du domaine, ni être la cible d’un MX.
En bref
Points clés
- Un CNAME relie un nom d’hôte alias à un nom d’hôte canonique, jamais directement à une adresse IP.
- Un nom d’hôte doté d’un CNAME ne doit porter aucun autre enregistrement DNS sous ce même nom.
- L’apex de la zone (
example.comlui-même) ne peut être un CNAME standard, car il doit publier SOA et NS. - Le nom d’hôte visé par un MX ou un NS doit résoudre vers des adresses, pas vers un CNAME.
- Un CNAME qui se résout prouve que l’alias est publié, pas qu’un fournisseur l’a vérifié ni que le courrier est signé.
Comment un CNAME se résout-il ?
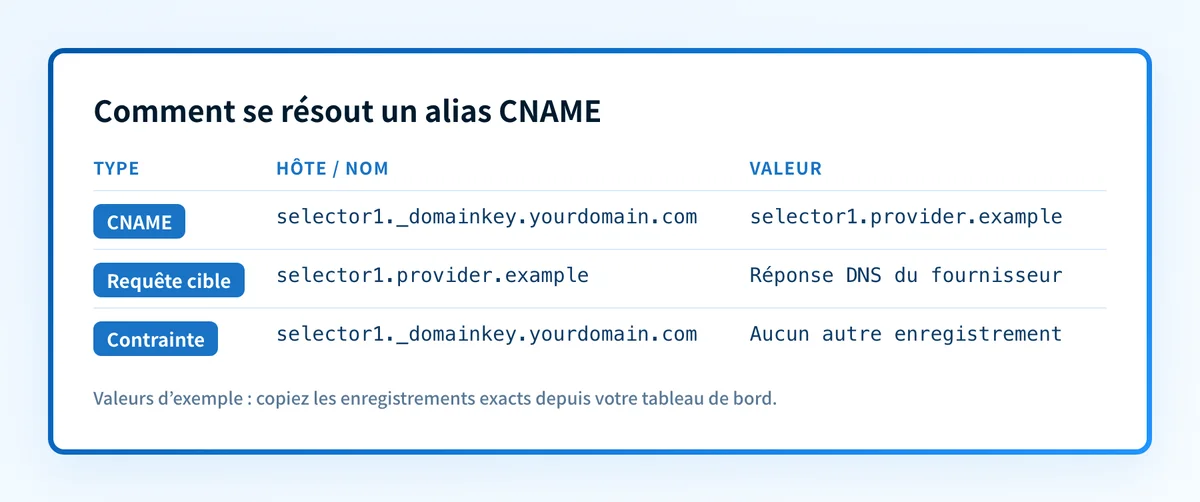
Un CNAME indique au résolveur que le nom demandé est un alias et donne le nom canonique à utiliser. La RFC 1034, section 3.6.2 décrit le comportement : si un serveur de noms trouve un CNAME au nom demandé, il l’inclut dans la réponse et relance la requête au nom canonique. Seule exception : une requête du type CNAME lui-même, qui renvoie le CNAME sans le suivre.
La requête d’un alias suit trois étapes :
- Le résolveur demande l’alias et reçoit le CNAME qui désigne le nom canonique.
- Il répète la requête au nom canonique et obtient les enregistrements du type demandé au départ, comme un A (IPv4) ou un AAAA (IPv6).
- Il renvoie ces enregistrements au client, qui se connecte à l’adresse reçue.
; Illustrative only. Publish the exact owner and target your provider supplies.
shop.example.com.          3600 IN CNAME stores.provider.example.
stores.provider.example.    300 IN A     192.0.2.10
Comme l’alias passe toujours par le nom canonique, les deux restent synchronisés. Si le fournisseur change l’adresse derrière stores.provider.example, chaque alias qui y pointe suit, sans modifier votre zone.
Quelle différence entre alias et nom canonique ?
Dans un CNAME, l’alias est le nom propriétaire que vous publiez, et le nom canonique celui vers lequel l’enregistrement pointe. L’alias est le nom qu’utilisent les personnes et les systèmes ; le nom canonique est le nom principal qui porte l’adresse ou les autres enregistrements. Dans selector1._domainkey.example.com. CNAME selector1.provider.example., le sélecteur sous votre domaine est l’alias, et le nom d’hôte du fournisseur le nom canonique.
Le nom canonique peut se trouver hors de votre domaine. C’est normal quand un fournisseur gère la cible, et c’est ce qui lui permet de changer les enregistrements sous-jacents sans vous faire retoucher le DNS.
Exemples de CNAME
Les exemples de CNAME suivent quelques modèles courants. Chaque ligne utilise des noms réservés .example ; remplacez-les par les valeurs exactes de votre fournisseur.
| Alias (propriétaire) | Nom canonique (cible) | Usage type |
|---|---|---|
www.example.com | example.com | Servir www depuis le même endroit que le site principal |
shop.example.com | stores.provider.example | Pointer un sous-domaine vers une plateforme qui gère les serveurs |
cdn.example.com | edge.cdn-provider.example | Router le trafic via le nom d’hôte d’un CDN |
selector1._domainkey.example.com | selector1.mail-provider.example | Déléguer une clé publique DKIM au fournisseur d’envoi |
status.example.com | pages.status-provider.example | Habiller une page d’état tierce avec votre nom d’hôte |
Comment créer un CNAME ?
Pour créer un CNAME, vérifiez d’abord le nom d’hôte exact prévu. Regardez chaque enregistrement déjà publié sous ce nom : un CNAME ne peut coexister avec un MX, un TXT ou une adresse existants, et en remplacer un peut couper le routage du courrier ou la vérification du domaine.
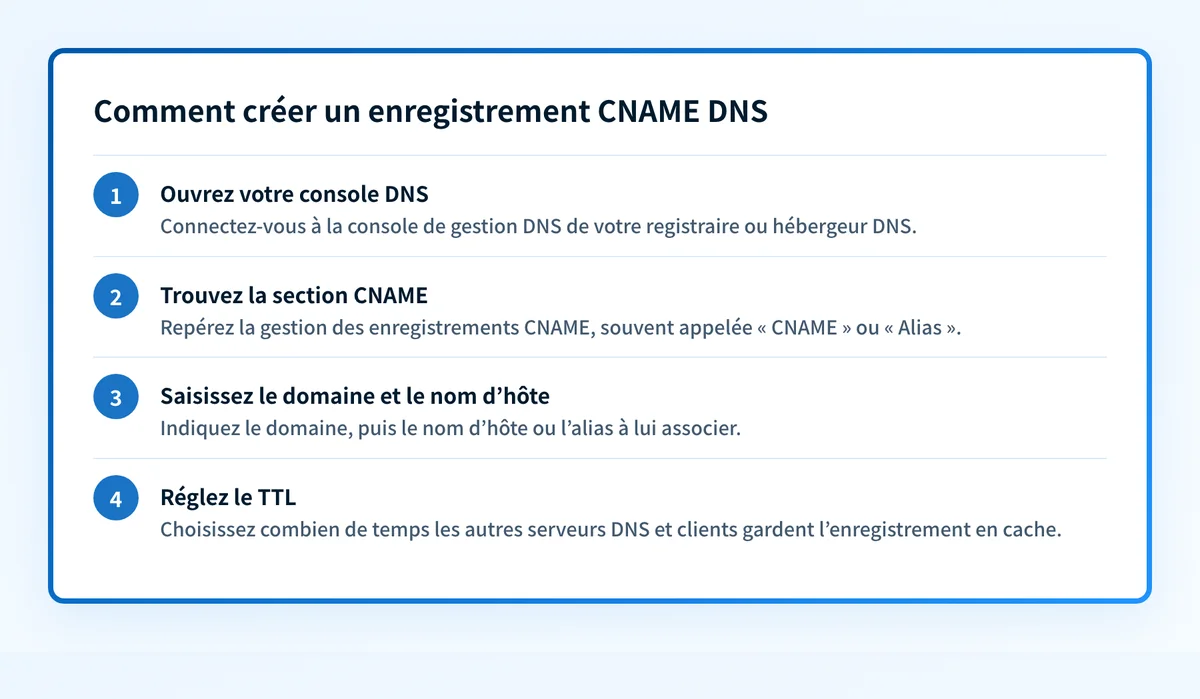 Les quatre étapes pour créer un CNAME dans votre console DNS.
- Ouvrez la console DNS du registraire ou de l’hébergeur.
- Ajoutez un enregistrement de type CNAME.
- Saisissez l’alias et la cible tels que fournis : le nom d’hôte créé (par exemple
shop.example.com) et le nom canonique visé (par exemplestores.provider.example). Utilisez un nom d’hôte, jamais une adresse IP. - Réglez le TTL pour fixer la durée de cache des résolveurs, puis enregistrez.
Quelles règles pour les CNAME ?
Les CNAME suivent quelques règles des normes DNS, et la plupart des problèmes viennent d’une règle enfreinte. Une console DNS peut accepter un enregistrement qui les viole : l’accepter ne prouve pas qu’il est valide.
Un CNAME ne partage son nom avec aucun autre enregistrement
Un CNAME doit être le seul enregistrement sous son nom propriétaire. La RFC 1034, section 3.6.2, dit qu’en présence d’un CNAME sur un nœud, aucune autre donnée ne devrait y figurer, et la RFC 2181, section 10.1 qu’un alias ne peut avoir d’autres données que DNSSEC. La RFC 1912, section 2.4 en donne la version pratique : impossible d’ajouter un MX, un A ou même un TXT à un nom qui est un alias.
Cette combinaison est invalide sous un même nom :
; Invalid: a CNAME and a TXT record at the same name.
mail.example.com. 300 IN CNAME mail.provider.example.
mail.example.com. 300 IN TXT   "v=spf1 include:_spf.provider.example ~all"
Placez l’enregistrement TXT sous un autre nom d’hôte, ou suivez la structure du fournisseur. Cette règle explique souvent des SPF ou MX qui cessent de marcher après la création d’un alias sur un sous-domaine.
Un CNAME ne peut pas être à l’apex du domaine
Un CNAME ne peut être publié à l’apex de la zone, le example.com nu sans sous-domaine. L’apex doit porter SOA et NS, et un CNAME n’admet aucune autre donnée : un CNAME standard y enfreint la règle ci-dessus. Mettez un A ou un AAAA à l’apex. Certains fournisseurs DNS proposent ALIAS, ANAME ou l’aplatissement de CNAME, qui imitent un CNAME à l’apex ; ces fonctions, propres au fournisseur, ne sont pas le CNAME des normes DNS.
Une cible MX ou NS ne doit pas être un CNAME
Le nom d’hôte visé par un MX ou un NS ne doit pas être un alias. La RFC 2181, section 10.3 dit que le nom de domaine dans la valeur d’un NS ou d’un MX ne doit pas être un alias, mais avoir des enregistrements d’adresse. La RFC 5321, section 5.1 exige que la cible MX renvoie au moins une adresse et place hors de la norme SMTP une cible qui renvoie un CNAME.
; Valid: the MX target resolves directly to an address record.
example.com.      300 IN MX 10 mx1.example.com.
mx1.example.com.  300 IN A     192.0.2.25
; Invalid: the MX target is an alias.
example.com.      300 IN MX 10 mx1.example.com.
mx1.example.com.  300 IN CNAME mail.provider.example.
La règle vise la cible MX, pas chaque nom d’hôte lié à l’e-mail. Un sélecteur DKIM ou un nom de suivi peut légitimement être un CNAME si le fournisseur le demande. Pour voir vers quels hôtes le courrier d’un domaine est routé, lancez une requête MX ; le guide de l’enregistrement MX explique l’usage de ces cibles.
Limitez les chaînes CNAME
Un CNAME peut pointer vers un nom d’hôte lui-même alias, et les résolveurs suivent la chaîne en se gardant des boucles. La RFC 1034, section 3.6.2, dit qu’il faut suivre les chaînes de CNAME et signaler les boucles comme erreur ; la RFC 1912, section 2.4, avertit que des CNAME pointant vers des CNAME déclenchent des bugs dans certains résolveurs qui vérifient mal les boucles, si bien que certains hôtes peuvent ne pas résoudre ces noms. Chaque saut ajoute aussi une requête et une dépendance qui peut échouer. Limitez-vous à un saut vers un nom canonique doté de vraies adresses quand les noms sont à vous, et laissez intacte la chaîne d’un fournisseur sauf s’il documente un remplacement.
CNAME ou enregistrement A ?
Utilisez un CNAME quand un nom doit suivre un autre nom d’hôte géré par quelqu’un d’autre, et un A quand vous connaissez l’adresse IP à utiliser. Les deux ne peuvent coexister sous le même nom.
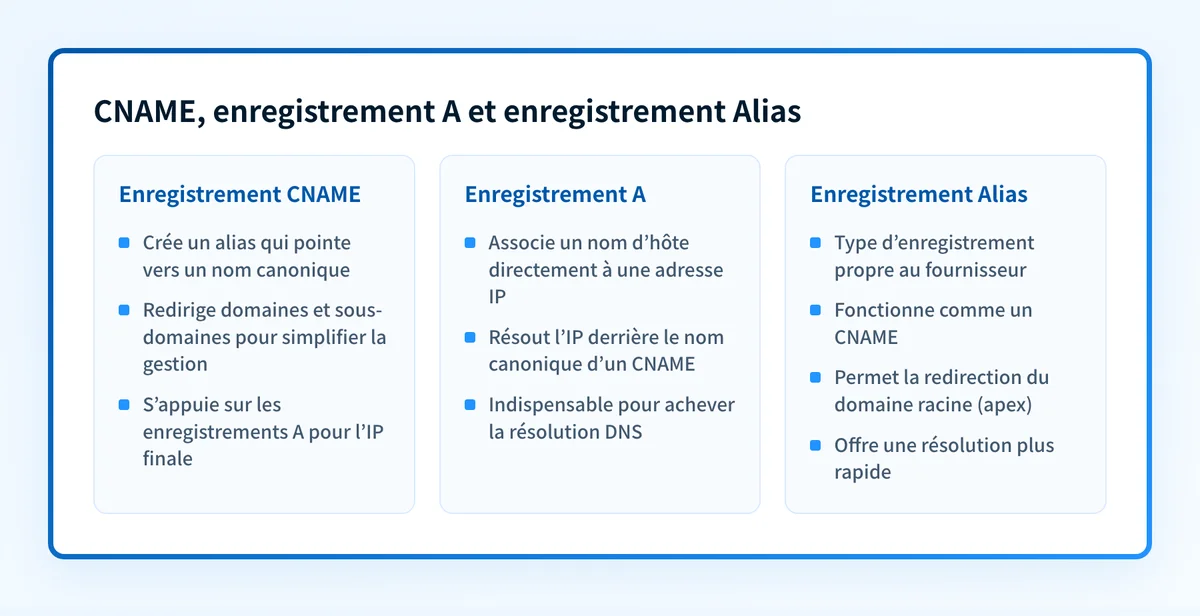 Chaque type d’enregistrement a un rôle distinct dans l’infrastructure DNS.
- Un enregistrement A vise directement une adresse IPv4.
- Un CNAME pointe un nom vers un autre nom, et le résolveur le suit.
- Un ALIAS ou ANAME est une fonction de fournisseur qui résout la cible côté serveur, utilisable à l’apex.
Comment les CNAME servent-ils à DKIM ?
Les CNAME servent souvent à publier des clés DKIM gérées par un fournisseur d’envoi. Il vous demande de créer un CNAME à selector._domainkey.yourdomain pointant vers un hôte qu’il contrôle, et les serveurs de réception suivent cet alias pour récupérer la clé publique actuelle. Le fournisseur peut alors faire tourner la clé derrière la cible sans autre changement DNS de votre côté.
Le sélecteur et la cible doivent correspondre à ce que ce fournisseur a généré pour votre domaine. Pour la configuration et la validation, voir le guide du CNAME DKIM, et confirmez une clé publiée avec une requête DKIM.
Un CNAME est-il une redirection ?
Non. Un CNAME ne change que la résolution DNS : l’URL vue dans le navigateur reste la même. Une redirection 301 ou 302 agit au niveau HTTP et change vraiment l’URL. Si la barre d’adresse doit changer, il faut une redirection web, pas un CNAME.
Comment vérifier un CNAME ?
Interrogez le nom d’hôte alias et vérifiez que la réponse est un CNAME vers la cible voulue. Dans un terminal, dig +short shop.example.com CNAME affiche le nom canonique ; l’outil de requête DNS montre la même réponse et le chemin de résolution, sans terminal. Interrogez ensuite la cible pour vérifier qu’elle résout vers le type attendu par le service.
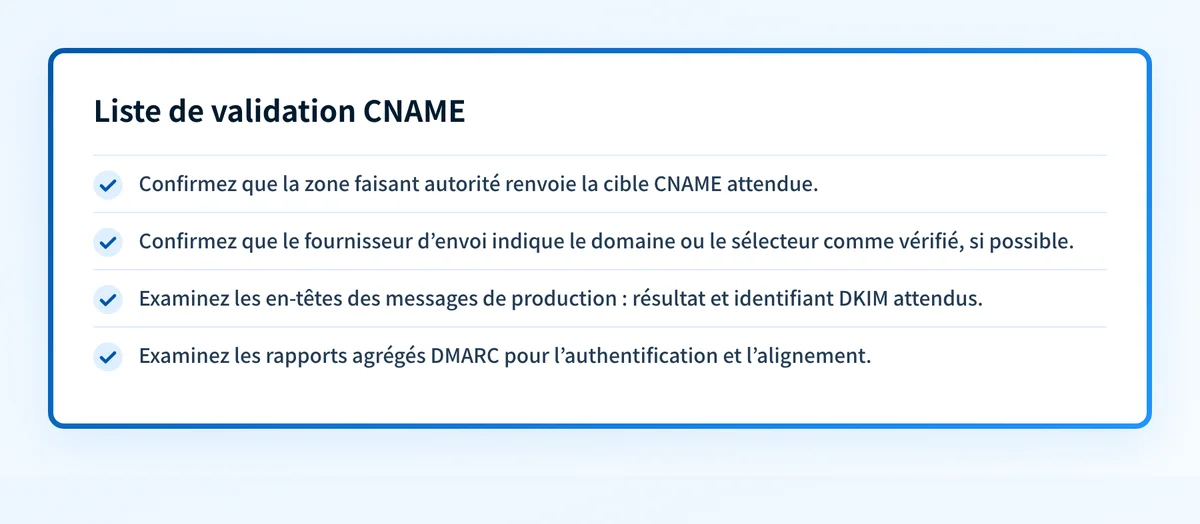
Pour un CNAME d’authentification e-mail, vérifiez chaque niveau concerné :
- DNS : la zone faisant autorité et au moins un résolveur public renvoient la cible CNAME attendue.
- Fournisseur : le fournisseur d’envoi indique le domaine ou le sélecteur comme vérifié, s’il affiche un statut.
- Message : un vrai message passé par le chemin de production montre le résultat DKIM attendu dans son en-tête
Authentication-Results. - DMARC : les rapports agrégés, une fois accumulés, montrent les sources de production authentifiées et alignées comme prévu.
La place de Palisade
Une requête CNAME confirme un alias à un instant. Elle ne montre pas quelles sources d’envoi réelles échouent encore à DKIM ou à l’alignement DMARC. Palisade, logiciel DMARC agentique pour les équipes IT et les MSP, analyse les rapports agrégés, trouve chaque expéditeur et identifie en tickets priorisés les problèmes SPF, DKIM et d’alignement. L’agent examine chaque expéditeur, rédige chaque correction et propose chaque étape de politique, et vous validez avant tout déploiement.
Commencez par un Email Security Score gratuit pour situer votre domaine.
Preuve
Sources et pour aller plus loin
À lire aussi
Questions des lecteurs
Questions fréquentes
Un CNAME peut-il pointer vers une adresse IP ?
Non. Un CNAME pointe vers un autre nom d’hôte, jamais vers une adresse IP. Utilisez un A pour une adresse IPv4 ou un AAAA pour une adresse IPv6.
Un CNAME et un TXT peuvent-ils partager un nom d’hôte ?
Non. Un nom d’hôte doté d’un CNAME ne doit porter aucun autre enregistrement sous ce nom, TXT compris. Publiez le TXT sous un autre nom d’hôte.
Un MX peut-il pointer vers un CNAME ?
Non. Le nom d’hôte visé par un MX ne doit pas être un alias ; la RFC 2181, section 10.3, l’interdit, et la cible doit résoudre directement vers une adresse.
Peut-on mettre un CNAME sur le domaine racine ?
Pas un CNAME standard. Le domaine racine doit porter SOA et NS, et un CNAME ne peut coexister avec eux. Les fournisseurs DNS contournent cela avec ALIAS, ANAME ou l’aplatissement de CNAME, propres à chacun.
Un CNAME ralentit-il la résolution DNS ?
Un peu. Un CNAME ajoute une seconde requête pour le nom canonique, négligeable pour un saut. Les longues chaînes d’alias ajoutent une latence mesurable et plus de points de panne : gardez-les courtes.
Deux CNAME peuvent-ils viser la même cible ?
Oui. Beaucoup de CNAME peuvent pointer vers un même nom canonique, et c’est tout leur intérêt : changez l’adresse de la cible une fois, et chaque alias suit.
Pourquoi l’e-mail a-t-il cassé après l’ajout d’un CNAME ?
En général parce que le CNAME a été placé sur un nom qui avait aussi besoin de MX ou de TXT. Le DNS interdit à un CNAME de partager un nom avec d’autres enregistrements : le MX ou le SPF de ce nom n’est plus pris en compte. Déplacez l’alias sur un autre label, ou gardez plutôt les A, MX et TXT sous ce nom.
Un CNAME prouve-t-il que DKIM fonctionne ?
Non. Une requête CNAME prouve que l’alias publié se résout comme prévu. Elle ne prouve pas que le fournisseur a activé la signature ni qu’un vrai message de production porte une signature DKIM valide ; vérifiez pour cela les en-têtes et les rapports DMARC.
Consultez la réponse DNS publiée avant de la modifier
Entrez domaine et enregistrement.
Rédigé par
Dominic LandryDélivrabilité et DNS
Dominic Landry s’occupe de délivrabilité et de configuration DNS chez Palisade, des enregistrements SPF et DKIM à l’application DMARC.
Lire Dominic →