Google durcit ses règles d’expéditeur (nov. 2025)
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Google durcit ses règles : suivez les exigences Gmail d’authentification, d’alignement, TLS, DNS, taux de spam et désabonnement après nov. 2025.
Les règles d’expéditeur durcies de Google désignent l’application renforcée par Gmail de ses exigences existantes, lancée selon Google en novembre 2025. Pour les e-mails vers des comptes Gmail personnels, l’authentification, le DNS, le TLS, la maîtrise du spam et le désabonnement restent les contrôles documentés. Les expéditeurs en masse ont en plus des exigences d’alignement DMARC et de désabonnement en un clic, et Google dit que le trafic non conforme peut subir des rejets temporaires ou permanents.
En bref
Points clés
- Vérifié le 12 août 2026
- Revue suivante : 12 septembre 2026
- Responsable : Samuel Chenard
- Les consignes expéditeurs de Google visent l’e-mail vers les Gmail personnels.
- Google décrit les expéditeurs en masse comme les organisations qui envoient près de 5 000 messages ou plus à des comptes Gmail personnels en 24 heures, et dit que ce statut n’expire pas une fois attribué, dans sa FAQ des consignes.
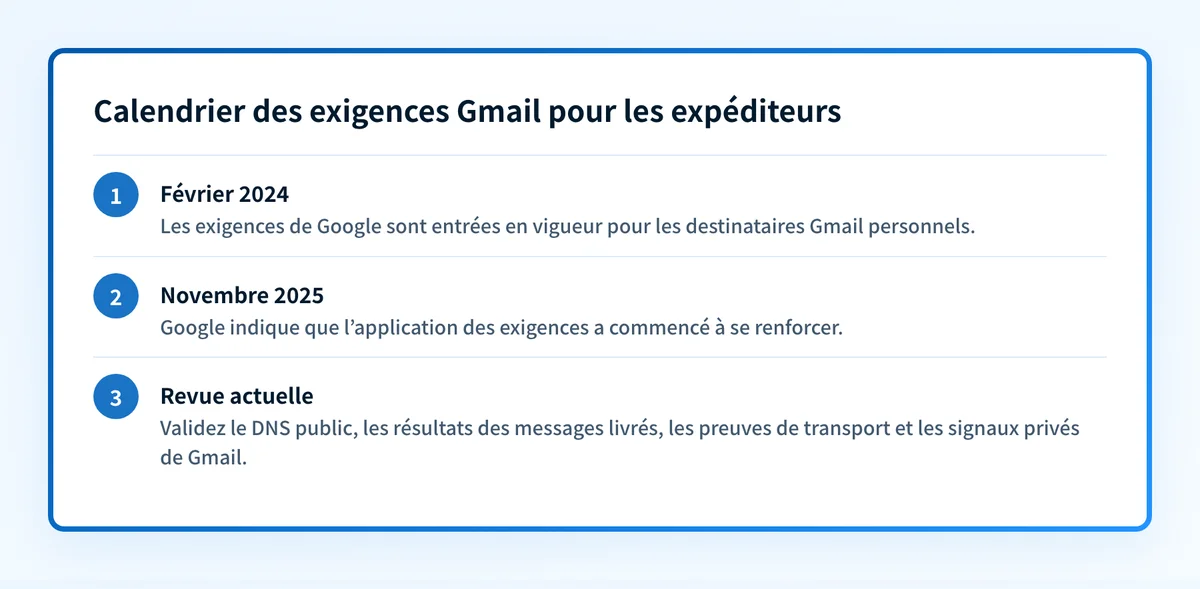
- Google dit avoir renforcé l’application de ses exigences à partir de novembre 2025, les e-mails non conformes s’exposant à des rejets temporaires et permanents.
Qui est concerné ?
Les consignes actuelles de Google pour les expéditeurs visent les expéditeurs qui livrent à des comptes Gmail personnels, y compris les adresses en @gmail.com et @googlemail.com.
Google répartit les exigences en deux classes d’expéditeurs :
- Tous les expéditeurs vers des comptes Gmail personnels.
- Les expéditeurs en masse, que la FAQ des consignes décrit comme ceux qui envoient près de 5 000 messages ou plus à des comptes Gmail personnels en 24 heures.
Ce suivi ne couvre que Gmail. Pour les exigences distinctes de Microsoft, voir Quelles sont les nouvelles règles d’authentification de Microsoft ?. Pour le contexte général, voir la rubrique authentification des e-mails.
Exigences actuelles
Authentification pour tous
- Visés : tout expéditeur vers Gmail personnel.
- En vigueur : 1er février 2024. Google cite cette date dans ses consignes expéditeurs, vérifiées le 12 août 2026.
- Preuve requise : un message de production récemment livré montre que SPF ou DKIM a réussi.
- Conséquence : Google dit que les messages non conformes peuvent être limités en débit, bloqués, classés en spam ou mal livrés.
Pour les contrôles de l’enregistrement et du message livré de cette première exigence, suivez la procédure d’authentification pour Gmail.
DMARC et alignement en masse
- Visés : les expéditeurs en masse vers Gmail personnel.
- En vigueur : 1er février 2024, selon les consignes de Google pour les expéditeurs, vérifiées le 12 août 2026.
- Preuve requise : SPF et DKIM sont configurés, un enregistrement DMARC est publié, et l’e-mail direct aligne le domaine From visible sur le domaine SPF ou le domaine de signature DKIM. Google accepte pour cette exigence une politique DMARC
p=none, qui ne demande aucune application. - Conséquence : Google dit que l’e-mail non conforme peut être mal livré ou classé en spam.
DNS direct et inverse
- Visés : tout expéditeur vers Gmail personnel.
- En vigueur : 1er février 2024. Les consignes de Google pour les expéditeurs exigent un DNS direct et inverse valide, vérifiées le 12 août 2026.
- Preuve requise : chaque IP d’envoi de production a un enregistrement PTR, et le nom d’hôte qu’il renvoie résout vers la même IP en DNS A ou AAAA.
- Conséquence : Google dit que l’e-mail non conforme peut être limité en débit, bloqué, classé en spam ou mal livré.
TLS et format des messages
- Visés : tout expéditeur vers Gmail personnel.
- En vigueur : 1er février 2024. Les consignes de Google pour les expéditeurs exigent TLS à la transmission et un format conforme à la RFC 5322, vérifiées le 12 août 2026.
- Preuve requise : les journaux SMTP de production ou un test de livraison contrôlé confirment TLS sur le chemin d’envoi, et le message livré est bien formaté.
- Conséquence : Google dit que l’e-mail non conforme peut être mal livré.
Taux de spam
- Visés : tout expéditeur vers Gmail personnel.
- En vigueur : les consignes actuelles de Google donnent la consigne, vérifiées le 12 août 2026.
- Preuve requise : le taux de spam du domaine dans Google Postmaster Tools.
- Conséquence : Google conseille un taux de spam sous
0.10%et de ne pas atteindre0.30%ou plus.
0.10% est une recommandation d’exploitation. Le chiffre 0.30% est une limite à éviter selon Google, pas une cible normale. Un test public n’a pas accès aux signaux privés de plaintes et de réputation de Gmail.
Désabonnement en un clic
- Visés : les messages marketing et d’abonnement des expéditeurs en masse. Google exclut les messages transactionnels.
- En vigueur : les exigences en masse de Google datent du 1er février 2024. La FAQ des consignes dit que les expéditeurs ayant déjà un lien de désabonnement avaient jusqu’au 1er juin 2024 pour le clic unique sur les messages commerciaux et promotionnels, vérifiée le 12 août 2026.
- Preuve requise : un message couvert livré porte les en-têtes de désabonnement en un clic et un lien visible dans le corps. L’endpoint accepte la requête requise et supprime le destinataire dans le système d’envoi réel.
- Conséquence : Google dit ne pas rejeter ni classer en spam un message du seul fait qu’il manque le clic unique. Google dit aussi que ces expéditeurs n’ont pas droit à l’aide aux problèmes de livraison.
Mise en œuvre et validation
1. Recensez chaque chemin d’envoi
Listez chaque plateforme qui envoie avec le domaine : marketing, support, facturation, identité, recrutement et petits systèmes automatisés. Notez son domaine From visible, son domaine d’enveloppe, son domaine de signature DKIM, ses IP d’envoi et si elle envoie du promotionnel couvert.
Pour bien lire les rapports pendant ce recensement, voir Que révèlent les rapports DMARC mis à jour de Google ?.
2. Vérifiez le DNS public avant de modifier
Inspectez l’enregistrement DMARC publié du domaine d’envoi visible exact, puis comparez-le à un vrai message livré. Un exemple de structure DMARC suit.
Ne publiez pas cet exemple en production sans confirmer les adresses de rapport, le plan de politique et chaque source d’envoi légitime.
_dmarc.yourdomain.com TXT "v=DMARC1; p=none; rua=mailto:dmarc-reports@yourdomain.com"Inspectez l’enregistrement public avec le test DMARC. Il montre l’enregistrement visible en DNS public, mais ne prouve pas que chaque expéditeur s’aligne, ne révèle pas la décision privée de Gmail et ne garantit pas la livraison.
3. Validez un message livré par chemin
Envoyez un message contrôlé depuis chaque source listée vers une boîte Gmail personnelle que vous pouvez inspecter. Confirmez SPF, DKIM et DMARC dans les résultats d’authentification ajoutés par le récepteur. Comparez ensuite les domaines du message au domaine From visible.
Refaites ce contrôle après tout changement DNS ou de plateforme. Un statut vert dans une plateforme d’envoi ne remplace pas la preuve du chemin reçu par Gmail.
4. Validez transport, DNS et désabonnement
Par IP d’envoi, confirmez le nom d’hôte PTR et la résolution directe. Confirmez TLS par les journaux de production ou les preuves de transport documentées du fournisseur.
Pour les messages marketing ou d’abonnement couverts, vérifiez ces en-têtes et testez l’endpoint en un clic sans connexion, cookie ni redirection :
List-Unsubscribe: <https://example.com/unsubscribe/opaque-id>
List-Unsubscribe-Post: List-Unsubscribe=One-Click
Une réponse HTTP réussie ne suffit pas si le destinataire peut encore recevoir du marketing. Confirmez la suppression dans le système qui envoie le message.
5. Examinez les signaux privés de Gmail
Utilisez Google Postmaster Tools pour les preuves de taux de spam et de conformité, puis les rapports agrégés DMARC pour trouver les sources et échecs d’alignement qu’un contrôle DNS ponctuel ne montre pas. La mise à jour de février de Google éclaire l’historique : Just In: February 14th Update for Google’s Email Sender Requirements.
Historique
12 août 2026
Relecture des consignes de Google pour les expéditeurs et de la FAQ des consignes. Confirmés : les deux classes d’expéditeurs, le début au 1er février 2024, le seuil de près de 5 000 messages, le classement en masse permanent et le renforcement documenté de novembre 2025. Clarifiée : la différence entre la recommandation 0.10% et la consigne d’éviter 0.30% ou plus.
Novembre 2025
La FAQ des consignes de Google dit que l’application s’est renforcée à partir de novembre 2025. Google indique que les messages non conformes peuvent subir des perturbations, dont des rejets temporaires et permanents.
Vérifiez le contrôle DMARC, puis comblez l’inventaire
Commencez par vérifier l’enregistrement DMARC public du domaine de l’adresse From visible. Comparez le résultat aux en-têtes d’un message Gmail récemment livré avant de changer la politique.
Un contrôle d’enregistrement public n’identifie pas chaque source de production du domaine, ne montre pas quelle source échouera à l’alignement et ne maîtrise pas la décision privée de Gmail. Palisade est un logiciel DMARC agentique qui analyse les rapports agrégés, identifie les sources et les problèmes d’authentification ou d’alignement, et crée des tickets de correction priorisés. Il peut proposer l’étape de politique suivante si les preuves le permettent ; votre équipe examine les preuves et applique le changement.
Pour une mise en œuvre propre à un fournisseur de ces contrôles, voir Pourquoi Gmail signale-t-il des erreurs TLS ?.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Gmail a-t-il créé de nouvelles exigences en novembre 2025 ?
Non. Les exigences de Google datent de février 2024. Google dit avoir renforcé l’application à partir de novembre 2025, avec des rejets temporaires et permanents pour l’e-mail non conforme.
Les petits expéditeurs sont-ils exemptés par Gmail ?
Non. Les consignes de Google visent tout expéditeur vers des comptes Gmail personnels. Le statut en masse ajoute des exigences comme l’alignement DMARC et le désabonnement en un clic pour les messages couverts.
Gmail exige-t-il une politique DMARC quarantine ou reject ?
Non. Selon les consignes de Google, les expéditeurs en masse peuvent satisfaire l’exigence de publication DMARC avec une politique p=none. L’expéditeur doit toutefois respecter l’exigence d’alignement de Google pour l’e-mail direct.
Un contrôle DNS DMARC réussi prouve-t-il que Gmail livrera ?
Non. Un contrôle DNS montre l’enregistrement public au moment de la requête. Il ne prouve pas que la plateforme a authentifié un message donné, que chaque source s’aligne, ni que Gmail prendra une décision de livraison précise.
0,30 % de spam, acceptable ?
Non. Google conseille un taux de spam sous 0.10% et de ne pas atteindre 0.30% ou plus. Traitez 0.10% comme la cible d’exploitation et examinez toute hausse des plaintes avant que le taux n’approche la limite haute de Google.
Rédigé par
Johanie DupontMarque et e-commerce
Johanie Dupont s’occupe de l’e-mail de marque et e-commerce chez Palisade : BIMI, marques vérifiées, règles d’expéditeur, e-mails marketing en boîte.
Lire Johanie →