Spam Google Forms : bloquer et repérer
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Le spam Google Forms prend deux formes : réponses indésirables à votre formulaire, et formulaires trompeurs reçus. Comment bloquer les deux et juger un lien forms.gle.
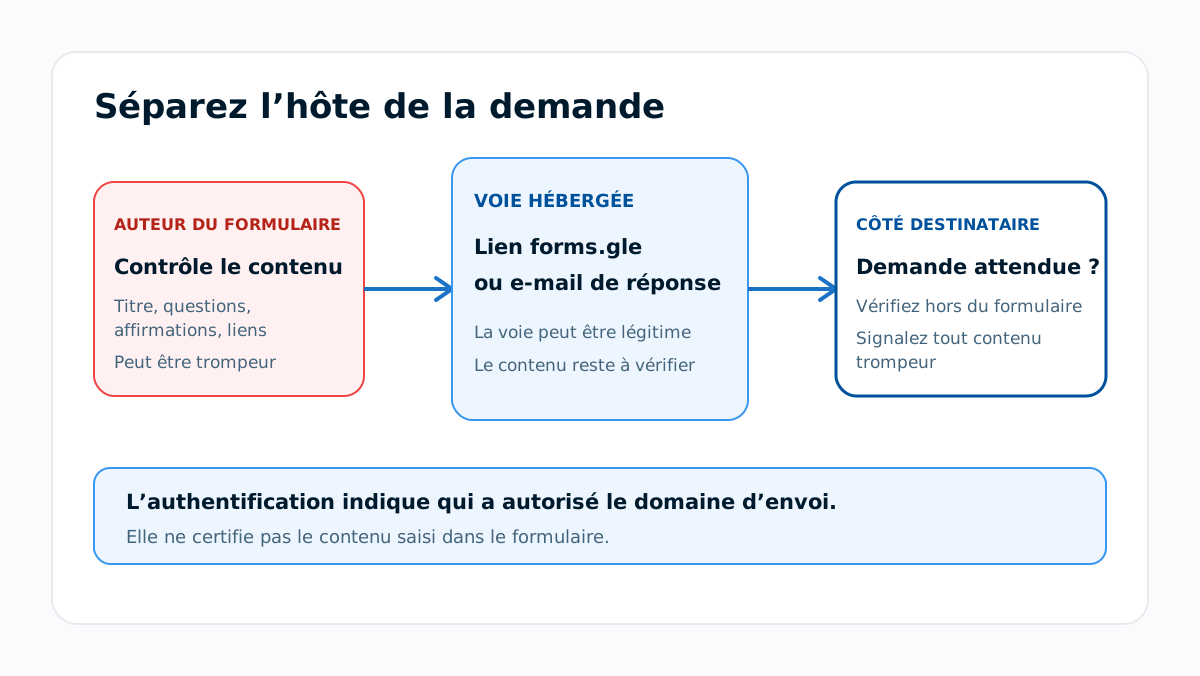
Le « spam Google Forms » recouvre deux problèmes. Si votre formulaire reçoit des réponses indésirables, la solution est dans ses réglages. Si un formulaire est arrivé dans votre boîte, le problème est qu’un vrai formulaire hébergé par Google, ou son e-mail de réponse, peut porter un contenu fourni par un attaquant. Un lien forms.gle peut être un lien Google Forms légitime, sans rien dire de son auteur ni de la sûreté de sa demande. Jugez la demande, les liens de destination et le contexte métier. Ne saisissez ni mot de passe, ni coordonnées de paiement, ni codes de récupération, ni autre information sensible dans un formulaire inattendu.
En bref
Points clés
- Google Forms publie du contenu : un vrai hôte Google peut afficher un contenu utilisateur non fiable.
- Une URL
forms.gledésigne un lien Google Forms, pas un auteur de confiance. - Les copies de réponse envoient par e-mail les questions et réponses d’un formulaire.
- L’authentification d’un domaine d’envoi Google ne valide pas les dires d’un formulaire.
- Gardez l’URL du formulaire, les en-têtes, horodatages et captures avant de signaler l’abus.
- Vérifiez la demande par un canal de contact déjà fiable.
Spam Google Forms : mécanisme
L’aide Google sur le partage de formulaires explique que l’auteur d’un formulaire peut le publier et le diffuser, y compris via une URL courte. Il contrôle le titre, la description, les questions et les liens que voit le répondant. Un auteur malveillant peut donc placer une fausse facture, un avis de support, un prix, une offre d’emploi ou une alerte de compte dans un vrai formulaire hébergé.
L’aide Google sur la gestion des réponses rend possible la version e-mail. L’auteur du formulaire peut régler Collecter les adresses e-mail sur Saisies par les personnes interrogées, et Envoyer aux participants une copie de leur réponse sur Toujours. L’attaquant soumet alors son propre formulaire avec l’adresse de la victime, et Google envoie le texte de l’attaquant à cette victime depuis une adresse Google. Rien n’est usurpé : l’e-mail vient bien de Google, d’où la réussite de ses contrôles d’authentification. Le message peut être techniquement authentique pour le service émetteur, mais le contenu du formulaire reste trompeur.
La distinction utile : authenticité de l’infrastructure et sûreté du contenu répondent à des questions différentes. DMARC vise à empêcher l’usage non autorisé du domaine du champ From visible. La RFC 9989 met l’évaluation de tout autre champ hors de son périmètre : elle ne certifie donc pas la véracité d’un titre de formulaire, d’un site lié, d’une demande de paiement ou d’un message de support.
Si votre formulaire Google reçoit des réponses spam
C’est l’autre moitié du sujet : la solution est tout entière dans les réglages du formulaire, pas dans l’authentification e-mail.
- Exigez une connexion. Dans Paramètres > Réponses, activez Limiter à une réponse (Limit to 1 response). Selon Google, les répondants « doivent se connecter à leur compte Google », donc plus d’envoi anonyme en masse.
- Vérifiez l’adresse collectée. Sous Collecter les adresses e-mail, préférez Validées : Saisies par les personnes interrogées accepte toute saisie, et l’abus décrit plus haut en dépend.
- Fermez le formulaire terminé. Google permet de ne plus accepter de réponses, avec un message personnalisé, pour qu’un ancien formulaire ne collecte pas sans fin.
Quand un lien forms.gle est légitime mais risqué
Un lien forms.gle peut mener à une vraie page Google Forms. Cela établit l’hébergement. Cela n’établit ni l’identité, ni l’autorité, ni les intentions de l’auteur du formulaire.
Fondez votre décision sur la demande :
- Une inscription attendue venant d’un organisateur connu mérite encore un rapide contrôle du domaine et du contexte.
- Une demande inattendue de mot de passe, code de récupération, données bancaires, carte cadeau, cryptomonnaie ou paiement est suspecte.
- Si un formulaire renvoie vers un autre site, examinez cette destination à part.
- Une demande qui imite une marque connue sans processus métier correspondant doit être vérifiée hors du formulaire.
Quelles preuves recueillir
Conservez assez de preuves pour une équipe de sécurité ou l’examen d’abus du fournisseur, sans poursuivre le parcours suspect.
Observed form URL: https://forms.gle/<redacted-id>
How it arrived: email, chat, text message, QR code, or website
Timestamp: <UTC time>
Claimed organization: <name shown in the form>
Requested action: <what the form asks the recipient to do>
Linked destinations: <redacted list of domains>
Email evidence: <sender, subject, Message-ID, and redacted headers>
User action: not opened, opened, submitted, or credentials entered
Ne stockez ni mots de passe, ni codes de récupération, ni données de carte, ni dossiers personnels complets dans le ticket d’incident. Notez qu’une information sensible a été demandée ou saisie, puis suivez le processus d’incident interne.
Si le lien est arrivé par e-mail, gardez l’original et utilisez le guide d’analyse des en-têtes pour distinguer le routage du message du contenu du formulaire. Un en-tête peut montrer quel système a envoyé le message. Il ne prouve pas que la personne nommée dans le formulaire a autorisé la demande.
Comment réagir au spam Google Forms
1. Arrêtez-vous avant toute saisie
Fermez le formulaire si la demande est inattendue ou vise des données sensibles. Ne testez pas un formulaire suspect avec des identifiants réels ou inventés : l’envoi peut confirmer que le destinataire a réagi.
2. Vérifiez la demande hors du formulaire
Passez par un téléphone, un ticket, un portail client ou une conversation déjà fiables. N’utilisez pas les coordonnées ou liens de connexion fournis par le seul formulaire.
3. Contrôlez à part toute destination liée
Ne copiez que le domaine de destination, si c’est sans risque. Le test de réputation d’URL peut inspecter les signaux publics d’un lien, mais un résultat propre ne prouve ni le propriétaire, ni la sûreté du contenu, ni le comportement futur.
4. Signalez le formulaire
Suivez la procédure Google de signalement des contenus abusifs avec l’URL conservée et le contexte. Une organisation peut aussi signaler le message par son circuit de sécurité habituel.
5. Protégez tout compte exposé
Si quelqu’un a saisi un mot de passe, un code de récupération, des données de paiement ou une autre information sensible, suivez le processus d’incident du compte ou du paiement. Changez les identifiants par une voie sûre et prévenez l’équipe de sécurité. Ne revenez pas sur le formulaire pour vérifier la saisie.
Ce spam relève du modèle plus large des menaces e-mail : il passe par un hébergeur de confiance pour livrer une demande non fiable. L’authentification de l’expéditeur aide contre l’usurpation directe du domaine, mais ne rend pas véridique un contenu hébergé par un tiers.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
forms.gle, un domaine légitime ?
Oui. Google Forms utilise forms.gle pour ses liens raccourcis, mais un hôte légitime n’établit pas que l’auteur ou la demande sont dignes de confiance.
Tout lien forms.gle est-il sûr ?
Non. Tout propriétaire peut fournir le titre, les questions, les descriptions et les liens de destination. Vérifiez une demande inattendue hors du formulaire avant de répondre.
Un message authentifié par Google rend-il le contenu sûr ?
Non. L’authentification peut montrer que le domaine d’envoi a autorisé le message. Elle ne valide ni l’identité revendiquée, ni le lien, ni la demande de paiement, ni les instructions saisies dans le formulaire.
De faux identifiants pour tester un formulaire suspect ?
Non. N’envoyez aucun identifiant et n’interagissez plus. Gardez l’URL et le contexte, signalez le formulaire et suivez un processus d’incident approuvé si de vraies données ont été saisies.
DMARC contre le spam Google Forms ?
Non. DMARC peut traiter l’usage non autorisé d’un domaine From visible protégé. Il ne bloque pas un contenu trompeur hébergé sur le domaine légitime d’une autre organisation.
Rédigé par
Samuel ChenardCEO et cofondateur, Palisade
Samuel Chenard est CEO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP, d’un domaine à des milliers.
Lire Samuel →