Messages Google Groups en spam : pourquoi ?
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Les e-mails Google Groups échouent pour des raisons propres : le transfert casse SPF, la réécriture casse DKIM. Comment savoir lequel, et quoi changer.
Les messages Google Groups peuvent aller en spam pour deux raisons : Google Groups peut retenir ou rejeter le message d’origine avant diffusion, ou la boîte d’un destinataire peut classer une copie diffusée en Spam. Établissez d’abord ce qui s’est passé. Conservez ensuite les en-têtes complets du destinataire et comparez une livraison directe à la copie du groupe avant de changer les réglages du groupe, le DNS ou la politique DMARC.
En bref
Points clés
- Un message dans la file de modération Google Groups a été arrêté avant que le groupe le diffuse aux membres.
- Une conversation visible dans le groupe peut encore être filtrée par la boîte d’un destinataire après diffusion.
- La modération Google Groups, les résultats d’authentification et le classement en spam d’un destinataire sont des signaux distincts.
- L’en-tête
Authentication-Resultsajouté par le récepteur est une meilleure preuve que l’adresse From visible. - Un succès DMARC appuie l’authentification mais ne garantit pas la boîte de réception.
- N’assouplissez pas la politique DMARC pour régler une modération Google Groups ou un filtrage destinataire.
Que signifie l’échec ?
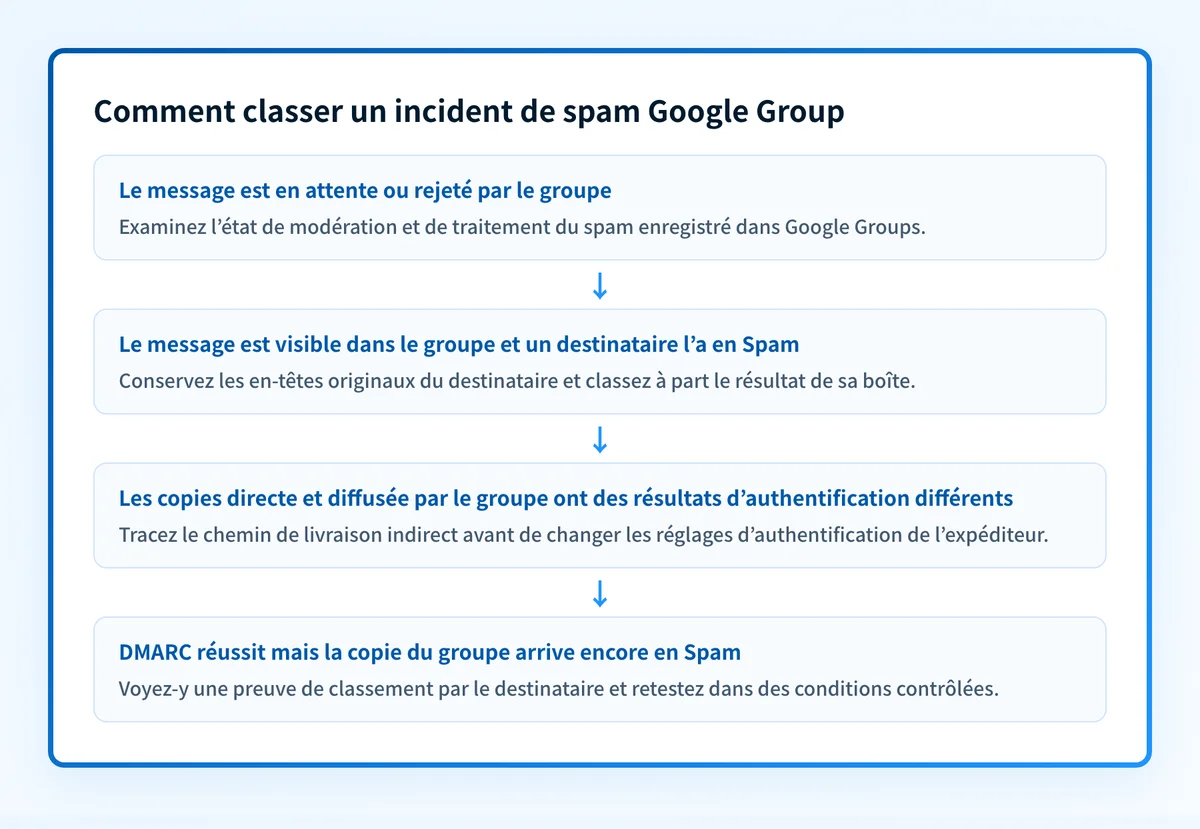
Google Groups peut filtrer le spam envoyé à un groupe. Sa documentation des réglages de groupe décrit des options pour rejeter les messages marqués comme spam, les envoyer en modération ou publier les messages suspects, pour les groupes professionnels ou scolaires éligibles. Si un message est en attente ou rejeté à ce stade, les membres n’ont pas reçu de copie normale.
Reject all messages marked as spamC’est une option de traitement du spam de Google Groups. Google note que ce réglage peut rejeter des messages légitimes : prenez l’état de modération du groupe comme première preuve, au lieu de supposer qu’une boîte destinataire a filtré le message.
Si la conversation figure dans l’archive du groupe et qu’un membre a la copie livrée en Spam, Google Groups a diffusé le message. Le résultat suivant est le classement de la boîte destinataire. Google ne publie pas la liste complète des signaux qui mènent à une décision de spam précise. Voyez le classement en Spam d’un destinataire comme une preuve sur cette boîte et ce chemin, pas comme une règle universelle de Google Groups.
Pour le courrier indirect (transfert, listes de diffusion), les consignes de Google pour les expéditeurs Gmail distinguent les flux directs des flux indirects. Elles aident le courrier indirect légitime à s’authentifier, sans exiger la boîte de réception.
Causes habituelles
Google Groups a retenu ou rejeté le message initial
C’est la cause la plus probable si les modérateurs voient le message dans Pending, si l’expéditeur a reçu un rejet, ou si aucun membre n’a reçu de copie diffusée. La documentation de Google sur la modération décrit comment les modérateurs examinent et traitent les messages en attente.
Un réglage de groupe change la façon dont le groupe gère l’entrée. Il ne répare pas les résultats SPF, DKIM ou DMARC de l’expéditeur et ne contrôle pas le filtrage ultérieur.
La copie du groupe a d’autres preuves d’authentification
La livraison par liste de diffusion est un chemin indirect. SPF vérifie l’identité d’enveloppe SMTP de la livraison évaluée, et la vérification DKIM exige que le message signé reste valide. Une rediffusion peut donc donner d’autres résultats qu’une copie directe.
La RFC 9989 de DMARC décrit le problème d’interopérabilité que les flux indirects posent à SPF et DKIM. Si un message direct réussit et la copie du groupe échoue, le chemin du groupe est une piste raisonnable. Cela ne prouve pas, seul, quel système a causé l’écart.
Pour le contexte sur les évaluations d’authentification fiables, voir ce qu’est ARC. ARC peut conserver des résultats antérieurs, mais le système de réception décide s’il s’y fie.
La boîte destinataire a classé une copie diffusée en spam
Un groupe peut diffuser un message avec succès même si un destinataire le trouve ensuite en Spam. L’authentification peut être valide, et la boîte prendre une décision de placement distincte. Les consignes de Google ne promettent ni livraison ni boîte de réception si ses exigences sont remplies.
Comparez les résultats des destinataires touchés seulement pour repérer un schéma répétable. N’en déduisez pas une logique de classement non publiée. Pour Gmail hors Google Groups, voir pourquoi vos e-mails vont en spam dans Gmail.
Le mode de réception du membre explique l’absence
Les membres Google Groups peuvent recevoir chaque message, un résumé, aucun e-mail ou un autre mode selon les réglages du groupe et du membre. Un message visible dans le groupe peut manquer dans la boîte d’un membre sans être classé en spam. Confirmez l’abonnement et le mode de réception du membre avant de parler de filtrage.
L’adresse From visible masque les identités évaluées
L’adresse From visible ne montre ni le domaine d’enveloppe SMTP utilisé par SPF, ni le domaine d= utilisé par DKIM. La RFC 8601 définit le champ Authentication-Results qui rapporte les évaluations d’authentification. Utilisez la copie ajoutée par le récepteur, avec le return-path et la signature DKIM, pour savoir ce que le système destinataire a évalué.
Comment diagnostiquer l’échec ?
1. Établissez si Google Groups a diffusé le message
Notez l’adresse du groupe, l’expéditeur, l’heure d’envoi approximative, l’objet et le Message-ID. Ouvrez le groupe avec un compte autorisé à voir la modération. Vérifiez si le message est dans l’archive, dans Pending, ou absent.
Si le message est en attente, notez l’issue de la modération et le réglage de spam en cause. Le guide de dépannage Workspace pour un e-mail de groupe légitime marqué comme spam est la voie adaptée pour une politique ou une modération de groupe Workspace.
2. Conservez la copie originale du destinataire
Si le groupe a diffusé le message, conservez la copie en Spam d’un destinataire touché. Dans Gmail sur le web, utilisez Plus > Afficher l’original pour voir les en-têtes complets, selon les instructions de Google sur les en-têtes complets.
Relevez l’Authentication-Results du récepteur, tous les champs Received, Message-ID, Date, From, Sender, Reply-To, le return-path et les champs DKIM ou ARC. Expurgez adresses, noms d’hôte internes, contenu et données des destinataires avant de partager le dossier. Gardez un original à accès contrôlé avec l’incident.
3. Montez le dossier de preuves du groupe
Faites une fiche étiquetée par test contrôlé. Elle sépare les faits observables des conclusions sur la cause.
Google Group message observation, illustrative and redacted
Group address: announcements@yourgroup.example
Sender address/domain: notices@yourdomain.com / yourdomain.com
Message-ID and sent time: <redacted-message-id> / 2026-08-12 14:30 UTC
Visible group outcome: Posted to archive, not pending
Group and Workspace policy context: Spam handling setting recorded; moderator review not triggered
Trusted receiver Authentication-Results: dmarc=pass; dkim=pass; spf=pass
Relevant group setting or pending state: No pending item observed
Controlled retest date: 2026-08-12
Recipient result: One test recipient placed the distributed copy in Spam
Le dossier a trois couches distinctes :
- Modération et filtres anti-spam du groupe : si Google Groups a accepté, retenu, rejeté ou publié le message d’origine.
- Preuves d’authentification : ce que l’
Authentication-Resultsfiable du destinataire dit de SPF, DKIM et DMARC. - Classement du récepteur : où la boîte destinataire a placé cette copie diffusée.
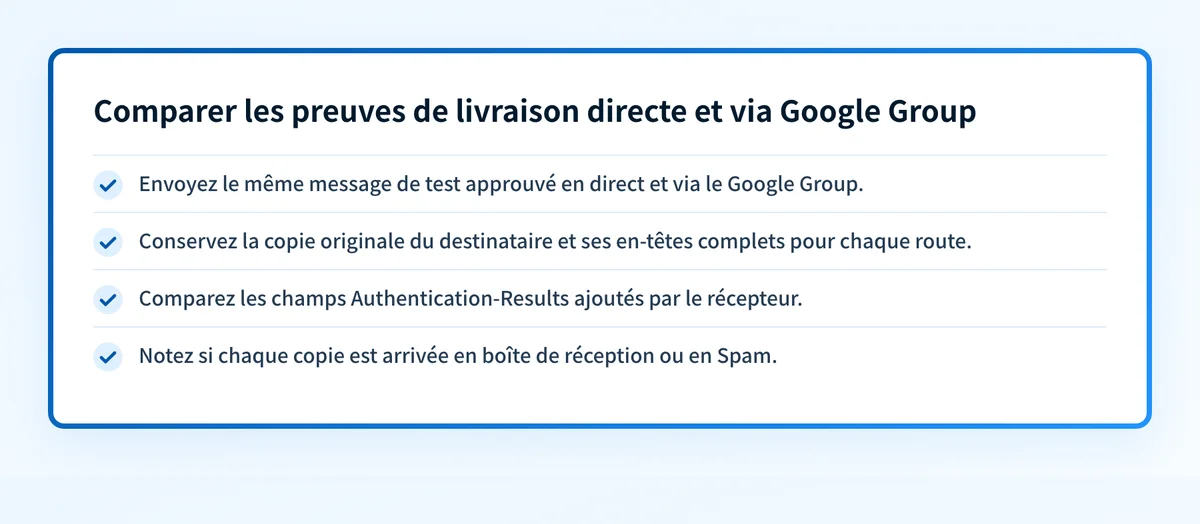
4. Comparez un message direct à la copie du groupe
Envoyez le même message de test approuvé directement au destinataire touché et via le Google Group. Gardez si possible le même expéditeur, domaine From visible, contenu et boîte destinataire. Créez un nouveau dossier de preuves par route.
Comparez les champs Authentication-Results finaux du récepteur. Un écart restreint l’enquête au chemin indirect. Il ne prouve pas l’intermédiaire exact et ne justifie pas de changer le DNS sans autre preuve.
5. Classez le résultat d’authentification
Utilisez un en-tête fiable du récepteur, pas une copie fournie par l’expéditeur.
Authentication-Results: recipient.example;
  spf=pass smtp.mailfrom=yourdomain.com;
  dkim=pass header.d=yourdomain.com;
  dmarc=pass header.from=yourdomain.com
Ce n’est qu’une structure d’exemple, expurgée. Ne publiez pas un en-tête de production non expurgé.
Si DKIM échoue seulement sur la copie du groupe, cherchez si le message signé a changé après la signature. Si SPF réussit mais que son domaine d’enveloppe n’est pas aligné avec le domaine From visible, examinez la rediffusion et si un DKIM aligné soutient DMARC. Si DMARC réussit et que le message va quand même en Spam, classez-le comme un placement chez le destinataire, pas un échec d’authentification.
Comment corriger ?
Corrigez un état de modération ou de politique confirmé
Si le dossier montre Pending, un rejet ou une action anti-spam du groupe, revoyez les réglages documentés de spam et de modération de Google Groups avec le propriétaire du groupe ou l’administrateur Workspace. Ne changez que le réglage lié à l’état observé, puis refaites le même test contrôlé.
N’autorisez pas tous les messages suspects dans un groupe juste pour clore un incident. Plus de courrier indésirable peut atteindre les membres.
Ce correctif vise l’entrée ou la modération du groupe, pas l’authentification de l’expéditeur ni le classement privé en spam d’un destinataire.
Réparez un écart d’authentification confirmé
Si la copie du groupe montre un échec d’authentification ou une perte d’alignement DMARC absents de la copie directe, retracez le chemin d’envoi et de rediffusion. Confirmez les enregistrements d’authentification publiés du domaine et comparez les en-têtes direct et indirect avant de changer la configuration.
Un test DMARC public lit l’enregistrement DMARC publié. Il ne prouve pas quel chemin de production Google Groups a utilisé, n’inspecte pas les en-têtes complets du destinataire et n’explique pas pourquoi un destinataire a mis une copie en spam.
N’assouplissez pas p= pour corriger. Changer la politique DMARC change l’application demandée. Cela ne rend pas valide une signature DKIM altérée et ne change pas une issue de modération.
Isolez un résultat répétable propre au groupe
Si les messages sont publiés, que l’authentification est conforme et que la même route de groupe aboutit de façon répétée en Spam pour le même contexte destinataire, conservez les dossiers et retestez en changeant une seule variable approuvée à la fois. Par exemple : le contenu, l’identité d’expéditeur, la boîte destinataire, et livraison directe ou via le groupe.
Remontez les faits observés via le support Google Groups ou Workspace adapté si votre organisation y a accès. Ne présentez pas l’escalade comme un moyen de forcer la boîte de réception.
Comment valider la correction ?
Reprenez les mêmes expéditeur, groupe, boîte destinataire, contenu et conditions horaires que pour les preuves d’origine. Confirmez d’abord l’issue côté groupe : publié, en attente ou rejeté. Puis inspectez la copie originale livrée au destinataire et notez ses résultats d’authentification fiables.
Validez chaque couche concernée :
- Vérifiez l’enregistrement DNS publié via la source faisant autorité et un résolveur public, si la correction a touché le DNS.
- Confirmez l’état de modération Google Groups ou de politique Workspace.
- Inspectez l’
Authentication-Resultsdu récepteur d’un nouveau message livré. - Lisez les rapports agrégés DMARC une fois assez de données accumulées pour confirmer la source d’envoi et l’authentification alignée attendues.
Suivez les sources d’envoi derrière le groupe
Si la route du groupe montre des résultats d’authentification incohérents, inspectez d’abord l’enregistrement DMARC publié et comparez-le aux preuves du message livré. Voyez ensuite si le domaine a d’autres sources d’envoi de production à examiner à part.
Commencez avec Palisade : il analyse les rapports agrégés DMARC, identifie les sources d’envoi et problèmes d’authentification ou d’alignement, et crée des tickets de correction priorisés pour revue humaine. Il ne contrôle pas la modération Google Groups, ne change pas la décision de spam d’un destinataire, ni ne garantit la boîte de réception.
La rubrique authentification e-mail par fournisseur propose des guides de mise en œuvre et de dépannage par fournisseur. Si le même expéditeur a aussi des problèmes dans Outlook, comparez cet incident avec comment éviter le spam dans Outlook au lieu de supposer que les destinataires décident de la même façon.
Preuve
Sources et pour aller plus loin
- Google Groups : options de traitement du spam
- Google Groups : guide de modération
- Google Workspace : dépannage d’un e-mail de groupe légitime marqué comme spam
- Gmail : consignes aux expéditeurs
- RFC 8601 : champ d’en-tête Authentication-Results
- RFC 9989 : Domain-based Message Authentication, Reporting, and Conformance
Questions des lecteurs
Questions fréquentes
Pending dans Google Groups : un destinataire l’a-t-il marqué comme spam ?
Non. Un message Pending indique un état de modération ou de traitement du spam avant la diffusion normale. Vérifiez si les membres ont reçu une copie diffusée avant d’enquêter sur le filtrage des boîtes destinataires.
Google Groups casse-t-il SPF ou DKIM ?
Oui. Un chemin Google Groups peut changer le contexte de livraison SMTP utilisé par SPF, et le traitement indirect peut toucher DKIM si un message signé change. Comparez les copies directe et via le groupe du destinataire pour cerner l’écart observé.
Un succès DMARC garantit-il la boîte de réception ?
Non. Un succès DMARC indique que le récepteur a trouvé une preuve SPF ou DKIM alignée en évaluant DMARC. La boîte destinataire peut encore prendre une décision de placement distincte.
Faut-il passer DMARC à p=none si les messages du groupe vont en spam ?
Non. Changer la politique DMARC touche l’application demandée pour le courrier non authentifié. Cela ne règle ni la modération du groupe, ni une signature DKIM cassée, ni le classement en spam du destinataire.
Un test DMARC public explique-t-il le spam d’un destinataire ?
Non. Un test public lit l’enregistrement DMARC publié. Il ne voit ni le message original du destinataire, ni l’historique de modération Google Groups, ni le chemin d’envoi de production, ni la décision de spam privée du fournisseur destinataire.
Rédigé par
Samuel ChenardCEO et cofondateur, Palisade
Samuel Chenard est CEO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP, d’un domaine à des milliers.
Lire Samuel →