Signaler un e-mail frauduleux : où et à quoi sert chaque voie
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Signaler un e-mail frauduleux à la voie qui peut agir : votre fournisseur de messagerie, votre employeur, la marque usurpée ou un organisme américain.
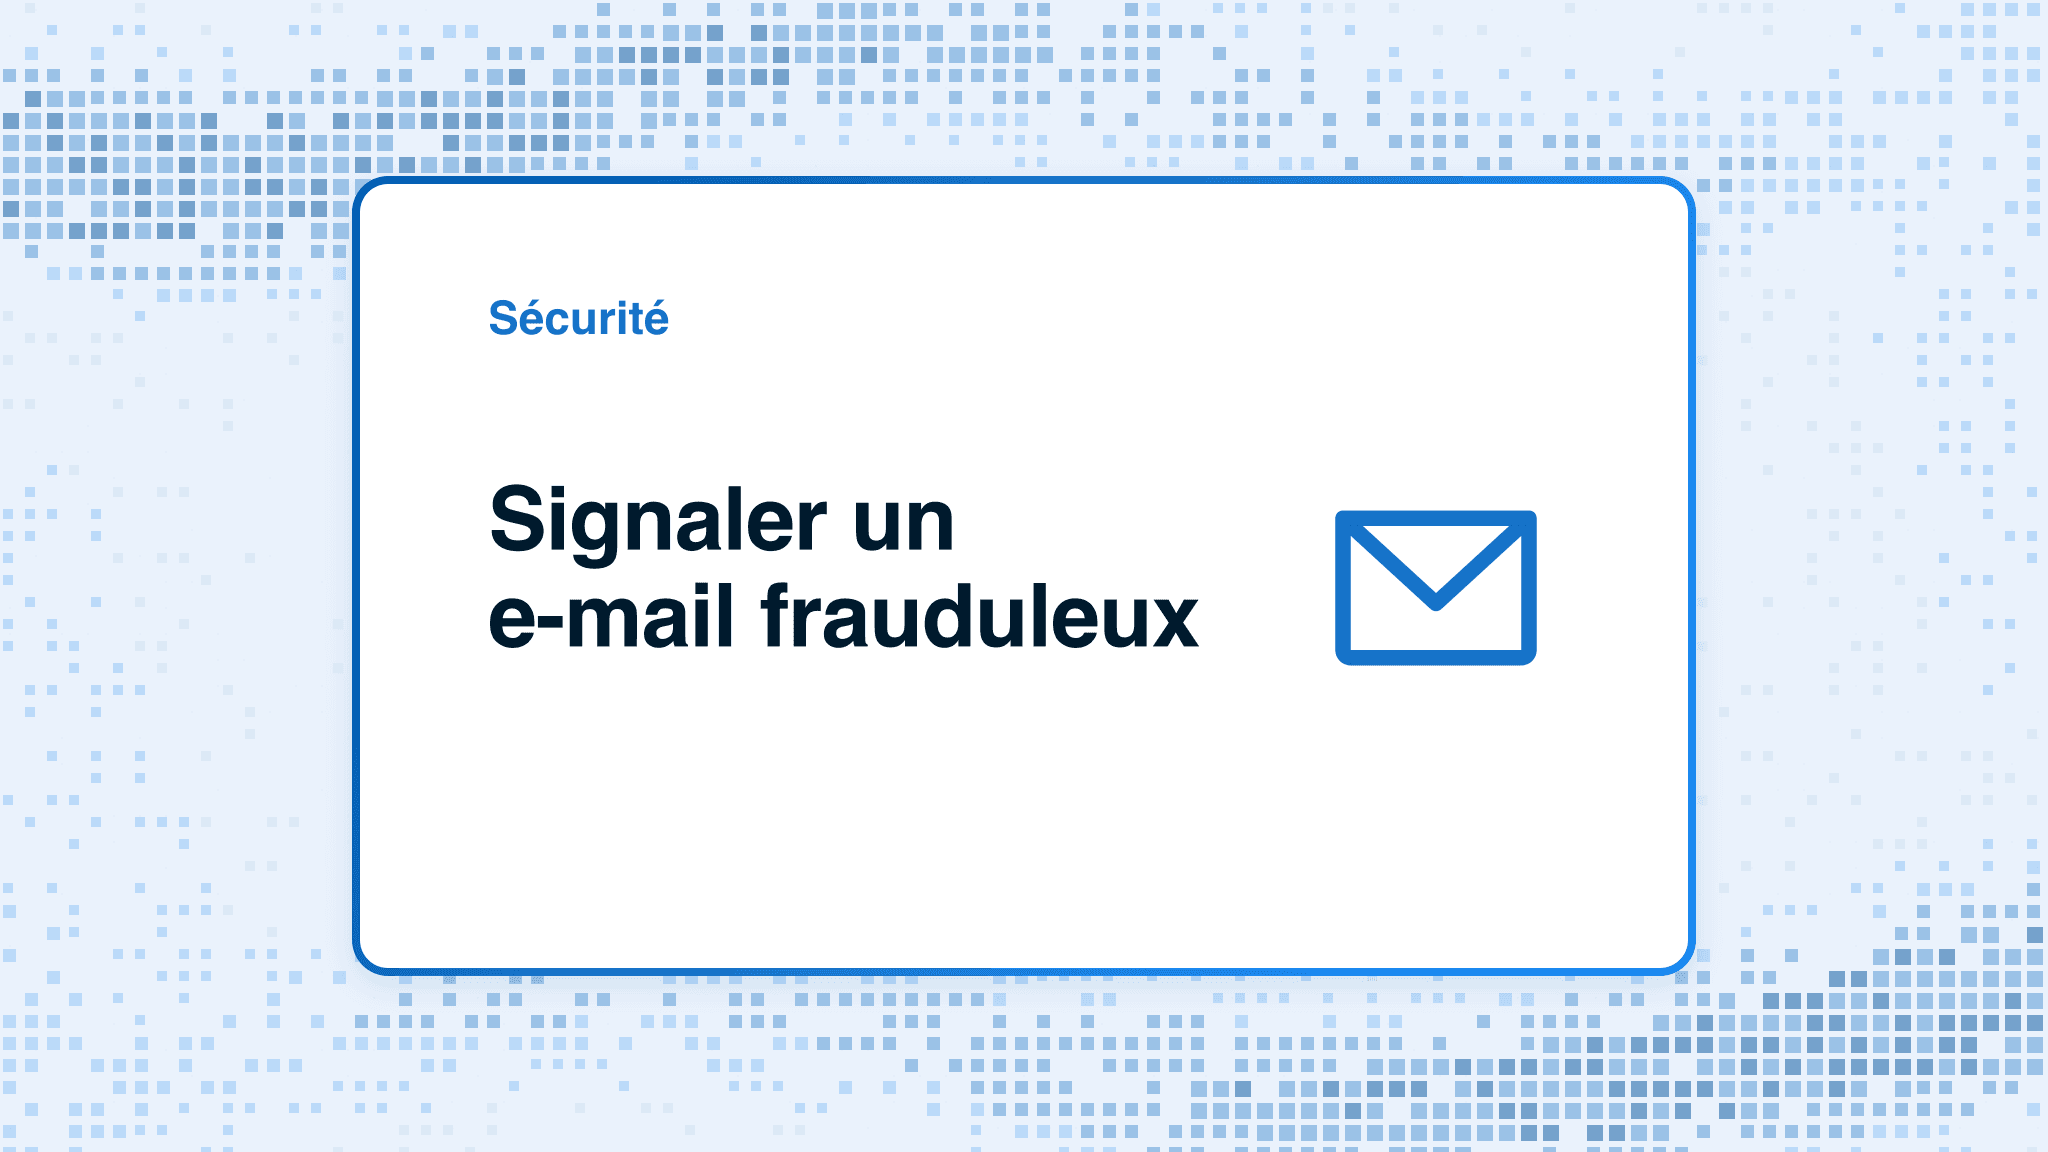
Pour signaler un e-mail frauduleux, la bonne voie dépend du résultat voulu. Passez par le contrôle d’hameçonnage (phishing) de votre messagerie pour revoir le filtrage, par le canal sécurité de votre employeur ou école pour une enquête interne, et par la voie d’abus publiée par l’organisation usurpée si elle en accepte. Aux États-Unis, la FTC reçoit les signalements de fraude et oriente les e-mails suspects vers l’Anti-Phishing Working Group. Une perte financière, une usurpation d’identité ou un incident d’entreprise exige une voie distincte : récupération ou police.
En bref
Points clés
- Commencez par la messagerie ou l’organisation responsable du compte.
- Suivez les consignes officielles actuelles de la marque usurpée, si elles existent.
- Un signalement au fournisseur, à l’employeur, pour fraude ou à la police n’a pas le même rôle.
- Conservez le message original si le processus destinataire le demande.
- Ne transférez ni pièces jointes ni données sensibles à une adresse non vérifiée.
- Lancez la récupération dès qu’identifiants, appareils, données d’identité ou argent sont touchés.
Choisir la destination selon le résultat voulu
Le mot « signaler » recouvre plusieurs résultats. Un fournisseur de messagerie peut examiner un message (abus, filtrage). Un employeur peut fouiller son environnement, protéger les comptes et retirer les e-mails liés. Une marque usurpée peut enquêter sur l’abus de son nom ou service. Un organisme de consommateurs peut recueillir les signalements de fraude. La police peut recevoir une plainte pour délit ou perte.
Une seule destination fait rarement tout cela. Envoyer un message suspect à une marque ne prévient pas votre employeur qu’un compte du personnel peut être exposé. Le bouton Signaler un hameçonnage d’un fournisseur ne contacte pas votre banque. Un signalement de fraude ne retire pas le message des boîtes de vos collègues.
Commencez par l’instance responsable la plus proche, puis ajoutez un signalement seulement s’il a un rôle distinct. Vérifiez une voie avant de l’utiliser : préférez un contrôle de votre client de messagerie ou une destination publiée par l’organisation elle-même, plutôt qu’une adresse citée dans le message suspect. La suite associe chaque destination à l’action qu’elle peut vraiment mener. Si vous avez déjà cliqué, commencez par que faire si vous avez cliqué sur un lien d’hameçonnage et revenez au signalement une fois l’incident contenu.
Envoyez-le à votre messagerie pour traiter le message
Utilisez le bouton de signalement d’hameçonnage du service qui a reçu le message. Le signalement reste lié à la copie du fournisseur et au contexte de compte qu’il connaît. N’utilisez pas un visuel « Signaler » du message. Passez par la barre d’outils ou le menu de l’application, ou le contrôle déployé par l’organisation.
Le signalement au fournisseur est la voie la plus proche si votre but immédiat est de classer le message et d’améliorer son traitement par ce service. Ne supposez pas qu’il ouvre un dossier à suivre, bloque l’expéditeur pour tous, retire les messages liés ou prévient votre employeur.
Pour Microsoft, comment signaler un e-mail d’hameçonnage dans Outlook détaille le client. D’autres fournisseurs publient d’autres contrôles, que les applications mobiles peuvent placer dans un autre menu. Suivez leur documentation actuelle, pas une capture mémorisée.
Signalez l’e-mail pro ou scolaire à la sécurité
Un message reçu via un employeur, une école, une association ou un service géré relève du processus de signalement documenté de celle-ci. L’équipe sécurité peut relier un signalement à l’activité de l’annuaire, aux connexions, aux alertes des postes, aux autres destinataires, au suivi des messages, aux flux fournisseurs et aux cas passés.
Suivez la règle de conservation de l’organisation. L’original peut contenir des adresses, en-têtes de routage, destinations de liens et métadonnées de pièces jointes qu’une capture omet. Ne le diffusez pas, ne le déposez pas sur un service public non approuvé et n’envoyez rien de sensible sur clients ou employés hors de la voie approuvée.
Dites ce qui est arrivé. « Juste reçu », « cliqué », « mot de passe saisi », « invite validée », « fichier ouvert » et « argent envoyé » exigent des réponses différentes. Un bouton de signalement muet n’apporte pas ce contexte, sauf si le flux le demande.
Si l’organisation ne publie aucune voie, contactez le support ou le responsable sécurité via une entrée connue de l’annuaire. Ne devinez pas d’adresse de transfert d’après un article général.
Usurpation de marque : la voie officielle de la marque
Certaines organisations publient une adresse de transfert ou un formulaire pour les messages qui usurpent leur nom. Utilisez la voie de leur page officielle d’aide ou de sécurité. Tapez vous-même l’adresse du site ou passez par une application de confiance. N’utilisez ni adresse, ni numéro, ni formulaire de signalement lié dans le message suspect.
Ce signalement peut aider la marque à enquêter sur une usurpation, un compte détourné, un site malveillant ou un faux support. Sa portée varie. La marque peut ne pas répondre à chacun, ni récupérer votre compte, ni annuler un paiement, ni se coordonner avec votre employeur.
Gardez les en-têtes de transfert si les consignes le demandent. Si le message contient des données privées de compte ou de paiement, voyez ce que la marque veut recevoir. N’ajoutez ni mots de passe, ni codes à usage unique, ni numéros de carte complets, ni identifiants officiels, ni autre contenu de votre boîte.
Voies américaines : fraude et hameçonnage
La Federal Trade Commission reçoit les signalements de fraude sur ReportFraud.ftc.gov et oriente l’hameçonnage suspect vers l’Anti-Phishing Working Group à reportphishing@apwg.org (consignes FTC sur l’hameçonnage). Ce sont des voies américaines en plus, pas un substitut au signalement à la messagerie ou au travail.
Utilisez ReportFraud.ftc.gov pour signaler une arnaque ou une fraude à la FTC. Transférer l’e-mail suspect à l’APWG remet le message à un organisme de signalement anti-hameçonnage. Suivez la page actuelle de la FTC, car destinations et consignes peuvent changer.
Si vous avez divulgué des données personnelles, la FTC renvoie vers IdentityTheft.gov pour un plan de récupération. La récupération est distincte du transfert du message. Changez les identifiants exposés via le vrai service, contactez les établissements financiers par des numéros connus et gardez le détail des transactions.
Incidents graves : voies des organisations et de la police
La CISA publie des consignes de signalement d’hameçonnage pour les organisations et les oriente vers ses canaux de signalement d’incident et l’Internet Crime Complaint Center du FBI (consignes de la CISA sur l’hameçonnage). L’IC3 du FBI reçoit les plaintes pour cybercriminalité sur son site officiel (FBI Internet Crime Complaint Center).
Utilisez une voie d’incident ou de police si les faits relèvent de son champ, surtout pour compromission d’e-mail professionnel, fraude, extorsion, intrusion de compte ou perte financière. Donnez des informations complètes et exactes, et gardez la confirmation de plainte. Ne retardez pas un rappel bancaire, le confinement d’un compte ou d’un appareil pour déposer plainte.
Hors des États-Unis, utilisez le service national cyber, antifraude ou de police compétent pour votre territoire. Cet article n’invente pas d’adresse universelle. Voies publiques, seuils de signalement et canaux d’urgence varient : vérifiez-les sur le site même de l’autorité.
Conserver les preuves utiles sans propager la menace
Les consignes de la destination fixent quoi envoyer. Champs utiles possibles : message original, adresses complètes d’expéditeur et de réponse, objet, heure de remise, vraie destination du lien, nom de la pièce jointe, transaction alléguée, heure du signalement et bref récit des interactions.
Ne transférez en pièce jointe que si des consignes vérifiées le demandent et que l’organisation l’autorise. Un transfert simple peut modifier les en-têtes et exposer un lien ou fichier actif à un tiers. Une capture montre ce que vous avez vu, sans toujours les preuves de routage et de destination.
Utilisez une fiche simple :
Mailbox or organization:
Message received at:
Displayed sender and full address:
Claimed person, brand, or transaction:
Requested action:
Interaction: none, clicked, signed in, opened, approved, or paid
Reports already submitted:
Recovery already started:
Caviardez la fiche avant tout partage hors du processus autorisé. N’y mettez jamais de mot de passe, clé privée, numéro de carte complet, code à usage unique ni donnée personnelle inutile.
Ne confondez pas signaler, bloquer et éviter
Signaler achemine les preuves. Bloquer change le traitement des messages suivants par une boîte. Éviter, c’est l’habitude de vérifier les demandes hors du message. Ce sont des actions liées, pas des synonymes d’un même contrôle.
Voyez comment bloquer l’hameçonnage pour les filtres, règles et blocages d’expéditeurs, et comment éviter l’hameçonnage pour repérer et vérifier. Il faut parfois les trois : éviter l’action risquée, signaler les preuves, puis bloquer un schéma récurrent.
Si quelqu’un a déjà interagi, la récupération passe avant le routage. Lancez le processus pour les identifiants, le poste, l’identité ou le paiement, puis signalez à chaque instance au rôle distinct.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Où transférer un e-mail d’hameçonnage aux États-Unis ?
Commencez par le signalement à la messagerie ou au travail. La FTC oriente aussi l’hameçonnage suspect vers reportphishing@apwg.org et reçoit les signalements de fraude sur ReportFraud.ftc.gov. Utilisez l’IC3 si les faits relèvent de la cybercriminalité, surtout après fraude ou perte financière.
Faut-il envoyer l’e-mail à l’entreprise usurpée ?
Seulement si elle publie une adresse ou un formulaire de signalement à jour. Trouvez-le via son site ou application officiels, pas via l’e-mail suspect. Un signalement à la marque ne remplace pas celui à la messagerie, au travail, à la banque ou d’incident.
Signaler à mon fournisseur suffit-il ?
Non, pas si le message a touché un environnement de travail, un compte, un appareil, une identité ou un paiement. Le fournisseur traite le canal du message. L’organisation ou le service responsable doit gérer confinement et récupération.
Puis-je transférer l’e-mail à un collègue pour avis ?
Pas à la légère. Utilisez la voie de sécurité approuvée. Un transfert peut propager des liens ou pièces jointes actifs et modifier des en-têtes utiles. N’envoyez que les preuves demandées par le processus autorisé.
Faut-il signaler avant de supprimer le message ?
Oui, si un processus vérifié du fournisseur ou de l’organisation demande l’original. Gardez le message jusqu’à ce que ce processus capte les preuves utiles. Ensuite, suivez ses consignes de nettoyage sans supposer que la suppression est toujours l’étape suivante.
Et si j’ai déjà payé ou saisi des données personnelles ?
Lancez la récupération tout de suite. Contactez la banque ou le service via des coordonnées connues, sécurisez les comptes exposés et suivez le processus d’usurpation d’identité ou d’incident adapté à la perte. Signaler l’e-mail reste utile, mais n’annule pas l’action à lui seul.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →