Balise DMARC np : définition et utilisation
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
La balise np applique une politique aux sous-domaines inexistants et ferme la brèche des sous-domaines inventés usurpés. Quand ajouter np=reject, et quand s’abstenir.
La balise DMARC np fixe la politique d’un sous-domaine inexistant, comme billing.yourdomain.com quand ce nom n’existe pas dans le DNS. Selon la RFC 9989, un propriétaire de domaine peut publier np=none, np=quarantine ou np=reject dans l’enregistrement DMARC du domaine organisationnel. Utilisez-la pour une politique explicite sur les sous-domaines inventés, en gardant p et sp pour les autres cas.
En bref
Points clés
- La balise
npest définie par la RFC 9989, norme DMARC actuelle qui rend obsolète la RFC 7489. npne s’applique que si le domaine RFC 5322.From est un sous-domaine inexistant du domaine organisationnel.- Valeurs valides de
np:none,quarantineetreject. - La balise
npse place dans le TXT DMARC du domaine organisationnel, pas sur un sous-domaine inventé. - Un destinataire qui n’applique pas la RFC 9989 peut ignorer
np:petspcomptent toujours. - Un DMARC publié ne prouve pas qu’un expéditeur de production s’authentifie ou s’aligne correctement.
Qui est concerné ?
La balise np concerne les propriétaires de domaine qui publient DMARC pour un domaine organisationnel et veulent définir le traitement demandé pour les e-mails d’un sous-domaine qui n’existe pas. Par exemple, example.com peut publier une politique np qu’un destinataire évalue quand un e-mail prétend venir de notice.example.com et que ce sous-domaine n’existe pas.
La RFC 9989 définit la découverte DMARC et l’évaluation de politique pour les destinataires participants. Elle n’impose pas à chaque destinataire d’implémenter d’emblée chaque fonction optionnelle, ni ne rend np obligatoire pour les propriétaires de domaine. La norme dit qu’un propriétaire MAY publier une balise np. Voir la section 6.3 de la RFC 9989 pour les balises DMARC et leur sens.
np ne s’applique pas au domaine organisationnel lui-même. Elle ne remplace pas non plus un enregistrement DMARC publié directement sur un sous-domaine existant. Si marketing.example.com existe et a _dmarc.marketing.example.com, c’est l’enregistrement DMARC propre à ce sous-domaine qui s’applique.
Pour le modèle de politique, voir la rubrique DMARC de Palisade et l’explication de ce que signifie la balise DMARC np.
Quelles sont les exigences ?
np prend une valeur de traitement DMARC
La RFC 9989 définit np comme la politique demandée pour les sous-domaines inexistants. Ses valeurs autorisées sont celles de p et sp : none, quarantine et reject. La valeur exprime le traitement voulu par le propriétaire quand l’évaluation DMARC échoue. Elle n’ordonne pas à un destinataire d’ignorer sa politique locale et ne garantit aucun résultat précis en boîte de réception.
v=DMARC1; p=reject; sp=quarantine; np=rejectNe publiez pas cet exemple tel quel. Ajoutez np à l’unique TXT DMARC existant de votre domaine organisationnel, en gardant les balises de rapport et de politique dont votre domaine a déjà besoin.
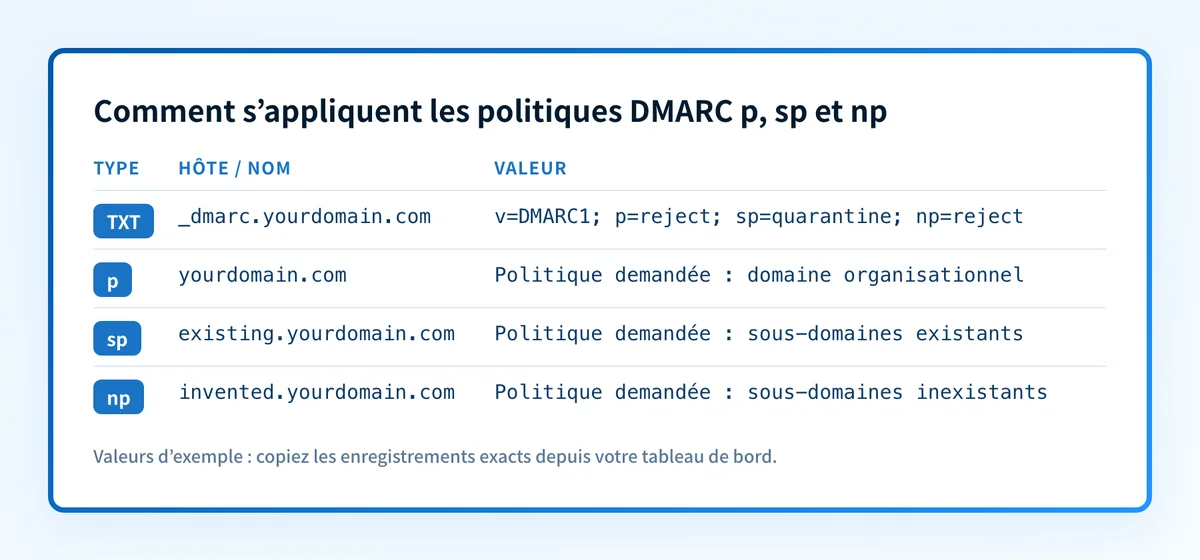
Dans cet enregistrement d’exemple, p=reject est la politique demandée pour yourdomain.com, sp=quarantine la politique demandée pour les sous-domaines, et np=reject la politique demandée quand le sous-domaine évalué n’existe pas. La syntaxe DMARC de la RFC 9989 exige que v=DMARC1 soit la première balise.
Sous-domaine inexistant : un chemin de politique propre
La RFC 9989 distingue un domaine inexistant d’un sous-domaine existant sans enregistrement DMARC propre. Pendant la découverte de politique DMARC, le destinataire détermine le domaine organisationnel et évalue l’enregistrement pertinent. Quand le domaine RFC 5322.From est un sous-domaine inexistant, la balise np fournit la politique demandée si elle est présente. Sinon, la politique applicable revient à la valeur p du domaine organisationnel. La balise sp s’applique aux sous-domaines dans le cas ordinaire décrit par la norme. La section 6.6.3 de la RFC 9989 définit ce comportement de découverte.
np est donc un contrôle étroit. Ne supposez pas qu’elle protège tout message utilisant un nom qui ressemble à un sous-domaine. Le destinataire doit d’abord traiter ce nom comme un sous-domaine inexistant dans son évaluation DMARC, puis DMARC doit échouer pour que le traitement demandé entre en jeu.
La balise np va dans le DMARC du domaine organisationnel
Publiez np dans l’enregistrement DMARC de _dmarc.yourdomain.com, où yourdomain.com est le domaine organisationnel. Ne créez pas de TXT à _dmarc.billing.yourdomain.com pour un nom inexistant. Créer des enregistrements DNS pour ce libellé peut changer son statut d’inexistant, et donc le chemin de politique décrit par la RFC 9989.
DMARC admet un seul enregistrement valide par nom de découverte. Plusieurs enregistrements à _dmarc.yourdomain.com peuvent rendre le DMARC invalide aux yeux des destinataires. La RFC 9989 fait de plusieurs enregistrements trouvés à la recherche une erreur permanente. La section 6.6.3 de la RFC 9989 couvre ce résultat.
Quand l’exigence entre-t-elle en vigueur ?
La RFC 9989 a été publiée en mai 2026 comme norme proposée et rend obsolète la RFC 7489. Elle définit np, mais ne fixe aucune date future d’application pour tous les expéditeurs ou destinataires. La balise np est optionnelle pour un propriétaire de domaine, car la norme emploie MAY pour la publier. Les métadonnées de publication de la RFC 9989 font foi pour son statut et son lien d’obsolescence.
Aucune date universelle n’oblige chaque fournisseur de messagerie à respecter np. L’implémentation actuelle d’un destinataire est distincte de la définition du protocole. Gardez p et, le cas échéant, sp alignés sur la politique que doivent évaluer les destinataires qui n’appliquent pas np.
Comment mettre en œuvre l’exigence ?
1. Trouvez le DMARC existant du domaine organisationnel
Interrogez _dmarc.yourdomain.com chez le fournisseur DNS faisant autorité et examinez le TXT avant de le modifier. Vérifiez que vous modifiez le domaine organisationnel, et non un sous-domaine d’envoi avec sa propre politique DMARC.
Utilisez le test DMARC de Palisade pour voir l’enregistrement public une fois le domaine identifié. Une requête publique montre l’enregistrement que renvoie le DNS. Elle ne montre pas si chaque expéditeur de production utilise bien ce domaine.
2. Choisissez la politique des sous-domaines inventés
Choisissez la valeur np correspondant à la politique qu’un destinataire participant doit évaluer après un échec DMARC. np=none ne demande aucun traitement précis, np=quarantine demande la mise en quarantaine, et np=reject demande le rejet.
Ce conseil de mise en œuvre n’impose pas reject. Avant de choisir une valeur d’application, tenez compte de tout e-mail légitime utilisant un sous-domaine qui pourrait être jugé inexistant. Donnez aux vrais domaines d’envoi une configuration DNS et DMARC délibérée au lieu de compter sur un repli implicite.
3. Ajoutez une balise np au DMARC existant
Ajoutez la balise au DMARC existant. Gardez v=DMARC1 en premier et les balises requises par votre processus de rapports et de déploiement.
v=DMARC1; p=quarantine; sp=quarantine; np=reject; rua=mailto:dmarc-reports@yourdomain.comL’adresse et les politiques ci-dessus sont des exemples. Prenez une adresse de rapport et des politiques approuvées pour votre domaine. Ne créez pas de second TXT DMARC pour ajouter np.
4. Publiez le changement et laissez expirer le cache
Enregistrez le changement chez le fournisseur DNS faisant autorité. Les réponses DNS peuvent rester en cache selon le TTL : comparez après publication la valeur faisant autorité à celle d’un résolveur public.
Si l’enregistrement a d’autres contrôles de politique, examinez-les à part. Par exemple, la balise DMARC adkim règle la rigueur de l’alignement DKIM. Elle ne contrôle pas l’application de np à un sous-domaine inexistant.
Comment valider la conformité ?
Validez le DMARC sur quatre couches.
- DNS : interrogez le DNS faisant autorité et au moins un résolveur public pour
_dmarc.yourdomain.com. Vérifiez qu’un seul enregistrement DMARC lisible contient la valeurnpvoulue. - Fournisseur : si votre fournisseur DNS affiche un statut de publication, vérifiez qu’il a accepté la valeur TXT. Ce statut ne prouve pas le comportement des destinataires.
- Message : envoyez un message contrôlé par chaque vrai chemin de production et examinez son en-tête
Authentication-Results. Cela confirme l’authentification et l’alignement de ce message, pas le traitement d’un sous-domaine inexistant hypothétique. - DMARC : lisez les rapports agrégés accumulés pour repérer sources et échecs. Une période de rapport peut révéler un trafic qu’une requête DNS ne voit pas.
np contrôlé, utilisez un domaine et un chemin destinataire que votre organisation est autorisée à tester. N’ajoutez pas d’enregistrements au sous-domaine de test après l’avoir défini comme inexistant, car cela change la condition évaluée. Comparez les en-têtes du message livré et le résultat du destinataire avec l’enregistrement DMARC public, en sachant que le traitement local d’un destinataire reste sa décision.
Examinez le DMARC avant de changer la politique
Vérifiez l’enregistrement DMARC actuel du domaine organisationnel avant d’ajouter np, puis comparez-le à la valeur DNS après publication.
Logiciel DMARC, Palisade analyse les rapports agrégés DMARC, identifie les sources d’envoi et les problèmes d’authentification ou d’alignement, et crée des tickets de remédiation priorisés. Il peut proposer l’étape DMARC suivante pour revue humaine, mais ne change pas seul la politique et ne garantit pas la décision de livraison d’un destinataire. Un test public ne peut prouver ni quelles sources de production échoueront plus tard à l’alignement, ni comment chaque destinataire appliquera np.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
La balise np est-elle requise ?
Non. La RFC 9989 dit qu’un propriétaire de domaine MAY publier une balise np. Un DMARC valide peut l’omettre : le destinataire suit alors la politique applicable définie par la norme.
np=reject rejette-t-il tout e-mail usurpé ?
Non. La balise np ne joue que si le domaine RFC 5322.From est un sous-domaine inexistant et que DMARC échoue. Un destinataire garde aussi sa propre politique locale et sa décision de livraison.
np remplace-t-elle sp ?
Non. Les balises couvrent des cas différents. np vise les sous-domaines inexistants, sp est la balise de politique des sous-domaines. Gardez une politique organisationnelle explicite au lieu de supposer qu’une balise gère tous les sous-domaines.
Où publier la balise np ?
Publiez np dans le TXT DMARC du domaine organisationnel, par exemple _dmarc.yourdomain.com. Ne la publiez pas sur un sous-domaine censé rester inexistant.
Un test DMARC prouve-t-il que np marche chez chaque fournisseur ?
Non. Un test peut montrer si l’enregistrement public contient une balise np valide. Il ne prouve ni l’implémentation d’un destinataire, ni sa décision privée de traitement, ni l’authentification des futurs messages de production.
Rédigé par
Samuel ChenardCEO et cofondateur, Palisade
Samuel Chenard est CEO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP, d’un domaine à des milliers.
Lire Samuel →