Un sous-domaine a-t-il besoin d’un SPF ?
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Un sous-domaine a-t-il besoin de son propre SPF ? Oui, s’il est le domaine MAIL FROM ou HELO évalué par SPF. Voici comment vérifier l’identité exacte.
Oui, un sous-domaine a besoin de son propre enregistrement SPF quand un système d’envoi l’utilise comme identité MAIL FROM, ou comme identité HELO si le chemin de retour est vide. SPF vérifie l’identité SMTP exacte présentée par le message. Le SPF du domaine parent ne s’applique pas d’office à un sous-domaine. Une adresse From visible sur un sous-domaine ne décide pas, seule, où SPF regarde.
En bref
Points clés
- SPF évalue le domaine MAIL FROM s’il existe, sinon le domaine HELO pour un chemin de retour nul.
- SPF n’applique pas à un sous-domaine la politique DNS du parent.
- Un sous-domaine utilisé seulement dans le From visible peut ne pas avoir besoin de SPF.
- Chaque identité SPF active exige un seul SPF valide à son nom DNS exact.
- L’alignement DMARC relâché n’accepte des domaines liés qu’après un SPF réussi.
- Les en-têtes du message livré montrent l’identité que SPF a évaluée.
Quel SPF s’applique à un sous-domaine
La RFC 7208 définit l’identité évaluée par SPF : un destinataire évalue normalement le domaine de la commande SMTP MAIL FROM. Si le chemin de retour est nul, il évalue le domaine HELO ou EHLO. Il récupère ensuite la politique SPF du domaine de cette identité.
Par exemple, si une plateforme marketing envoie avec bounce.news.yourdomain.com en MAIL FROM, SPF cherche un TXT à bounce.news.yourdomain.com. Il ne regarde pas yourdomain.com pour étendre sa politique vers le bas.
Sans SPF au sous-domaine évalué, le résultat SPF est none. Un SPF valide sur le parent n’y change rien. La RFC 7208 interdit aussi de publier plusieurs SPF qui feraient sélectionner plusieurs enregistrements applicables.
Le From visible a un autre rôle. Un message peut afficher From: updates@news.yourdomain.com et utiliser bounce.yourdomain.com en MAIL FROM. SPF vérifie la seconde identité. DMARC compare ensuite une identité authentifiée par SPF au domaine From visible. Pour le contexte, voir le centre d’apprentissage Palisade sur l’authentification.
Quand un sous-domaine exige son propre SPF
Appliquez cette règle à chaque chemin d’envoi en production :
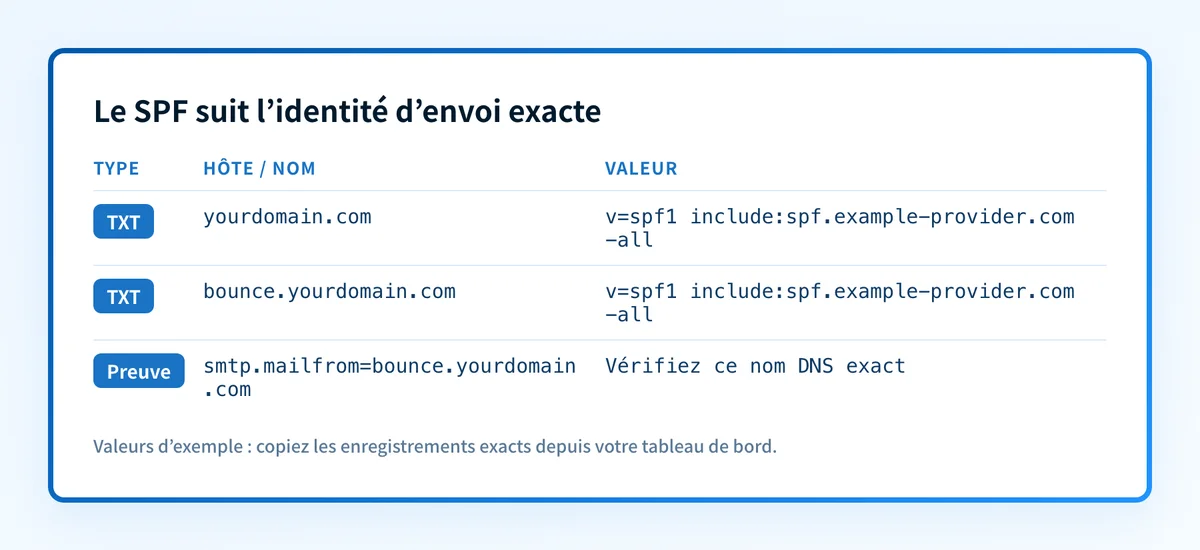
- Si le sous-domaine est le vrai domaine MAIL FROM, publiez et tenez à jour le SPF à ce sous-domaine exact.
- Si le MAIL FROM est vide et que le sous-domaine figure en HELO ou EHLO, publiez et tenez à jour le SPF à ce domaine HELO.
- Si le sous-domaine n’apparaît que dans le From visible, examinez le message livré avant d’ajouter SPF. L’identité SPF peut différer.
- Si le sous-domaine n’est jamais une identité SPF, le SPF parent ne le couvre pas, mais il peut ne pas avoir besoin d’autorisation d’envoi.
Exemple courant : un expéditeur transactionnel utilise mail.yourdomain.com dans le From visible, mais un chemin de retour géré par le fournisseur sous bounce.yourdomain.com. Le SPF utile est celui de bounce.yourdomain.com, si c’est bien l’identité MAIL FROM du message livré. N’ajoutez pas de SPF à mail.yourdomain.com sur la seule foi du From visible.
Ne remplacez pas un TXT SPF existant en en ajoutant un second. Regroupez les mécanismes autorisés dans la politique SPF unique de ce nom exact, puis vérifiez le chemin d’envoi avant de retirer une autorisation existante.
Exemple d’enregistrement SPF
Exemple seulement. Ne publiez pas cet enregistrement tel quel. Utilisez les valeurs d’autorisation générées par le fournisseur et vérifiez quelle identité MAIL FROM ou HELO ses messages de production utilisent.
bounce.yourdomain.com. IN TXT "v=spf1 include:spf.example-provider.com -all"Cet exemple autorise le fournisseur du mécanisme include à envoyer avec bounce.yourdomain.com comme identité SPF évaluée. Il ne l’autorise pas pour yourdomain.com, news.yourdomain.com ni aucun autre nom voisin.
Une preuve concrète part du message livré. Cherchez des champs comme :
Return-Path: <bounces@bounce.yourdomain.com>
Authentication-Results: recipient.example;
    spf=pass smtp.mailfrom=bounce.yourdomain.com
L’en-tête Authentication-Results, ajouté par le système de réception, peut montrer le résultat SPF et l’identité évaluée. La RFC 8601 définit l’en-tête Authentication-Results. Son format et ses propriétés varient selon le destinataire : utilisez le message livré par la route de production exacte, pas l’en-tête d’un autre expéditeur.
Vérifiez le sous-domaine selon vos preuves
Si vous avez un message livré, examinez d’abord son Return-Path et ses résultats d’authentification. Notez la valeur smtp.mailfrom si elle existe. C’est le meilleur point de départ pour savoir quel nom DNS exige une politique SPF.
Si vous avez l’accès DNS mais aucun message, listez chaque plateforme d’envoi et demandez quel chemin de retour, expéditeur d’enveloppe ou identité HELO elle utilise. L’écran de configuration d’un fournisseur montre l’identité prévue, sans prouver que le message de production l’utilise.
Validez sur quatre couches :
- Interrogez le DNS faisant autorité et au moins un résolveur public pour le domaine évalué exact, comme
bounce.yourdomain.com. - Vérifiez que le fournisseur indique son domaine authentifié ou son chemin de retour comme vérifié, s’il affiche un statut.
- Envoyez un vrai message via la plateforme et vérifiez dans les en-têtes un SPF réussi sur l’identité attendue.
- Examinez les rapports agrégés DMARC une fois accumulés pour trouver les sources ou échecs d’alignement manqués par un test.
Si SPF réussit mais que DMARC échoue, comparez le domaine authentifié par SPF au domaine From visible et revoyez DKIM pour les sous-domaines. DKIM peut fournir le résultat aligné quand SPF utilise un autre domaine. Pour l’inventaire des enregistrements DNS de messagerie, voir les enregistrements DNS d’un domaine e-mail professionnel.
Vérifiez le SPF du sous-domaine d’envoi
Commencez par le sous-domaine exact du message livré, comme bounce.yourdomain.com. Comparez le SPF public à l’identité indiquée par le fournisseur et les en-têtes de production.
Vérifiez le SPF du sous-domaine
Un test DNS ne prouve pas que tout expéditeur de production utilise ce sous-domaine, ne répare pas un chemin défaillant et ne montre pas le futur placement d’un destinataire.
Pour suivre de nombreux domaines ou sources d’envoi, Palisade est un logiciel DMARC agentique qui analyse les rapports agrégés DMARC, repère les sources d’envoi et les problèmes d’authentification ou d’alignement, et crée des tickets de correction priorisés. Il peut proposer la prochaine étape de politique DMARC à un humain, mais ne modifie pas la politique DMARC et ne garantit pas la livraison.
Comparez parent et sous-domaine d’envoi sans deviner
Le SPF à inspecter est celui de l’identité évaluée par le destinataire. Ce message d’exemple utilise des domaines From visible et d’enveloppe différents :
From: Updates <updates@news.example.com>
Return-Path: <bounces@bounce.example.com>
Authentication-Results: receiver.example;
    spf=none smtp.mailfrom=bounce.example.com
Utilisez les résultats ajoutés par un système de réception de confiance. Un en-tête copié ou douteux n’est pas une preuve indépendante. Ici, l’identité SPF est bounce.example.com : vérifier seulement example.com ou news.example.com répondrait à la mauvaise question. La RFC 7208 définit l’identité MAIL FROM de ce contrôle.
dig TXT example.com +short
dig TXT bounce.example.com +short| Preuve | Étape suivante |
|---|---|
| Le parent a un SPF, pas le sous-domaine évalué | Confirmez le chemin de retour actuel du fournisseur et le type d’enregistrement requis avant de modifier le sous-domaine |
| Le sous-domaine évalué a déjà une politique SPF | Comparez l’autorisation existante à l’expéditeur ; n’ajoutez pas de seconde politique SPF |
| SPF réussi sur un domaine du fournisseur | Vérifiez à part l’alignement du From ; un enregistrement sur votre parent ne change pas l’identité SPF du message |
Ces domaines ne sont pas des valeurs à déployer. Commencez par le test SPF du domaine évalué exact, lisez la valeur brute avec la recherche d’enregistrement TXT et examinez le message avec l’analyseur d’en-têtes. Gardez une délégation CNAME exigée par le fournisseur au lieu d’ajouter un TXT conflictuel à ce nom.
Enquêtez sur l’identité d’envoi avec Palisade MCP
Palisade MCP peut comparer les preuves d’authentification disponibles et expliquer le contrôle suivant. Suivez le guide d’installation MCP, puis remplacez les champs par les identités d’une même route d’envoi. Ne mettez pas de contenu privé dans le prompt.
Palisade MCP
Corriger avec Palisade MCP
Connectez Palisade à votre assistant, puis copiez ce prompt pour analyser les constats et relire un correctif.
Voir le prompt préparé
Investigate SPF for visible From domain [domain] and the actual MAIL FROM domain [domain], using Palisade's available tools. If the reverse path is empty, ask for the HELO identity instead. Read live DNS for the evaluated identity where supported and review available monitored-domain reports and matching tasks. Do not assume parent-domain SPF is inherited or that the visible From domain is the SPF identity. Ask for the provider's current return-path instructions before proposing a record; preserve any required CNAME delegation and all verified legitimate senders. Present the evidence, uncertainties and proposed change for my approval. Recheck DNS after approved publication and require a new message test before claiming SPF or DMARC passes.Installer le MCP · Voir l’exemple complet
Relisez les changements avant publication. La publication DNS externe passe par un accès DNS approuvé ou Smart DNS Deployment dans Palisade. DNS vérifié, testez le même flux d’envoi.
Questions des lecteurs
Questions fréquentes
Un sous-domaine du From visible exige-t-il son propre SPF ?
Non. SPF évalue normalement le domaine MAIL FROM, pas le domaine From visible. Vérifiez le Return-Path et les résultats d’authentification d’un message livré avant de choisir où placer un SPF.
Un SPF parent autorise-t-il tous les sous-domaines ?
Non. SPF n’a aucune règle d’héritage du domaine parent. Chaque sous-domaine évalué par SPF exige sa propre politique à son nom DNS exact.
Même contenu SPF pour deux sous-domaines ?
Oui. Ils peuvent avoir des mécanismes proches ou identiques si les mêmes services sont autorisés à envoyer avec chaque identité. Chaque sous-domaine exige quand même son propre SPF unique.
L’alignement DMARC relâché dispense-t-il de SPF sur un sous-domaine d’envoi ?
Non. L’alignement relâché joue après la réussite de SPF. Le destinataire doit d’abord trouver et évaluer la politique SPF de la vraie identité MAIL FROM ou HELO.
Et si un sous-domaine n’a pas de SPF ?
Si SPF évalue ce sous-domaine sans trouver de politique, le résultat SPF est none. Le SPF du domaine parent ne sert pas de politique de secours pour le sous-domaine.
Rédigé par
Dominic LandryDélivrabilité et DNS
Dominic Landry s’occupe de délivrabilité et de configuration DNS chez Palisade, des enregistrements SPF et DKIM à l’application DMARC.
Lire Dominic →