Signaler un faux e-mail Social Security
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Signalez sans risque un e-mail d’hameçonnage Social Security : ne répondez pas, ne payez pas, ne partagez rien. Vérifiez que le site de signalement est officiel.
Si vous recevez un e-mail suspect d’hameçonnage Social Security, ne répondez pas, n’envoyez pas d’argent et ne partagez aucune information personnelle. Gardez le message comme preuve, puis ouvrez vous-même un site officiel du gouvernement avant tout signalement ou partage. La SSA OIG, inspection générale de la Social Security Administration (sécurité sociale américaine), prévient que les usurpations peuvent arriver par e-mail et que la SSA et l’OIG n’exigent jamais de paiement ni de secret.
En bref
Points clés
- Un e-mail d’hameçonnage Social Security peut usurper la SSA ou la SSA OIG.
- Ne virez pas d’argent, n’achetez pas de cartes cadeaux, n’envoyez pas de cryptomonnaie et ne donnez rien de sensible en retour.
- Exiger le secret sur un paiement ou un échange contredit les consignes de la SSA OIG.
- Ne vous fiez à aucun lien de signalement ni contact figurant dans le message suspect.
- Vérifiez que tout site recevant des données sensibles est un site officiel du gouvernement fédéral.
- L’usurpation de la Social Security est un type de menace e-mail qui peut viser particuliers et organisations.
Comment fonctionnent ces faux e-mails
Un e-mail d’hameçonnage Social Security est un message d’usurpation qui cherche à faire croire qu’il vient de la Social Security Administration ou de son Office of the Inspector General. L’alerte arnaques de la SSA OIG avertit le public : « Méfiez-vous des faux appels, SMS, e-mails, sites web, messages sur les réseaux sociaux ou lettres par la poste. »
La décision de sécurité clé repose sur ce que le message vous demande, pas sur un logo, un nom d’expéditeur affiché ou un ton urgent. La SSA OIG déclare : « La SSA et l’OIG ne vous demanderont jamais de virer de l’argent pour le protéger, de vous rencontrer pour échanger espèces, cartes cadeaux, cryptomonnaie ou lingots d’or, ni de garder une information secrète ou confidentielle. »
Traitez un e-mail comme non fiable s’il demande l’une de ces actions. N’utilisez pas le bouton Répondre pour interpeller l’expéditeur ou lui demander confirmation. Une réponse peut révéler que la boîte est active, et l’expéditeur peut poursuivre l’usurpation.
Ne vous fiez pas non plus à un lien du message pour savoir où le signaler. La SSA OIG conseille : « Avant de partager des informations sensibles, assurez-vous d’être sur un site du gouvernement fédéral. » Ouvrez le navigateur à part et saisissez ou choisissez vous-même une adresse officielle.
La même approche vaut pour d’autres usurpations. Signaler les arnaques par hameçonnage aide à distinguer la conservation immédiate des preuves du suivi plus large du compte ou de l’organisation.
Quand la décision de signalement change
Les consignes officielles fournies posent une règle de sécurité claire, mais n’indiquent ni adresse de transfert, ni formulaire web, ni voie de signalement auprès d’un fournisseur de messagerie pour ces e-mails. Ne devinez pas une adresse, ne la copiez pas d’un e-mail suspect et ne supposez pas qu’une ancienne adresse de transfert marche encore.
Appliquez cette règle :
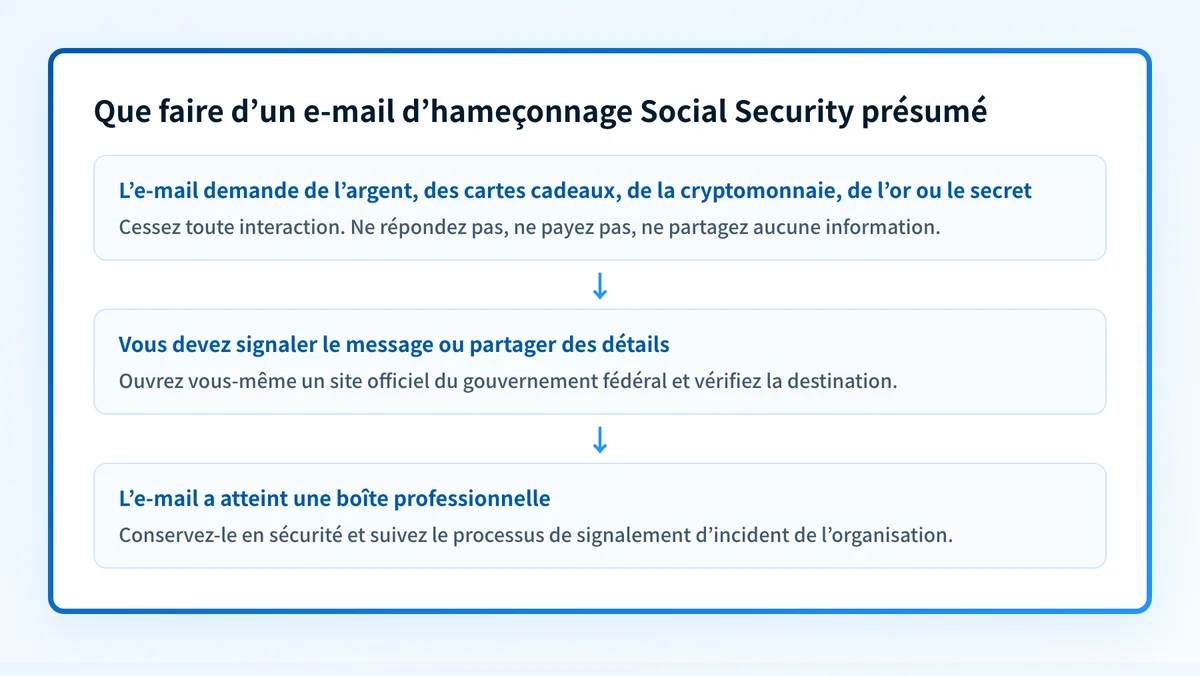
- Si l’e-mail demande de l’argent, des cartes cadeaux, de la crypto, de l’or, un échange d’espèces ou le secret, arrêtez là.
- S’il demande des informations sensibles, ne les donnez pas avant d’avoir confirmé vous-même que le site est un site officiel du gouvernement fédéral.
- S’il vous faut un canal de signalement public, trouvez-le directement depuis un site officiel du gouvernement, pas depuis l’e-mail.
- Si le message a atteint une boîte professionnelle, suivez le processus de signalement d’incident de l’organisation, tout en gardant le message.
Exemple : appliquer l’alerte de la SSA OIG
Un e-mail affirme que votre numéro de Social Security est menacé et vous demande d’acheter des cartes cadeaux ou de virer de la cryptomonnaie pour protéger le compte. Le moyen de paiement et la demande de secret correspondent à ce que, selon la SSA OIG, la SSA et l’OIG ne demanderont jamais.
Claimed sender: "Social Security Administration"
Message request:
"Transfer cryptocurrency immediately to protect your information.
Do not discuss this matter with anyone."
Decision:
Do not reply, pay, or share information.
Preserve the message.
Independently open an official federal government website before
using any reporting option or providing details.
Cet exemple est une règle de décision, pas une liste des traits d’un vrai e-mail de la Social Security. Les documents officiels confirment que les escrocs peuvent envoyer de faux e-mails, mais n’indiquent pas quand ni comment la Social Security envoie de vrais e-mails. N’approuvez pas un message parce que son nom d’expéditeur semble plausible.
Si vous examinez le message pour une réponse à incident interne, conservez l’original en sécurité selon le processus de votre organisation. Ne diffusez pas largement le contenu sensible et ne publiez pas les données personnelles de l’e-mail. Pour un cas grand public similaire, voyez comment signaler un e-mail d’hameçonnage Amazon.
L’étape sûre suivante
Partez de vos preuves :
- Si vous n’avez que l’e-mail suspect, cessez d’interagir et trouvez vous-même un site officiel du gouvernement avant de signaler ou de partager quoi que ce soit.
- Si vous avez déjà répondu, payé ou partagé des informations, passez par des canaux officiels trouvés vous-même et par le processus d’incident de l’organisation. Les consignes citées ne donnent aucune procédure de remédiation précise.
- Si ce type de message a atteint une boîte professionnelle, vérifiez si l’organisation a des consignes claires de signalement et des contrôles techniques. Le guide de sécurité e-mail couvre les pratiques qui réduisent l’exposition aux e-mails malveillants.
- Si vous gérez un domaine et voulez revoir sa sécurité e-mail publique, utilisez l’outil de score de sécurité e-mail. Il inspecte les signaux publics du domaine, mais ne peut dire si un e-mail Social Security est frauduleux, le signaler à une agence publique, ni prouver comment une boîte de réception l’a traité.
Évaluez la sécurité e-mail de votre organisation
Un e-mail usurpant la Social Security rappelle de vérifier comment le personnel repère et remonte les messages suspects. Revoyez vos contrôles de sécurité e-mail et votre processus de signalement, avec les preuves du message réel.
Lire le guide de sécurité e-mail
Un guide de sécurité e-mail ne peut ni valider un site de signalement, ni récupérer de l’argent, ni établir si la Social Security a envoyé un e-mail donné.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Où transférer un e-mail d’hameçonnage au gouvernement ?
L’alerte de la SSA OIG n’indique ni adresse de transfert ni formulaire pour les e-mails d’hameçonnage. N’utilisez pas une adresse fournie dans le message suspect. Ouvrez vous-même un site officiel du gouvernement et confirmez la destination avant d’envoyer quoi que ce soit.
Comment signaler un e-mail comme hameçonnage ?
Les documents officiels disponibles ne décrivent ni commande « Report phishing » d’un fournisseur de messagerie, ni procédure de signalement précise de la SSA OIG. Gardez l’e-mail, cessez d’interagir et trouvez une option de signalement actuelle via un site officiel du gouvernement ouvert vous-même.
La SSA envoie-t-elle des e-mails ?
Pas selon l’alerte disponible de la SSA OIG, qui confirme que des escrocs peuvent envoyer de faux e-mails mais ne dit pas quand, si ni comment la Social Security envoie de vrais e-mails. Ne voyez pas un nom d’expéditeur familier ou une charte officielle comme preuve qu’un e-mail est authentique.
Quelles demandes de paiement sont des signaux d’alerte ?
Les demandes de virement, d’échange d’espèces, de cartes cadeaux, de cryptomonnaie ou de lingots d’or sont des signaux d’alerte. La SSA OIG affirme que la SSA et l’OIG n’en feront jamais.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →