noreply@email.apple.com est-il légitime ?
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Apple documente noreply@email.apple.com pour certains avis Business Manager, mais l’adresse seule prouve peu. Apprenez à vérifier un message sans risque.
Apple documente noreply@email.apple.com comme expéditeur des rapports d’avancement des commandes d’appareils, envoyés aux utilisateurs ayant le rôle Administrator, Site Manager ou Device Enrollment Manager. Cet usage officiel restreint ne prouve pas que tout message affichant l’adresse est légitime. Le champ From visible peut être falsifié, et un message authentique peut être mal compris ou contenir un lien à vérifier. Vérifiez l’authentification ajoutée par un récepteur de confiance et confirmez l’événement annoncé dans un service Apple ouvert par vos soins.
En bref
Points clés
- Apple a documenté
noreply@email.apple.compour les notifications d’administrateur d’Apple Business Manager. - Cette documentation n’est pas une liste complète des expéditeurs Apple.
- L’adresse From visible est une affirmation, pas une authentification vérifiée par le récepteur.
- Un succès DMARC aligné peut étayer l’identité du domaine, mais pas prouver ce qu’affirme le message.
- Vérifiez l’événement ailleurs et signalez les e-mails Apple suspects à
reportphishing@apple.com.
Qu’a vraiment documenté Apple sur cette adresse ?
Le guide publié d’Apple Business Manager indique que ses e-mails d’administrateur utilisent noreply@email.apple.com (guide Apple Business Manager, PDF). C’est une preuve directe pour un produit et un rôle de destinataire précis. Ce n’est pas une preuve que chaque reçu, dossier d’assistance, alerte de sécurité ou notification de compte Apple grand public utilise la même adresse.
La distinction compte, car les forums font souvent d’un expéditeur observé une liste d’autorisation universelle. Les consignes de sécurité d’Apple ne demandent pas de se fier à un message parce que son expéditeur visible correspond à une adresse mémorisée. Elles demandent d’examiner les incohérences et les demandes suspectes, d’éviter les liens suspects et de contacter Apple directement en cas de doute (consignes d’Apple sur l’ingénierie sociale).
La réponse exacte est donc conditionnelle. L’adresse a un usage légitime documenté. Chaque message exige pourtant ses propres preuves.
Que vérifier dans un exemple d’en-tête ?
Supposons qu’un administrateur Apple Business Manager reçoive un avis affichant ces informations d’enveloppe :
From: Apple Business Manager <noreply@email.apple.com>
Subject: Managed Apple Account update 630184
Date: Tue, 25 Aug 2026 13:42:10 +0000
L’administrateur récupère ensuite les en-têtes originaux dans la boîte qui l’a reçu. Voici un résultat illustratif, pas un en-tête copié d’un message Apple :
Authentication-Results: mx.recipient.example;
 dkim=pass header.d=email.apple.com;
 spf=pass smtp.mailfrom=bounce.email.apple.com;
 dmarc=pass header.from=email.apple.com
Cherchez d’abord qui a ajouté ce champ. La section 1.2 de la RFC 8601 décrit la limite de confiance d’un service d’authentification et prévient que la seule présence d’Authentication-Results ne suffit pas. Un expéditeur peut insérer un faux champ avant la livraison. Fiez-vous au champ d’un récepteur de confiance (RFC 8601, section 1.2).
Lisez ensuite les identifiants. Les propriétés enregistrées de la RFC 8601 associent un résultat DKIM à header.d et un résultat SPF à smtp.mailfrom ou smtp.helo (RFC 8601, section 2.7.2). Dans ce résultat hypothétique, les deux identifiants authentifiés sont sous email.apple.com, et le DMARC rapporté réussit pour le domaine From visible.
L’alignement DMARC compare l’identifiant authentifié au domaine From RFC5322. Les sections 4.4.1 et 4.4.2 de la RFC 9989 définissent l’alignement DKIM et SPF, et la section 4.1 dit qu’un message réussit DMARC quand au moins un mécanisme pris en charge authentifie et s’aligne (RFC 9989, section 4.4). L’exemple rapporte les deux, mais un seul succès aligné suffirait pour DMARC.
Lisez les résultats du récepteur, comparez les identifiants au From visible.
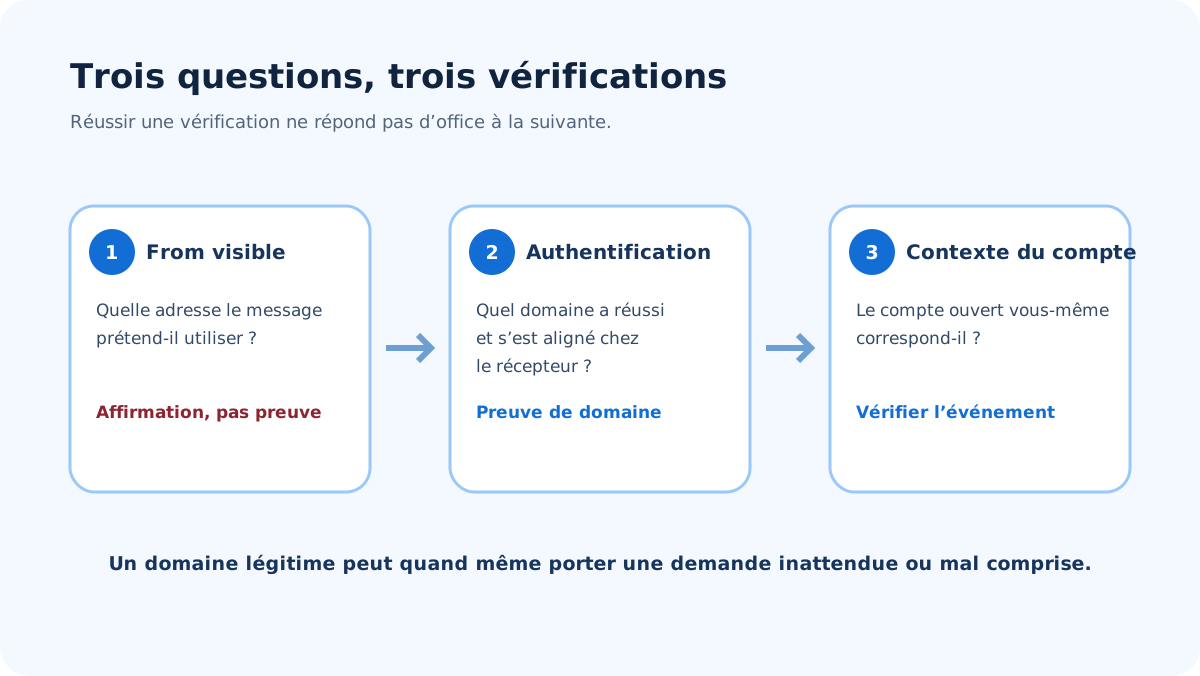
Vérifiez l’événement hors du message, même si l’authentification s’aligne.
Que prouvent ces en-têtes ?
Le résultat hypothétique étaye une conclusion limitée : le récepteur de confiance rapporte une authentification et un alignement pour le domaine affiché dans From. Il ne prouve pas que la mise à jour 630184 existe, que le destinataire l’attendait, ni que chaque URL du corps est sûre. Il ne peut pas non plus servir à valider un autre message.
Prudence aussi dans l’autre sens. Un échec SPF ne prouve pas d’office un hameçonnage, car le transfert peut changer le chemin SMTP. Un échec DKIM peut refléter une modification du message. Un résultat absent peut venir de la façon dont le récepteur expose les en-têtes. Les équipes sécurité doivent analyser le vrai chemin, pas tirer un verdict d’un seul indice.
Si vous avez les en-têtes bruts, l’analyseur d’en-têtes e-mail peut lire les champs d’authentification fournis. Il ne peut voir l’activité privée du compte Apple ou de Business Manager, établir l’intention de l’expéditeur ni inspecter une destination parce qu’elle figure dans un en-tête.
Vérifier le message sans risque
Vérifiez destinataire et contexte produit
Demandez-vous si la boîte appartient à un administrateur Apple Business Manager et si l’objet concerne une activité de ce produit. Un particulier qui n’a jamais administré Apple Business Manager ne doit pas prendre le guide du produit comme preuve qu’un reçu ou une alerte de compte sans rapport est authentique.
Ouvrez vous-même le service Apple attendu
Utilisez un favori, une adresse officielle tapée, l’app Apple concernée ou les Réglages de l’appareil, pas le lien du message. Retrouvez la mise à jour, l’appareil, l’achat, le rôle ou le dossier annoncés. Si rien ne correspond, contactez Apple par un canal d’assistance trouvé vous-même.
Examinez toute la demande
Apple indique que l’assistance ne demandera jamais de mot de passe, de code d’appareil ni de code à deux facteurs. Ses consignes ajoutent qu’elle ne demandera pas de toucher Accepter dans une invite à deux facteurs ni de désactiver des contrôles de sécurité (consignes d’Apple sur l’ingénierie sociale). Un message ou un appel qui fait l’une de ces demandes est à traiter comme suspect, quelle que soit l’adresse affichée.
Gardez et signalez les preuves suspectes
Apple demande de transférer à reportphishing@apple.com les e-mails suspects se réclamant d’Apple. Au travail, un signalement interne à la sécurité peut aussi s’imposer. Conservez le message original et ses en-têtes selon vos règles internes, et masquez les données personnelles avant tout partage hors de l’équipe autorisée.
Que signifie « noreply » ici ?
noreply est la partie locale avant le @. Elle signale une boîte non prévue pour converser. Elle n’authentifie pas le domaine, n’empêche pas la livraison et ne garantit pas qu’une réponse sera rejetée. Selon les systèmes, une réponse peut être supprimée, envoyée vers une boîte non surveillée ou générer un avis automatique.
Ne répondez pas pour tester l’authenticité. Une réponse reste dans le canal choisi par le message et peut confirmer que votre adresse est active. Prenez plutôt le canal d’assistance ou de compte documenté du produit.
Limites de cette réponse
L’usage documenté pour Apple Business Manager ne vaut pas pour chaque service Apple, chaque pays ou chaque type de notification. Il ne prouve pas qu’Apple utilisera toujours cette adresse, et ne justifie pas de bloquer tout message Apple venant d’une autre adresse. Les systèmes d’envoi des éditeurs changent, et une liste d’autorisation complète exigerait des preuves actuelles d’Apple, produit par produit.
Cette page ne peut pas non plus valider une capture transférée. Les captures omettent les champs de routage et d’authentification et se retouchent. Récupérez l’original dans la boîte de réception si l’analyse des en-têtes se justifie.
Un contact enregistré ne règle rien non plus. Les clients de messagerie peuvent afficher un nom du carnet d’adresses à côté d’un nouveau message, ce qui peut rendre l’expéditeur familier sans preuve d’authentification. Vérifiez à chaque fois le message original et l’activité annoncée. Si la demande concerne un produit que vous n’utilisez pas ou un rôle d’administrateur que vous n’avez pas, cet écart compte pour l’escalade.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
noreply@email.apple.com : vraie adresse Apple ?
Oui, dans un contexte documenté restreint. Le guide Business Manager d’Apple l’indique comme expéditeur des messages d’administrateur. Cela n’authentifie pas un e-mail donné et n’en fait pas une adresse universelle pour tous les services Apple.
Faut-il croire un message si DMARC réussit ?
Non. Un succès DMARC aligné étaye l’identité de domaine rapportée par un récepteur de confiance. Il ne prouve pas que l’événement annoncé a eu lieu, que le destinataire l’attendait, ni que chaque demande et destination est sûre.
Répondre à noreply@email.apple.com ?
Non. La partie locale indique que les réponses ne sont pas le canal d’assistance prévu, et répondre ne teste pas l’authenticité. Ouvrez vous-même le produit Apple ou le canal d’assistance concerné.
Apple publie-t-il une liste complète d’adresses ?
Pas dans les sources de cette page. Les preuves officielles confirment un usage Business Manager, pas une liste d’autorisation complète multiproduit. Vérifiez le contexte produit et le message lui-même au lieu de vous fier à une liste mémorisée.
Un faux message peut-il afficher l’adresse exacte ?
Oui, le champ From visible peut être falsifié, mais la falsification exacte de ce domaine est le cas que DMARC traite. email.apple.com publie v=DMARC1; p=reject, et apple.com publie p=quarantine; sp=reject : un récepteur qui respecte ces politiques rejette les e-mails qui échouent à l’authentification en se réclamant du domaine. Les vraies attaques se tournent donc vers des domaines sosies et l’usurpation du nom affiché, deux cas que DMARC n’évalue pas. Un succès dit seulement que le domaine a autorisé le message, jamais que son contenu est vrai. Utilisez l’authentification ajoutée par le récepteur comme preuve d’appoint et vérifiez l’activité annoncée dans un service Apple ouvert par vos soins.
Faut-il signaler un message suspect avec cette adresse ?
Oui. Apple demande de transférer à reportphishing@apple.com les e-mails suspects se réclamant d’Apple. Au travail, suivez aussi la procédure de signalement de sécurité de l’organisation.
Rédigé par
Samuel ChenardCEO et cofondateur, Palisade
Samuel Chenard est CEO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP, d’un domaine à des milliers.
Lire Samuel →