Hameçonnage Apple : vérifier et signaler l’e-mail
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Apple ne demande jamais votre mot de passe ni un code de vérification par e-mail. Vérifiez dans Réglages ou sur appleid.apple.com, puis signalez le message à Apple.
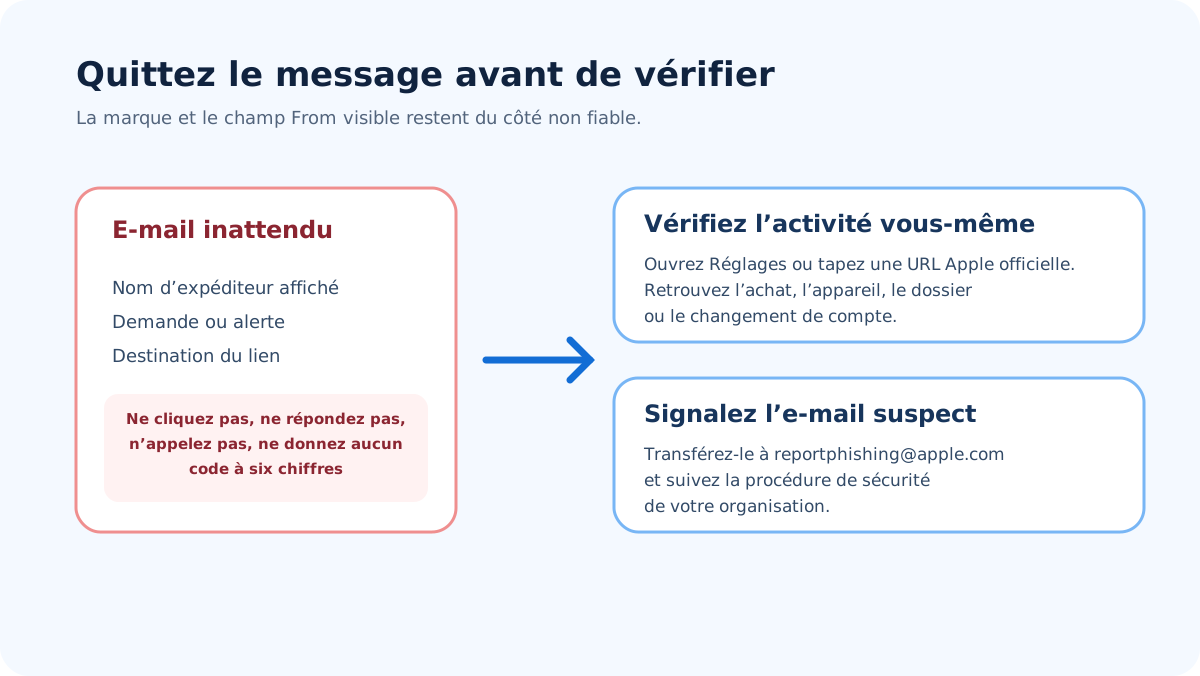
Un e-mail Apple inattendu reste non vérifié tant que ses dires ne sont pas confirmés hors du message. N’utilisez pas ses liens, n’appelez pas son numéro, n’ouvrez pas de pièce jointe et ne donnez ni mot de passe ni code de vérification du compte Apple. Préférez un appareil Apple de confiance ou tapez vous-même une adresse Apple officielle. Apple demande de transférer les e-mails suspects se réclamant d’Apple à reportphishing@apple.com.
En bref
Points clés
- Logo Apple familier, nom d’affichage ou adresse From visible ne suffisent pas comme preuve.
- Selon Apple, son support ne demandera jamais votre mot de passe ni le code de votre appareil.
- Ne donnez ni ne saisissez jamais un code de vérification à six chiffres sur demande non sollicitée.
- Vérifiez tout achat, appareil, dossier ou événement de sécurité via une interface Apple ouverte vous-même.
- Transférez tout hameçonnage Apple présumé à
reportphishing@apple.comet suivez tout processus sécurité interne.
À quoi ressemble un hameçonnage Apple ?
Les consignes actuelles d’Apple sur l’ingénierie sociale citent des signes observables : une adresse d’expéditeur qui ne correspond pas à l’entreprise annoncée, un lien dont l’URL ne correspond pas au site de l’entreprise, un message différent de ses e-mails légitimes, une demande d’informations personnelles ou une pièce jointe non sollicitée (Apple : reconnaître et éviter l’ingénierie sociale). Chaque détail peut avoir une explication innocente : servez-vous-en pour lancer une vérification, pas pour rendre un verdict.
Voici un exemple fictif avec un domaine impossible à enregistrer :
From: Apple Account Security <case@apple-account-review.invalid>
Subject: Purchase 630184 will be approved in 27 minutes
We detected a USD 1,149 Mac purchase. Call +1 202-555-0147 now
and read the six-digit code sent to your device to cancel it.
Les preuves utiles sont concrètes. L’expéditeur utilise apple-account-review.invalid, pas un domaine contrôlé par Apple. Le message combine un compte à rebours de 27 minutes, un achat coûteux, un numéro non sollicité et une demande de code à six chiffres. L’identifiant de transaction 630184 permet une comparaison avec l’activité du compte ouverte vous-même. Aucune de ces valeurs ne vient d’une vraie campagne.
Une adresse d’apparence authentique ne dispenserait pas de vérifier. Le champ From visible est fourni par le message et peut être falsifié. Les résultats d’authentification ajoutés par le destinataire peuvent offrir une preuve de domaine plus solide, mais ne prouvent pas que l’achat annoncé existe, que l’adresse de réponse est sûre ni qu’un lien mène où son libellé l’indique.
Notez les écarts concrets avant de décider.
Vérifiez via une interface Apple fiable.
Comment vérifier l’activité Apple annoncée ?
Vérifiez l’événement sans l’e-mail
Utilisez un appareil Apple de confiance, une app Apple habituelle ou une URL Apple officielle tapée vous-même. Cherchez l’achat, l’abonnement, l’appareil, le changement de mot de passe ou le dossier de support annoncé. Pour un reçu, comparez-le à l’historique d’achats. Selon Apple, les vrais e-mails d’achat de l’App Store et de l’iTunes Store indiquent l’adresse de facturation actuelle et ne demandent pas le numéro complet de la carte ni son code de sécurité (consignes d’Apple sur les e-mails d’achat). La page vise une région : les noms de champs peuvent varier selon le pays.
Comparez la demande à ce qu’Apple dit ne pas demander
Selon Apple, son support ne demandera jamais le mot de passe d’un compte Apple, le code d’un appareil ni un code à deux facteurs. Il ne vous fera jamais toucher Accepter dans une fenêtre à deux facteurs ni désactiver une sécurité comme l’identification à deux facteurs, Localiser (Find My) ou Protection en cas de vol de l’appareil (Stolen Device Protection) (consignes d’Apple sur l’ingénierie sociale). Une telle demande suffit pour couper court et passer par un support indépendant.
La documentation actuelle d’Apple décrit un code de vérification à six chiffres affiché sur un appareil de confiance ou envoyé à un numéro de confiance à la connexion sur un nouvel appareil ou navigateur (Apple : identification à deux facteurs). Le code autorise l’accès. Ce n’est pas un numéro de ticket à lire à qui vous a contacté.
Inspectez les destinations sans les visiter
Sur un client de messagerie de bureau, affichez la destination exposée par le client sans cliquer. Sur iPhone ou iPad, Apple conseille de toucher et maintenir le lien, ce qui montre sa destination sans l’ouvrir. Un sosie comme apple-support.example.net appartient à example.net, pas à Apple. Ce qui compte est le domaine enregistrable, pas le mot « apple » quelque part à sa gauche ou dans le chemin.
Le test de lien d’hameçonnage Palisade inspecte les signaux de menace publics d’une URL sans la visiter, mais un résultat propre ne garantit pas une destination sûre.
Ne vous connectez pas via le lien d’un message inattendu juste pour voir si la page marche. Un site d’hameçonnage peut relayer les identifiants vers le vrai service et demander aussitôt le code.
Les en-têtes comme preuve d’appui
Une équipe de sécurité autorisée peut inspecter les en-têtes bruts. La section 1.2 de la RFC 8601 explique que Authentication-Results doit être lu dans le périmètre de confiance du destinataire, car un expéditeur peut ajouter un champ non fiable du même nom (RFC 8601, section 1.2). Un pass pour un domaine sans rapport n’authentifie pas Apple. Un pass pour un domaine Apple aligné peut appuyer l’identité du domaine, mais il faut quand même vérifier l’activité du compte.
Le guide pourquoi l’hameçonnage passe SPF et DKIM détaille cette limite.
Comment signaler un hameçonnage Apple ?
Apple demande de transférer les e-mails suspects se réclamant d’Apple à reportphishing@apple.com. Conservez le message d’origine si votre client permet de le transférer en pièce jointe, et suivez aussi la méthode de signalement de votre organisation. La page d’Apple propose d’autres voies pour les appels FaceTime, SMS et spams iCloud suspects : utilisez celle du canal concerné (instructions de signalement d’Apple).
Ne répondez pas à l’expéditeur présumé. N’envoyez pas de pièce jointe active aux collègues pour avis informel. Si l’e-mail vise un compte ou appareil professionnel, l’équipe sécurité peut réclamer les en-têtes d’origine, journaux de livraison, événements de compte et traces du poste.
Et si j’ai déjà cliqué ou donné des informations ?
Fermez la page suspecte sans rien saisir de plus. Si vous avez saisi le mot de passe d’un compte Apple, changez-le via une interface Apple de confiance, vérifiez les appareils de confiance et les infos du compte, et contactez le support officiel d’Apple. Si vous avez divulgué un code de vérification, approuvé une connexion inattendue, installé un logiciel ou envoyé de l’argent, escaladez immédiatement. Un appareil ou compte professionnel relève aussi de la procédure d’incident de l’organisation.
N’attendez pas de réponse par e-mail de l’expéditeur présumé. Conservez l’URL, l’heure, le message et toute alerte de compte. Évitez de supprimer historique, e-mails ou preuves sur l’appareil si votre équipe sécurité a une procédure de conservation établie.
Le guide de l’e-mail à deux facteurs d’Apple aide à distinguer une notification de code attendue d’un événement que vous n’avez pas lancé. Le guide Private Relay et Apple ID porte sur la confidentialité des adresses et ne valide pas un message se réclamant d’Apple.
Quand ce guide ne s’applique pas
Cette page ne décide pas si chaque message aux couleurs d’Apple est frauduleux. De vrais reçus et alertes de compte peuvent être inattendus, et les modèles varient selon les régions. L’activité du compte vue de façon indépendante et un support fiable tranchent mieux le contexte qu’une capture d’écran ou un modèle de mémoire.
Elle ne vise pas non plus une simulation de sécurité interne connue, une fois l’exercice confirmé par l’équipe de formation autorisée via son canal habituel. Même alors, les employés doivent utiliser l’action de signalement normale ; l’exercice ne doit exiger ni clic risqué ni saisie d’identifiants.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Un faux e-mail peut-il afficher une adresse Apple ?
Oui. Une adresse From visible peut être falsifiée, et un domaine sosie peut passer inaperçu. Prenez l’authentification ajoutée par un destinataire de confiance en appui et vérifiez l’événement annoncé via une interface Apple ouverte vous-même.
Apple demande-t-il un code à six chiffres par e-mail ?
Non. Selon Apple, le support ne demandera jamais de code d’identification à deux facteurs. Un code à six chiffres sert à autoriser une connexion sur un nouvel appareil ou navigateur : gardez-le privé.
La facturation prouve-t-elle qu’un reçu Apple est vrai ?
Non. Une facturation à jour peut plaider pour un reçu légitime, mais une fraude peut réutiliser des données personnelles. Retrouvez l’achat dans l’historique Apple ouvert vous-même, et ne donnez jamais par e-mail le numéro complet de votre carte ni son cryptogramme.
Dois-je transférer un e-mail Apple suspect à Apple ?
Oui. Apple demande de transférer les e-mails suspects se réclamant d’Apple à reportphishing@apple.com. Un message professionnel peut aussi devoir passer par la voie de signalement de l’organisation.
Puis-je appeler sans risque le numéro d’une alerte Apple ?
Non. Utilisez le support officiel d’Apple, ouvert vous-même. Un numéro dans un message inattendu vous garde dans le canal choisi par l’expéditeur et peut vous mettre en contact avec l’attaquant.
Signaler l’e-mail sécurise-t-il un compte compromis ?
Non. Signaler aide à transmettre le message à Apple, sans changer de mot de passe, retirer un appareil de confiance inconnu, annuler un paiement ni inspecter un poste professionnel. Menez à part les étapes de compte et de réponse aux incidents utiles.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →