Adresse e-mail usurpée : possible ?
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Peut-on usurper une adresse e-mail ? Oui. Voyez comment l’adresse From affichée se falsifie, comment DMARC aide et comment vérifier un e-mail suspect.
Oui. Un attaquant peut mettre dans le champ From visible une adresse qu’il ne contrôle pas : un message peut alors sembler venir d’un collègue, d’une banque ou d’un service. SMTP a été conçu pour des champs d’expéditeur souples, pas pour prouver l’auteur affiché. SPF, DKIM et DMARC aident les destinataires à vérifier si le domaine visible est autorisé, mais l’authentification seule ne prouve pas qu’un message est sûr.
En bref
Points clés
- Une adresse
Fromvisible est une affirmation du message, pas une preuve de l’expéditeur. - SPF vérifie l’expéditeur d’enveloppe SMTP ou l’identité HELO, pas forcément l’adresse lue.
- DKIM peut authentifier un domaine de signature sans prouver que ce domaine est l’auteur visible.
- DMARC exige un succès SPF ou DKIM aligné pour le domaine
Fromvisible. - Un succès DMARC valide l’usage autorisé du domaine pour ce message, sans garantir sécurité ni arrivée en boîte de réception.
- Les domaines sosies et noms d’affichage trompeurs peuvent encore duper le lecteur, même si DMARC protège un domaine exact.
Comment fonctionne l’usurpation
La section sécurité de SMTP indique qu’un e-mail peut être créé pour faire croire à un destinataire naïf qu’il vient d’ailleurs. L’expéditeur choisit à la fois le return-path de l’enveloppe SMTP et le champ d’en-tête From. Cette souplesse sert des cas légitimes, comme un système qui envoie au nom d’une personne, mais permet aussi l’usurpation.
Le champ From visible identifie l’auteur du message selon la RFC 5322. Il diffère du champ Sender, qui identifie la boîte responsable de la transmission. Une app de messagerie affiche souvent le champ From en premier, ce qui en fait une cible de choix pour la fraude.
Un message usurpé simplifié peut ressembler à ceci :
From: Finance team <finance@yourdomain.com>
Sender: mailer@unrelated-example.com
To: employee@recipient.example
Subject: Urgent payment approval
Cette illustration n’établit pas si le message s’est authentifié. Elle montre pourquoi lire le nom d’affichage ou l’adresse visible ne suffit pas.
La spécification actuelle de DMARC décrit l’adresse From RFC 5322 comme un champ trivialement falsifié tout au long de l’histoire de l’e-mail. DMARC traite ce problème en vérifiant si un résultat SPF ou DKIM réussit et s’aligne avec le domaine de l’adresse From visible.
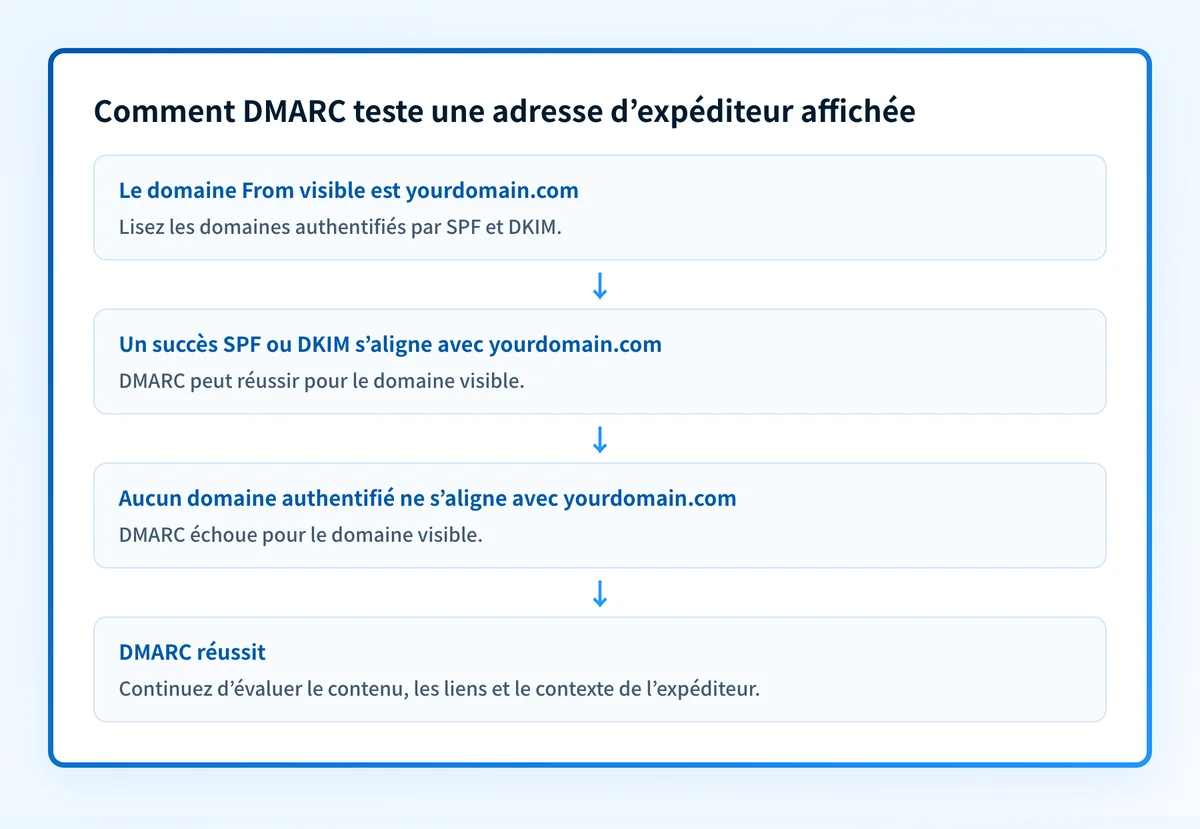
SPF et DKIM répondent chacun à une question plus étroite. La RFC 7208 explique que SPF évalue l’identité SMTP MAIL FROM et, si besoin, l’identité HELO ou EHLO. Un succès SPF peut donc valoir pour un domaine d’enveloppe différent du domaine From visible.
DKIM permet à un domaine de signature d’assumer la responsabilité d’un message, en séparant l’identité du signataire de l’auteur présumé. DMARC ajoute le lien qui compte pour le destinataire : au moins un domaine SPF ou DKIM qui réussit doit être aligné avec le domaine d’auteur visible. Selon les règles d’alignement de la RFC 9989, en alignement souple les domaines partagent un domaine organisationnel ; l’alignement strict exige des domaines identiques.
Quand une usurpation est plus ou moins probable
Règle de décision : traitez l’expéditeur visible comme non vérifié tant que le service de réception ne montre pas de détails d’authentification à l’appui de son domaine, et évaluez quand même la demande, les liens et le contexte.
Un message suspect peut user de plusieurs formes de tromperie :
- Une usurpation du domaine exact utilise votre vraie adresse, comme
ceo@yourdomain.com, sans autorisation. DMARC est conçu pour aider dans ce cas. - Une usurpation du nom d’affichage reprend un nom familier, mais l’adresse réelle est sur un autre domaine.
- Un message à domaine sosie utilise un domaine qui ressemble au vrai, avec une variante d’orthographe ou un caractère visuellement proche.
Pour Gmail, les conseils d’authentification de Google indiquent qu’un point d’interrogation près du nom de l’expéditeur signale un message non authentifié. Gmail montre aussi « Envoyé par » et « Signé par » dans les détails du message. C’est un indicateur propre à Gmail, pas une règle pour Outlook ou Apple Mail.
Si vous lisez les en-têtes bruts, cherchez un champ Authentication-Results ajouté par votre propre système de réception. La RFC 8601 définit ce champ pour consigner les résultats d’authentification. Ne vous fiez pas à une copie trouvée dans un message transféré ou fournie par un attaquant. La même RFC avertit qu’un expéditeur malveillant peut forger un champ d’apparence crédible si le système de réception ne le supprime pas.
Pour la lecture en-tête par en-tête et les signaux visibles qui trahissent d’abord un faux, voir comment repérer un expéditeur usurpé.
Exemple d’authentification
Prenons un message qui affiche billing@yourdomain.com :
From: Billing <billing@yourdomain.com>
Authentication-Results: mx.recipient.example;
  spf=pass smtp.mailfrom=mailer.unrelated-example.com;
  dkim=pass header.d=unrelated-example.com;
  dmarc=fail header.from=yourdomain.com
C’est un exemple illustratif, pas un en-tête de production copié.
Les contrôles SPF et DKIM ont réussi pour unrelated-example.com, mais aucune identité authentifiée n’est alignée avec yourdomain.com, le domaine affiché dans From. Résultat : un échec DMARC pour le domaine visible.
L’inverse demande aussi de la prudence. Un succès DMARC signifie que le propriétaire du domaine a autorisé l’usage de ce domaine visible pour le message. La RFC 9989 précise que cela ne rend pas un message sûr ou souhaitable, ni ne garantit l’arrivée en boîte de réception. Un compte légitime compromis peut envoyer un hameçonnage authentifié.
À vérifier ensuite
Si vous recevez un e-mail suspect, conservez-le et signalez l’hameçonnage via votre fournisseur. Ne répondez pas, n’ouvrez pas de pièces jointes inattendues et ne suivez pas les liens d’un message qui demande des identifiants, un paiement ou une action urgente. Comparez l’adresse visible à l’adresse complète et lisez les détails d’authentification si votre app les affiche.
Si vous possédez le domaine usurpé, commencez par les guides de sécurité e-mail de Palisade et consultez la rubrique menaces e-mail. Vérifiez que SPF, DKIM et DMARC sont publiés, puis que les vrais messages de production réussissent avec alignement. Un score de sécurité e-mail public peut inspecter les contrôles publiés du domaine, et le guide des e-mails bloqués couvre les échecs de livraison survenant après l’évaluation d’un message par le destinataire.
Contre l’usurpation du domaine exact, ne publiez DMARC qu’après avoir compris et testé les vrais expéditeurs. Le guide anti-hameçonnage de la CISA recommande p=reject pour le courrier envoyé et note que les rapports DMARC peuvent révéler l’origine apparente des faux. Une politique de rejet peut perturber du courrier légitime encore en échec DMARC : validez chaque vrai chemin d’envoi avant tout changement.
Les contrôles de sécurité e-mail du domaine
Une adresse visible usurpée n’est qu’un signal. Utilisez le guide de sécurité e-mail pour comprendre les contrôles requis par votre domaine, puis vérifiez sa posture DNS publique avec l’outil de score.
Revoyez vos contrôles de sécurité
Un contrôle public ne peut pas prouver pourquoi un message reçu a été livré, si un en-tête a été forgé avant livraison, ni si chaque expéditeur de production est authentifié et aligné.
Preuve
Sources et pour aller plus loin
- RFC 5321 : Simple Mail Transfer Protocol
- RFC 5322 : Internet Message Format
- RFC 9989 : Domain-Based Message Authentication, Reporting, and Conformance
- RFC 8601 : Message Header Field for Indicating Message Authentication Status
- Gmail : vérifier si un message Gmail est authentifié
- CISA : guide hameçonnage
Questions des lecteurs
Questions fréquentes
À quoi ressemble une adresse e-mail usurpée ?
Un e-mail usurpé peut afficher l’adresse exacte d’une vraie personne ou organisation dans le champ From visible. Il peut aussi utiliser un nom d’affichage familier avec une adresse sans rapport, ou un domaine sosie qui diffère légèrement du vrai. Vérifiez l’adresse complète et les détails d’authentification plutôt que le nom affiché.
Comment savoir si un e-mail est usurpé ?
L’expéditeur visible seul ne permet pas de le savoir. Consultez les détails d’authentification de votre fournisseur, inspectez un en-tête Authentication-Results fiable si disponible, et comparez l’adresse complète, la demande, les liens et le contexte attendu. Dans Gmail, un point d’interrogation à côté de l’expéditeur indique que le message n’est pas authentifié.
Peut-on usurper mon adresse e-mail ?
Oui. Quelqu’un peut mettre votre adresse dans le champ From visible d’un message sans contrôler votre boîte. SPF, DKIM et une politique DMARC alignée réduisent l’usurpation du domaine exact. Une politique DMARC p=reject demande aux destinataires de rejeter les échecs DMARC, mais n’arrête ni l’usurpation du nom d’affichage ni les domaines sosies.
Et si j’ouvre un e-mail usurpé ?
Ouvrir un e-mail ne prouve pas à lui seul que votre compte ou appareil est compromis. Le risque augmente si vous ouvrez une pièce jointe, saisissez des identifiants sur un site lié, approuvez une demande de paiement ou suivez les instructions de l’expéditeur. Signalez le message via votre fournisseur et vérifiez toute demande urgente avec des coordonnées connues.
Un e-mail qui réussit DMARC est-il légitime ?
Non. Un succès DMARC signifie que le domaine visible était autorisé pour ce message via SPF ou DKIM aligné. Il n’évalue ni la véracité du contenu, ni une éventuelle compromission de compte, ni si l’on peut agir sans risque sur le message.
Rédigé par
Ian BussieresCTO et cofondateur, Palisade
Ian Bussieres est CTO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP.
Lire Ian →