Faux e-mails de confirmation de paiement : pourquoi ?
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Pourquoi recevez-vous de faux e-mails de confirmation de paiement ? Vérifiez le débit hors de l’e-mail, gardez les preuves, signalez-le et protégez vos comptes exposés.
Vous recevez ces faux e-mails car des escrocs inventent un débit, un renouvellement, une facture ou un remboursement pour vous faire agir avant de vérifier le vrai compte. N’appelez aucun numéro, ne cliquez sur aucun lien d’annulation, n’ouvrez aucune pièce jointe et ne répondez pas. Ouvrez le service de paiement, l’émetteur de carte ou la banque via une app ou une adresse sûre, puis vérifiez si la transaction annoncée existe.
En bref
Points clés
- Un e-mail de confirmation ne prouve pas qu’un paiement a eu lieu.
- Vérifiez un débit annoncé dans le compte de paiement ou bancaire officiel ouvert vous-même.
- Numéro, QR code, pièce jointe, lien d’annulation ou demande de réponse : c’est peut-être l’étape visée par l’arnaque.
- Avant de signaler le message, gardez un court dossier de preuves d’incident expurgé.
- Les en-têtes peuvent révéler des détails techniques de livraison et d’authentification, mais pas l’intention de l’expéditeur ni la présence d’un malware en pièce jointe.
- Une vraie plateforme de paiement peut livrer une fausse facture ou demande d’argent créée par un fraudeur.
Que signifie ce problème ?
Le problème est un message inattendu qui dit : « Pourquoi je reçois de faux e-mails de confirmation de paiement ? » Il décrit en général un débit ou une demande de paiement que vous ne pouvez pas confirmer via le vrai compte. La transaction annoncée est l’appât. L’action demandée, comme appeler un numéro pour annuler, est ce qui peut exposer vos informations.
Your payment has been confirmed. Call the number below immediately to cancel this charge.La formulation seule ne prouve pas que le message est frauduleux. Elle établit un schéma observable : une affirmation financière inattendue, suivie d’une demande urgente d’utiliser un contact fourni par le message. Les consignes de la CISA sur l’hameçonnage recommandent de vérifier les demandes inattendues via des coordonnées obtenues par vous-même, et non via les liens ou informations du message.
Un expéditeur peut usurper une banque, un commerçant ou un service de paiement par son nom d’affichage, son adresse, sa charte ou le contenu du message. La Federal Trade Commission explique comment l’hameçonnage usurpe des organisations pour obtenir de l’argent ou des données personnelles. Un e-mail techniquement livré ne prouve pas l’honnêteté de la demande.
Causes les plus courantes
Hameçonnage de masse sur un thème de paiement familier
Les escrocs peuvent envoyer des messages au thème de paiement à de nombreuses adresses sans savoir quels services chaque destinataire utilise. Un reçu d’un service que vous n’avez jamais utilisé est un signal d’alerte. Ce n’est pas la preuve que vous avez ouvert un compte ou subi un débit. La FTC recommande de vérifier vous-même les messages inattendus semblant venir d’organisations connues.
L’e-mail cherche à vous faire appeler
Une fausse confirmation peut contenir un numéro de support ou d’annulation au lieu d’un lien. Ce numéro est un élément du message, pas un canal de support indépendant. La CISA avertit que l’hameçonnage peut passer par plusieurs moyens de communication pour obtenir des informations sensibles. Utilisez les coordonnées de l’app officielle, du dos de votre carte de paiement ou d’un relevé que vous avez déjà.
Une vraie plateforme a livré une demande frauduleuse
Un message peut venir d’une plateforme légitime alors que la facture ou demande d’argent qu’il contient est trompeuse. Les consignes de PayPal sur les fausses factures et demandes d’argent invitent à examiner avec soin les demandes inattendues et à signaler toute activité suspecte via la procédure officielle de PayPal. C’est différent d’une adresse falsifiée, mais la même vérification indépendante s’impose.
Identifiants incohérents d’un vendeur connu
Un message peut citer un vendeur que vous utilisez, mais afficher un autre nom de commerçant, compte de paiement, format de numéro de commande, adresse de retour, adresse Reply-To ou processus de support. Ces incohérences méritent examen. Seules, elles ne prouvent pas une fraude. Comparez-les aux données du compte vendeur ouvert directement.
Autre type d’usurpation : les faux e-mails des forces de l’ordre.
Diagnostiquer le problème
1. Vérifiez la source de référence
Ouvrez l’app officielle du service de paiement, tapez son adresse connue dans le navigateur, ou ouvrez l’app de votre émetteur de carte. Consultez l’activité du compte, les factures, les abonnements et les commandes. Pour un débit sur carte annoncé, voyez le relevé ou l’activité du compte.
N’utilisez aucun bouton, QR code, numéro, pièce jointe ou adresse de réponse de l’e-mail pour accéder au compte. Si aucune transaction ou demande correspondante n’apparaît dans le compte officiel, l’e-mail n’établit aucun débit réel.
2. Créez un dossier de preuves étiqueté
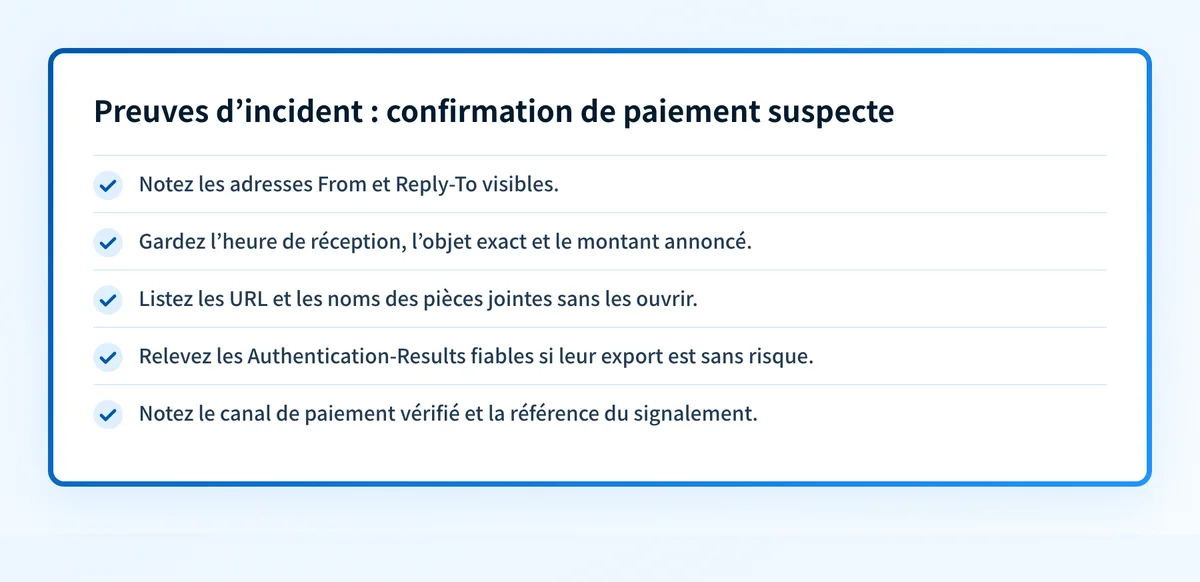
Avant de supprimer l’e-mail, notez seulement ce qui sert au signalement ou à l’escalade. N’ouvrez ni URL ni pièce jointe pour cela.
- Expéditeur visible : nom d’affichage, adresse From visible et adresse Reply-To si disponible.
- Heure et contenu : heure de réception, objet exact, commerçant cité, montant, renouvellement, remboursement ou facture annoncés.
- Éléments non ouverts : URL telles qu’affichées, noms et extensions des pièces jointes. Ni téléchargement, ni aperçu, ni exécution.
- Preuves techniques : en-têtes complets ou
Authentication-Resultsajouté par un destinataire de confiance, si l’export est sûr. - Canal de paiement : compte, émetteur de carte, banque ou plateforme de paiement visés par le message.
- Référence : ticket, signalement d’abus, numéro de dossier sécurité ou accusé du prestataire.
Incident evidence packet, illustrative only
Visible From: Billing Notice <notice@unrelated-example.com>
Reply-To: help@different-example.net
Received: 2026-08-12 14:10 EDT
Subject: Payment confirmation: $249.99
Claim: Call the listed number to cancel an annual renewal.
Unopened artifact: hxxps://example.invalid/cancel
Payment channel checked: card issuer mobile app
Trusted receiver result: dmarc=fail header.from=payment-example.com
Report reference: security-ticket-12345
Authentication-Results est un champ ajouté par le destinataire pour indiquer le statut d’authentification. Il peut aider à établir ce que le système de réception a évalué pour ce message. Il ne peut pas prouver l’intention d’un expéditeur, dire si une pièce jointe est sûre ou malveillante, établir la légitimité d’une facture ni expliquer la décision de filtrage privée d’un destinataire.
3. Choisissez l’action sûre selon vos preuves
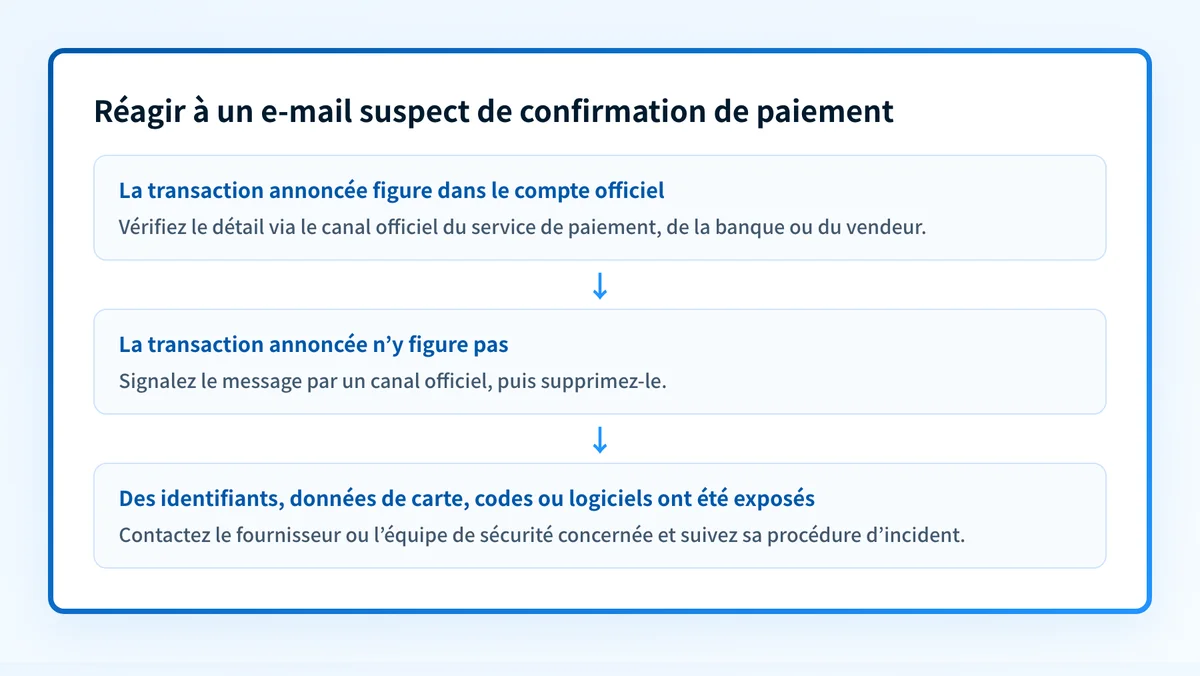
Si le message contient un lien ou une pièce jointe suspects, n’y touchez pas. Signalez-le via votre fournisseur de messagerie ou le processus sécurité de votre organisation, puis supprimez-le. Si vous avez ouvert une pièce jointe, saisi des informations ou installé un logiciel, décrivez exactement les faits à votre équipe sécurité et suivez sa procédure d’incident.
Si l’avis concerne votre banque, carte ou compte de paiement, vérifiez-le dans le compte officiel. Pour une transaction non autorisée confirmée, contactez l’émetteur ou la plateforme de paiement via son canal de contestation ou de fraude vérifié vous-même.
Si le message cite un vendeur connu mais que ses identifiants contredisent vos données, interrogez-le sur la transaction via le compte vendeur ou le canal de support habituel. N’échangez pas directement avec l’expéditeur.
4. N’inspectez un domaine d’envoi que si c’est utile
Si vous administrez le domaine cité dans le message, ou devez documenter sa posture DNS publique, utilisez l’outil de requête DNS pour inspecter ses enregistrements publiés. Un résultat DNS public peut établir quel enregistrement est visible au moment du contrôle.
Une requête DNS ne peut pas déterminer si cet e-mail est un hameçonnage, inspecter un chemin d’envoi privé, prouver qu’un message donné vient du domaine visible, détecter un malware ni prédire la future décision de tri d’un destinataire.
5. Escaladez selon ce qui est exposé
Si vous avez seulement vu le message sans interagir, signalez-le et supprimez-le. Si vous avez saisi un mot de passe, changez-le via le service officiel et vérifiez l’activité récente, la récupération et les paramètres de paiement. Si vous avez donné des données de carte, des identifiants bancaires ou un code à usage unique, contactez l’émetteur via le numéro au dos de la carte ou son app officielle.
Si vous avez accordé un accès à distance ou installé un logiciel, déconnectez l’appareil du réseau et contactez l’équipe IT ou sécurité de votre organisation. Gardez le dossier de preuves pour l’intervenant, sans y mettre de mots de passe, numéros de carte, clés privées ni données client non expurgées.
Comment y remédier ?
Signalez le message par un canal officiel
Utilisez le compte du prestataire, l’outil de signalement de votre messagerie ou la procédure anti-hameçonnage de votre organisation. Pour une facture ou demande d’argent PayPal suspecte, suivez les consignes officielles de PayPal.
Signaler aide le prestataire concerné à enquêter sur le compte ou le message. Cela n’annule pas un débit confirmé. Pour un vrai débit non autorisé, contestez via la procédure officielle de l’émetteur de carte ou du service de paiement.
Réparez un compte exposé par une voie sûre
Si vous avez saisi des identifiants via l’e-mail, ouvrez vous-même le service concerné et changez le mot de passe. Vérifiez les connexions, les moyens de récupération, les règles de transfert et les paramètres de paiement du service.
Ne réutilisez pas un mot de passe en le réinitialisant. Si le mot de passe exposé sert ailleurs, ces comptes peuvent aussi exiger un changement distinct.
L’usurpation d’un domaine d’entreprise est un autre sujet
Si votre organisation reçoit des signalements de messages usurpant son domaine, gardez des exemples et examinez les domaines et résultats d’authentification exacts en cause. Le centre de ressources sécurité e-mail couvre les contrôles et preuves utilisés pour évaluer l’usurpation de domaine.
N’assouplissez pas une politique DMARC pour l’e-mail suspect d’un seul destinataire. Une politique DMARC change le traitement demandé des e-mails se réclamant de votre domaine. Elle ne valide pas une demande de paiement ni ne répare l’arnaque d’un tiers.
Vérifier la correction
Refaites la même vérification du compte via le canal officiel de paiement, de la banque ou du vendeur. Confirmez si la transaction annoncée existe, si des modifications ou activités non autorisées ont eu lieu, et si le signalement officiel ou le ticket d’incident a un numéro de référence.
Pour une boîte professionnelle, vérifiez que l’équipe sécurité a reçu le message d’origine ou le dossier de preuves approuvé. Si un prestataire de paiement confirme que l’avis était légitime, comparez les détails officiels de la transaction avec le message avant d’agir. S’il confirme que la demande est frauduleuse, gardez la référence du signalement et supprimez le message.
Pour un domaine de votre organisation, consignez le résultat DNS séparément des preuves du message. Le DNS public peut montrer l’enregistrement publié lors du contrôle. Il ne peut pas prouver le chemin d’envoi de production ni trancher la légitimité de cet avis de paiement.
Vérifiez les preuves DNS publiques d’un domaine d’envoi
Si le domaine d’envoi compte dans une enquête interne sur une usurpation, inspectez ses enregistrements DNS publiés avant de tirer des conclusions d’un nom d’affichage ou d’une adresse visible.
Consultez le DNS du domaine d’envoi
Une requête DNS ne peut pas déterminer l’intention de l’expéditeur, inspecter le message d’origine, réparer un incident d’hameçonnage, surveiller les changements ni prouver pourquoi la boîte de réception a accepté l’e-mail. Si votre équipe doit identifier les sources d’envoi légitimes et les problèmes d’authentification ou d’alignement de ses domaines, commencez avec Palisade. Palisade analyse les rapports agrégés DMARC, identifie les sources d’envoi et ces problèmes, et propose les prochaines étapes de politique pour examen humain. Il ne détermine pas si un e-mail de paiement externe est frauduleux et ne change pas automatiquement votre politique DMARC.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Un e-mail de confirmation de paiement prouve-t-il un débit ?
Non. Confirmez la transaction dans le compte de paiement officiel, l’app bancaire ou le compte de l’émetteur de carte ouverts vous-même.
Dois-je appeler le numéro d’annulation de l’e-mail ?
Non. Utilisez les coordonnées du compte officiel, du dos de votre carte ou d’un relevé existant. Un numéro dans un message suspect fait partie de ce message non fiable.
Un vrai service peut-il livrer une fausse facture ?
Oui. Une plateforme légitime peut livrer une facture ou demande d’argent créée par un fraudeur. Vérifiez la demande dans le compte officiel et, si elle est suspecte, signalez-la via la procédure officielle du prestataire.
Les en-têtes prouvent-ils qu’un e-mail de paiement est faux ?
Non. Ils peuvent renseigner sur la livraison et l’authentification d’un message reçu, pas prouver l’intention de l’expéditeur, valider une facture, détecter un malware ni expliquer le choix privé du destinataire.
Que faire si j’ai saisi mes données de carte ?
Joignez l’émetteur de carte ou la banque via un numéro vérifié vous-même ou son app officielle. Dites ce que vous avez partagé, vérifiez l’activité du compte et suivez sa procédure de fraude ou de contestation.
Rédigé par
Samuel ChenardCEO et cofondateur, Palisade
Samuel Chenard est CEO et cofondateur de Palisade, logiciel DMARC agentique pour équipes IT et MSP, d’un domaine à des milliers.
Lire Samuel →