Vérifier une adresse mail : quels outils ?
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Quels outils pour vérifier une adresse mail ? Comparez les contrôles de syntaxe, DNS, boîte et liste, et leurs limites de délivrabilité avant d’envoyer.
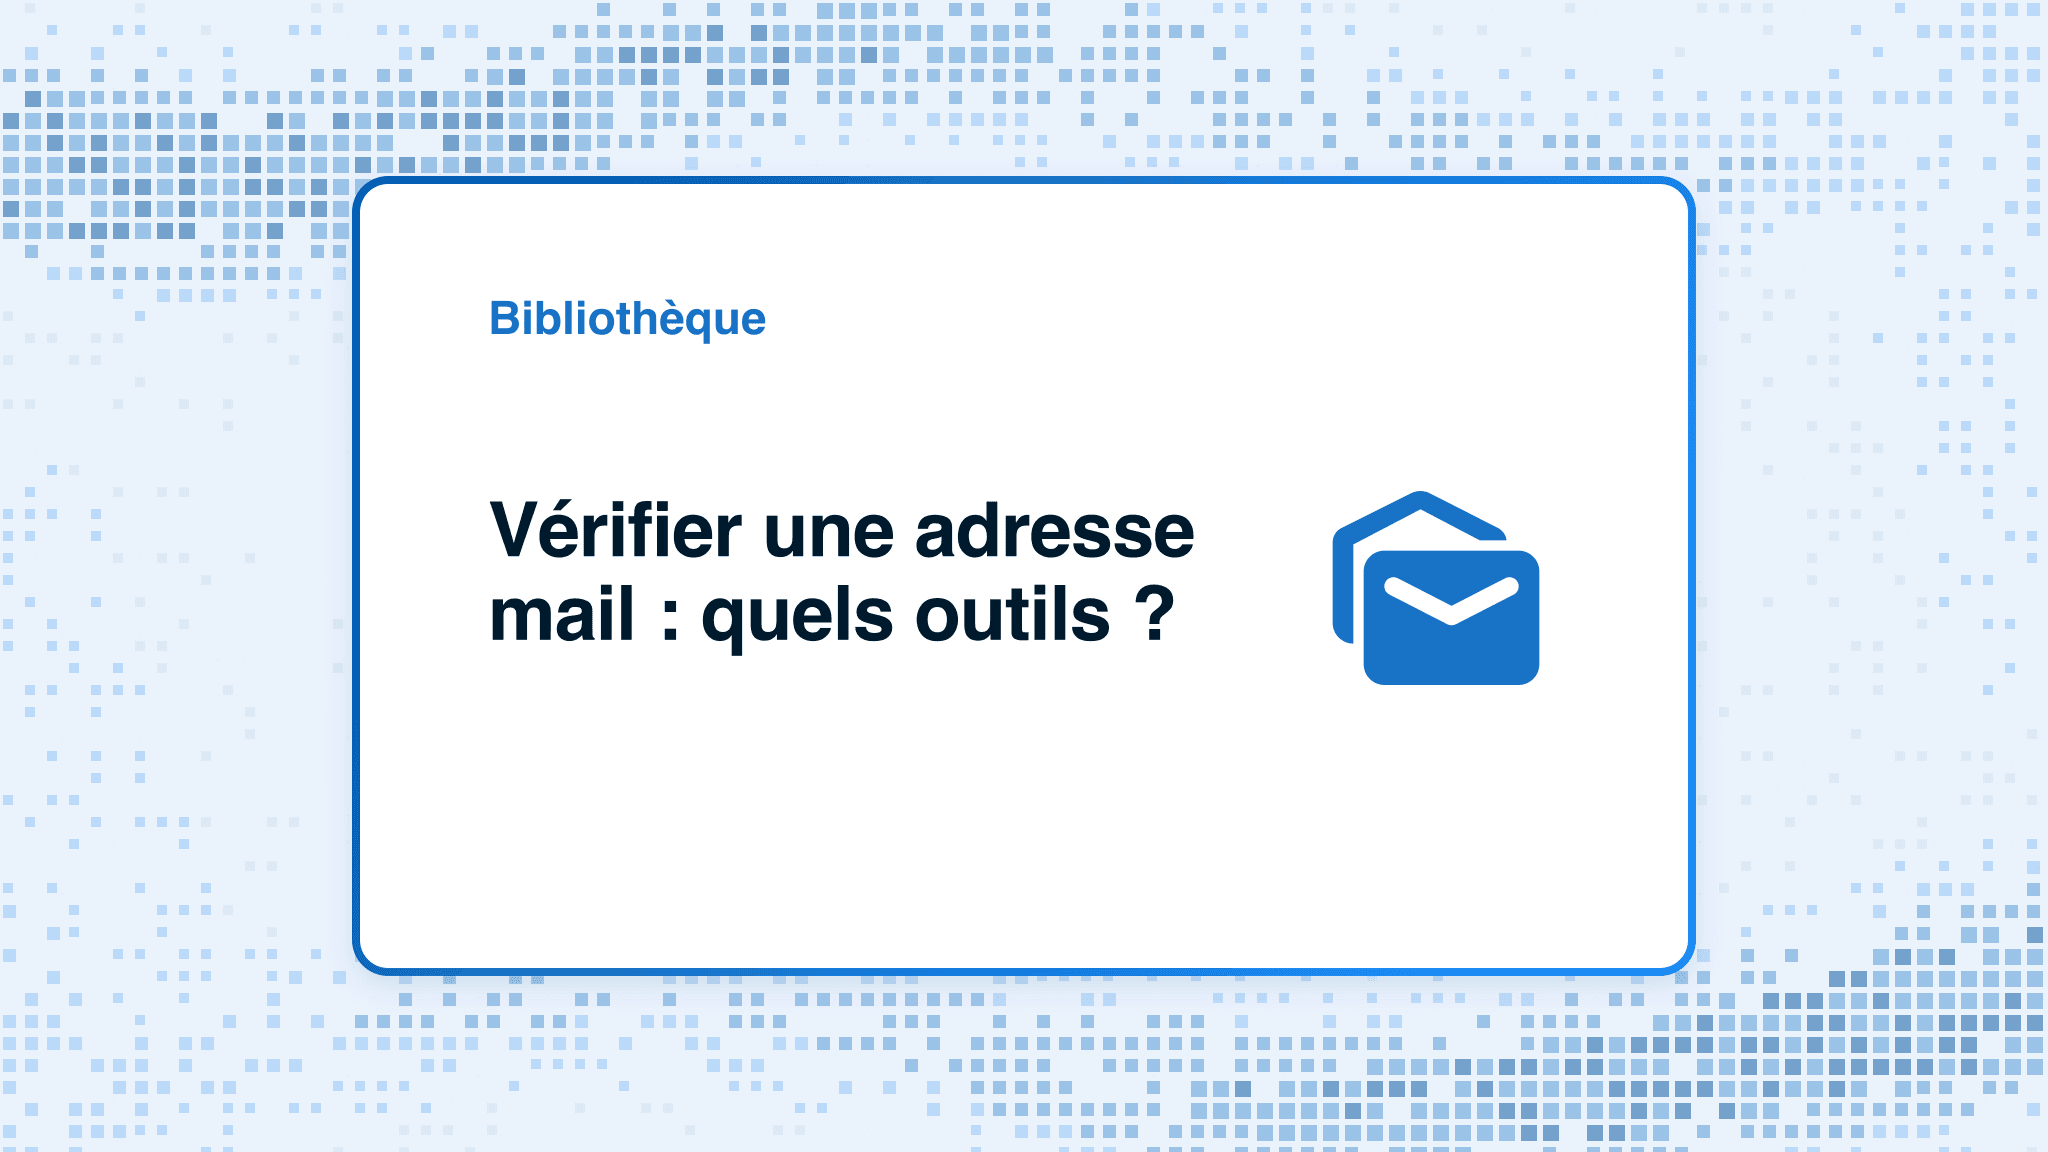
Le meilleur outil pour vérifier une adresse mail dépend de la preuve voulue. Un validateur de syntaxe et DNS rejette les adresses mal formées ou non routables, un service de validation de boîte donne un signal de délivrabilité actuel pour une liste, et les suppressions de votre plateforme d’envoi couvrent les adresses déjà rejetées. Aucun ne prouve le placement en boîte, le consentement ou la livraison future.
En bref
Points clés
- La vérification d’e-mail évalue l’adresse du destinataire. L’authentification évalue le domaine qui envoie le message.
- Un contrôle de syntaxe repère une adresse mal formée, mais la syntaxe RFC 5322 ne prouve pas que la boîte existe.
- Les contrôles DNS et MX montrent où un domaine reçoit le courrier, sans confirmer qu’un destinataire précis acceptera un message.
- La validation de boîte par SMTP a des limites : un serveur peut restreindre les commandes de vérification ou décider après l’acceptation du message.
- Les résultats catch-all ou incertains sont à revoir, pas des adresses livrables confirmées.
- Une liste propre peut réduire les rejets évitables, sans prouver la réputation de l’expéditeur ni le placement en boîte.
À qui s’adresse ce comparatif
Ce comparatif vise les équipes marketing, opérations, IT et MSP qui cherchent comment évaluer des adresses avant de les ajouter à une liste ou d’écrire à un ancien segment.
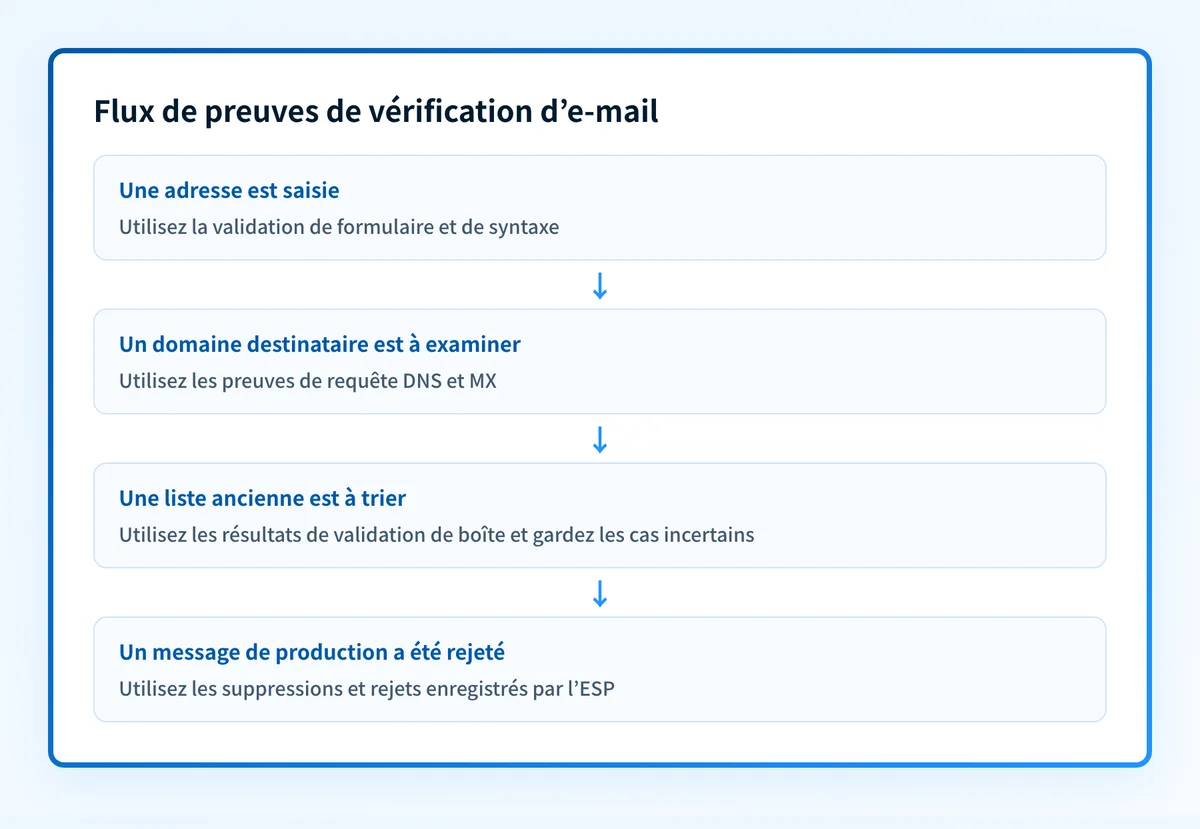
Ces options ne sont pas interchangeables. Un validateur de formulaire sert quand une personne saisit une adresse. Un service de validation en masse convient à une liste à trier avant une campagne. Les outils DNS aident à enquêter sur un problème de domaine. Après un envoi réel, ce sont les rejets et suppressions de votre ESP qui font foi.
Pour les contrôles côté expéditeur qui permettent au destinataire d’authentifier votre domaine, voir la rubrique délivrabilité e-mail. La vérification réduit le risque de mauvais destinataires, sans remplacer SPF, DKIM ou DMARC.
Méthode d’évaluation
Les critères ci-dessous séparent ce que chaque option établit de ce qui reste inconnu. Ils ont été fixés avant toute recommandation.
- Entrée : l’option accepte-t-elle une adresse saisie, une liste CSV, un domaine ou les résultats d’un envoi réel ?
- Portée de la preuve : teste-t-elle la forme de l’adresse, le DNS public, la réponse d’un serveur ou une livraison confirmée ?
- Moment : empêche-t-elle les mauvaises données à la saisie, trie-t-elle une liste ou explique-t-elle un envoi ?
- Incertitude : garde-t-elle les résultats « inconnu » ou catch-all au lieu de les requalifier en valides ?
- Limite de délivrabilité : le résultat évite-t-il d’affirmer consentement, placement en boîte ou filtrage privé d’un fournisseur ?
Validation de formulaire et syntaxe
Ces outils conviennent quand l’adresse vient d’être saisie et que le but est d’attraper les erreurs évidentes avant le CRM ou l’ESP.
- Idéal pour : inscription, enregistrement, paiement et capture de leads.
- Preuve utile : l’adresse a une partie locale, un séparateur
@et un domaine plausibles. La syntaxe d’adresse RFC 5322 est la référence technique. - Contrepartie : une adresse valide en syntaxe peut viser un domaine sans messagerie ou une boîte inexistante.
@ manquant ou un domaine incomplet. L’interface doit dire ce qui est établi : un format valide n’est pas un destinataire confirmé.
Un contrôle de formulaire ne vaut pas non plus consentement. Une adresse bien formée peut avoir été saisie par un tiers, être une boîte partagée ou ne pas convenir au message attendu.
Outils de requête DNS et MX
Ces outils conviennent pour savoir si le domaine du destinataire publie des informations de routage du courrier.
- Idéal pour : enquêter sur le domaine d’une adresse rejetée, vérifier un domaine avant un import en masse ou diagnostiquer un problème de routage.
- Preuve utile : un enregistrement MX désigne un serveur de messagerie pour un domaine. SMTP inclut la requête MX dans le routage vers un domaine dans la RFC 5321.
- Contrepartie : un MX publié n’établit pas que
person@yourdomain.comexiste ni que le serveur acceptera le courrier pour ce destinataire.
Un exemple de structure :
yourdomain.com. IN MX 10 mail.yourdomain.com.Ne copiez pas un hôte MX d’exemple dans le DNS de production. Votre fournisseur donne les vrais noms d’hôte et valeurs de routage du domaine.
Certains domaines sans MX peuvent accepter le courrier par un repli implicite, selon les règles de routage SMTP. Raison de plus pour qu’une requête MX seule ne donne pas un verdict absolu « livrable ».
Services de validation de boîte
Ces services conviennent pour trier une liste au-delà du format et du DNS public, tout en gardant les résultats incertains à revoir.
- Idéal pour : listes anciennes, contacts importés, plan de réengagement et hygiène de liste avant une grosse campagne.
- Preuve utile : le résultat du service pour l’adresse soumise, souvent classé livrable, non livrable, risqué, catch-all ou inconnu.
- Contrepartie : SMTP n’oblige pas un serveur à révéler l’existence d’une boîte par une commande de vérification avant livraison.
VRFY pour vérifier un utilisateur ou une boîte, mais la RFC 5321 permet aux serveurs de désactiver ou limiter VRFY. Un serveur peut aussi accepter un message pendant la transaction SMTP, puis générer un échec de livraison. Un résultat de validation aide donc à prioriser, sans garantir la livraison de la prochaine campagne.
Traitez ces résultats différemment :
- Livrable : un résultat du service pour cette adresse à ce moment. N’en faites pas une preuve de placement en boîte.
- Non livrable : supprimez ou enquêtez selon les règles de rétention et de consentement de votre organisation.
- Catch-all : séparez-le des adresses livrables confirmées. Le domaine peut accepter toute partie locale : la réponse ne désigne pas forcément une vraie boîte.
- Inconnu ou risqué : ne forcez pas un classement binaire réussi/échoué. Examinez l’engagement récent, la source d’acquisition et l’envoi prévu avant de trancher.
Suppressions et rejets de l’ESP
Les suppressions et rejets de votre ESP conviennent une fois le message envoyé par le chemin exact de production.
- Idéal pour : décider s’il faut réessayer, supprimer ou examiner une adresse après un envoi réel.
- Preuve utile : l’événement de livraison observé, la classe du rejet et le statut de suppression pour ce flux précis.
- Contrepartie : le résultat explique un événement passé. Il ne remplace pas la validation préalable des adresses nouvelles ou importées.
Séparez vérification des destinataires et gestion des rejets. Une vérification peut éclairer la décision d’envoyer. Un rejet ou une suppression doit régir l’après-envoi selon les règles documentées de votre ESP.
Comment choisir
Validation de formulaire pour bloquer les erreurs évidentes à la saisie. Contrôles DNS et MX si le problème vient du domaine destinataire. Service de validation de boîte si une ancienne liste doit être triée et que vous savez gérer l’incertain. Données d’événements de l’ESP si un message de production a déjà été rejeté.
Utilisez cette grille par candidat. Ne notez que les preuves observées ; le non-documenté reste ouvert.
option: form and syntax validation
checked_on: 2026-08-11
best_fit: stop malformed addresses at capture
verified_evidence:
  - checks address structure against the implementation's rules
  - can prevent obvious entry errors before list storage
open_question: whether the address domain routes mail and the mailbox exists

option: DNS and MX lookup
checked_on: 2026-08-11
best_fit: investigate recipient-domain mail routing
verified_evidence:
  - checks publicly resolvable DNS and MX data
  - RFC 5321 defines MX-based SMTP routing
open_question: whether a specific mailbox will accept the next message

option: mailbox-validation service
checked_on: 2026-08-11
best_fit: triage an imported or aged list
verified_evidence:
  - returns a service-specific result for the submitted address
  - SMTP servers may limit or disable VRFY
open_question: how the service classifies catch-all and deferred-delivery cases

option: ESP suppression and bounce data
checked_on: 2026-08-11
best_fit: act on a real production sending outcome
verified_evidence:
  - records the ESP's observed event for the configured send path
open_question: the receiving provider's unpublished filtering rationale
Le contrôle côté expéditeur est distinct. Une fois le processus de validation choisi, inspectez le domaine qui envoie la campagne avec les outils gratuits de Palisade. Un contrôle public révèle les protections d’authentification publiées, sans prouver que chaque expéditeur de production les utilise bien.
Vérifiez le domaine d’envoi de votre liste
Une fois les adresses mauvaises retirées ou les incertaines isolées, vérifiez le domaine d’envoi avant la campagne. La validation des destinataires ne montre pas si l’expéditeur authentifie le courrier ni si ses sources sont alignées avec la politique DMARC.
Commencez par le comparatif d’outils DMARC de Palisade pour choisir un suivi DMARC continu. Pour évaluer plus largement la protection e-mail, voir comparer les logiciels anti-hameçonnage.
Palisade est un logiciel DMARC agentique pour les équipes qui passent des contrôles DNS publics à un travail DMARC continu. Il analyse les rapports DMARC agrégés, identifie les sources d’envoi et les problèmes d’authentification ou d’alignement, et crée des tickets de correction priorisés. Il peut proposer l’étape de politique suivante quand les preuves le justifient ; un humain les examine et applique le changement.
Un contrôle DNS ou DMARC ne vérifie pas une boîte, ne répare pas une suppression ESP, ne prouve pas que chaque futur message s’authentifiera et ne garantit pas le placement en boîte.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Les vérificateurs garantissent-ils la livraison ?
Non. Ils renseignent sur le format de l’adresse, le routage du domaine, le résultat de validation d’un service ou un envoi passé. Placement et livraison future dépendent aussi de l’expéditeur, du message, de la politique du destinataire et des conditions à l’envoi.
Un MX suffit-il à vérifier une adresse ?
Non. Un MX montre qu’un domaine publie des informations de routage. Il ne confirme pas qu’une partie locale précise, comme person, désigne une boîte active sur ce domaine.
SMTP peut-il vérifier qu’une boîte existe ?
Parfois seulement. SMTP définit des commandes de vérification, mais les serveurs peuvent les restreindre ou les désactiver, et un serveur peut accepter un message avant d’émettre un échec de livraison. Voyez la validation SMTP comme un signal daté et incertain.
Faut-il tenir les adresses catch-all pour valides ?
Pas automatiquement. Un domaine catch-all peut accepter le courrier pour beaucoup de parties locales, voire toutes : la réponse du serveur ne confirme pas forcément la boîte visée. Séparez les résultats catch-all des segments confirmés.
La vérification remplace-t-elle SPF, DKIM et DMARC ?
Non. La vérification de liste évalue les destinataires. SPF, DKIM et DMARC aident les destinataires à juger si le domaine d’envoi est autorisé et authentifié. Les deux comptent pour une campagne, mais avec des preuves différentes.
Rédigé par
Dominic LandryDélivrabilité et DNS
Dominic Landry s’occupe de délivrabilité et de configuration DNS chez Palisade, des enregistrements SPF et DKIM à l’application DMARC.
Lire Dominic →