Configurer SPF et DKIM pour Brevo (ex-Sendinblue)
 ChatGPT
 Claude
 Gemini
 Perplexity
 Grok
L’essentiel
Configurer SPF et DKIM pour Brevo : authentifiez le domaine d’envoi, publiez les enregistrements DNS générés par Brevo, puis validez un vrai message.
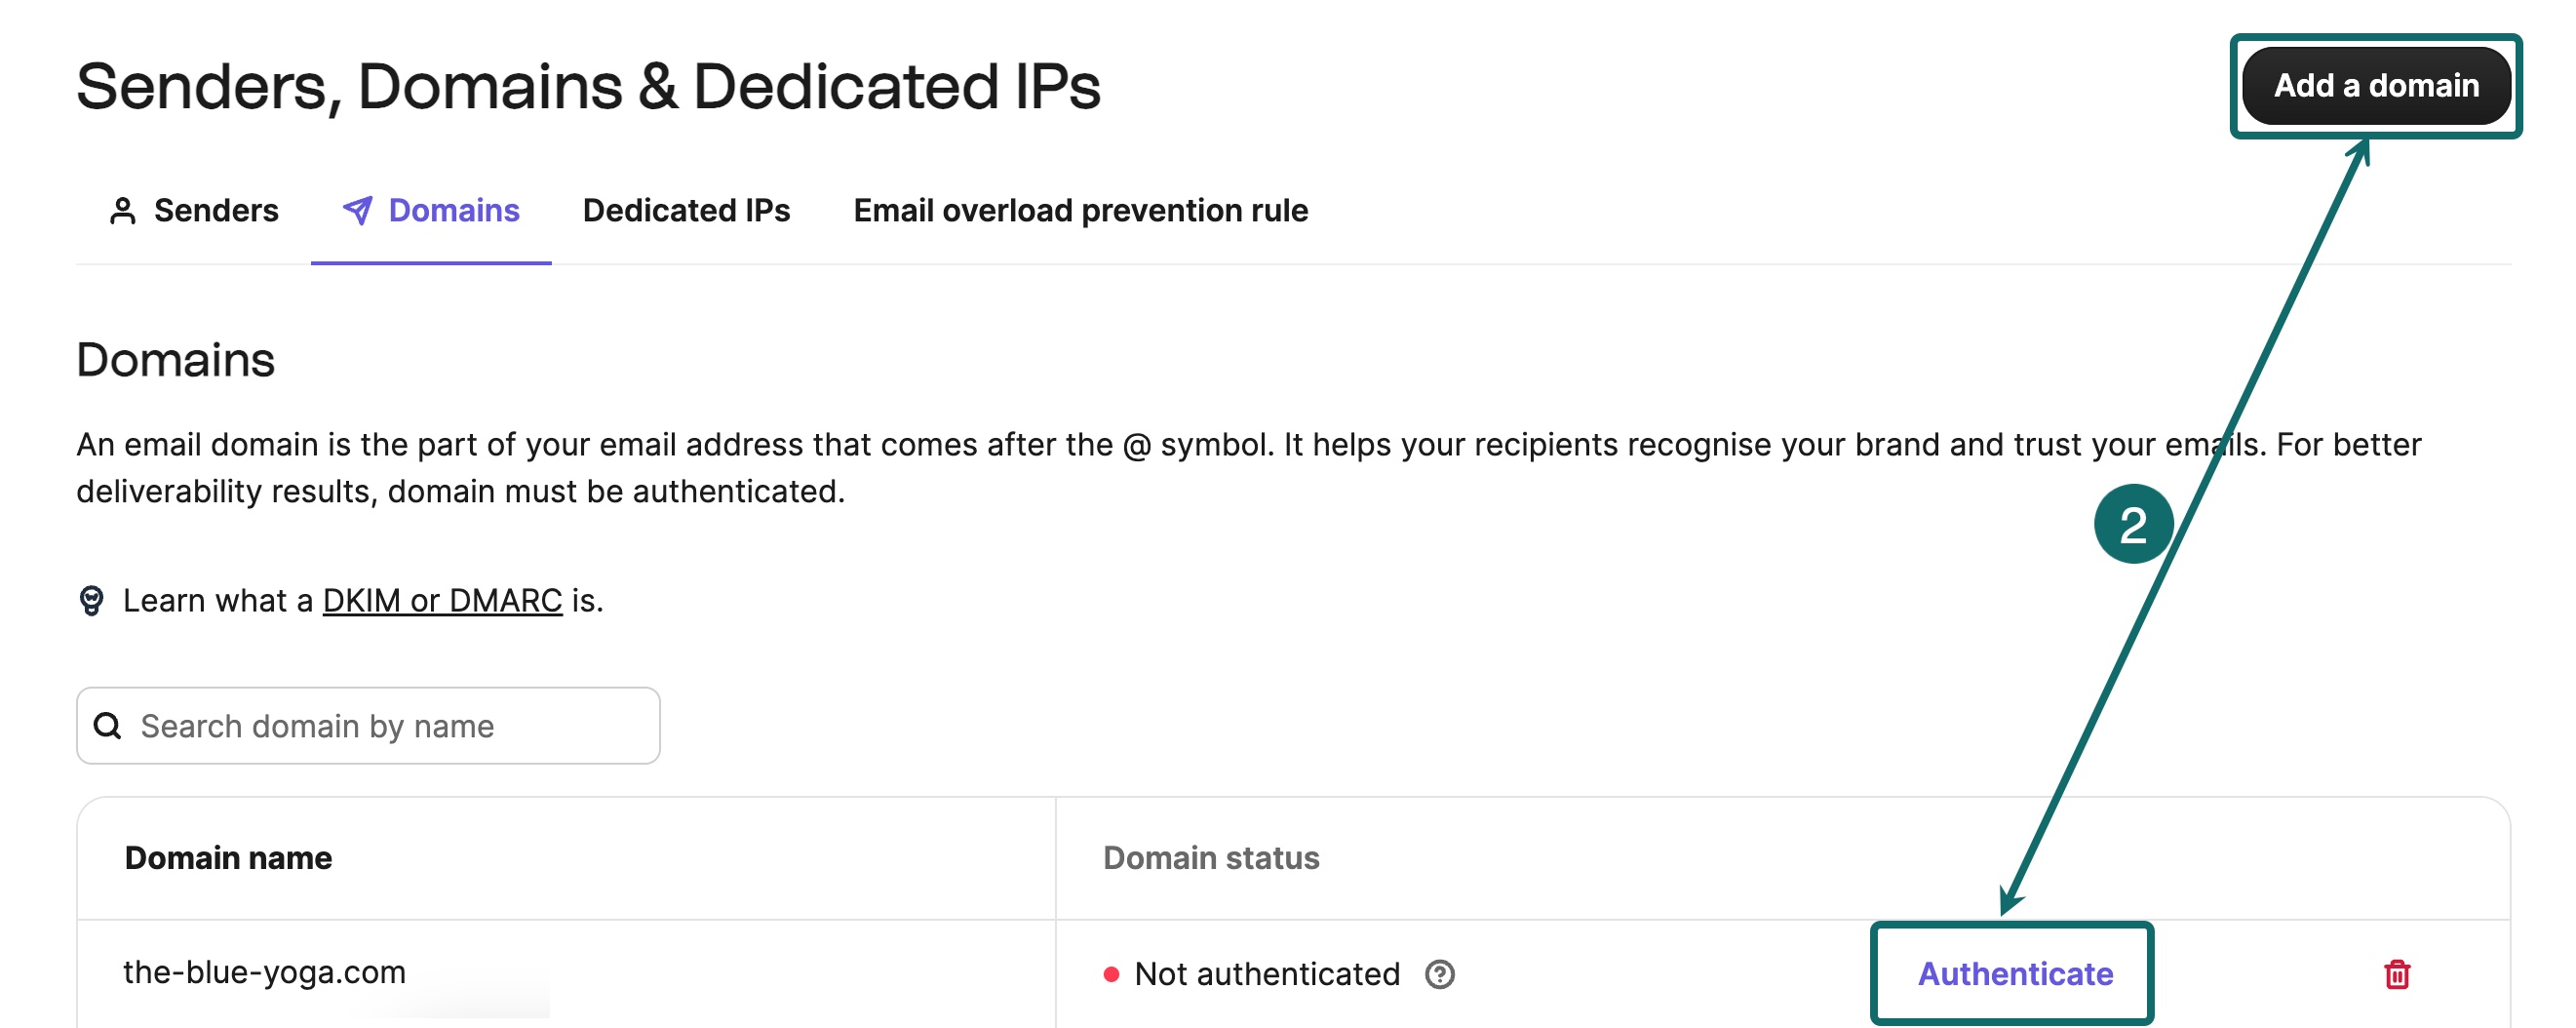
Pour authentifier vos e-mails Brevo, ouvrez Settings > Senders, Domains, IPs > Domains, ajoutez le domaine de votre adresse From, puis choisissez l’authentification automatique ou manuelle de Brevo. La manuelle affiche les enregistrements DNS Brevo code, DKIM et DMARC générés pour le compte. N’ajoutez pas d’include SPF sauf si la configuration IP dédiée de votre compte Brevo en fournit un explicitement.
En bref
Points clés
- Brevo documente un parcours d’authentification qui commence à Settings > Senders, Domains, IPs > Domains.
- L’authentification automatique connecte Brevo à un fournisseur DNS pris en charge ; la manuelle vous donne les enregistrements à publier.
- Brevo peut afficher soit un enregistrement TXT DKIM, soit deux CNAME DKIM pour un compte.
- Copiez chaque valeur DNS Brevo depuis le compte et le domaine choisis, pas d’un exemple en ligne.
- Un domaine doit avoir un seul TXT SPF : fusionnez les mécanismes dans l’existant au lieu de créer un second SPF.
- Le verdict du fournisseur ne prouve pas qu’un vrai message a réussi DKIM ou DMARC.
Que vérifier avant de configurer Brevo ?
Confirmez quel flux d’e-mails Brevo envoie. Ce guide vise les messages envoyés via Brevo, comme les campagnes marketing ou les e-mails transactionnels qui y sont configurés. Il n’authentifie pas d’office les e-mails des employés passant par Microsoft 365, Google Workspace ou un autre fournisseur de messagerie.
Il vous faut l’accès au compte Brevo propriétaire du domaine d’envoi et le droit de modifier sa zone DNS faisant autorité. Confirmez le domaine From visible avant d’ajouter des enregistrements. Un sous-domaine de campagne peut avoir une autre zone DNS et un autre plan d’authentification que le domaine parent.
Les instructions d’authentification de domaine de Brevo documentent le chemin actuel des réglages et les options d’authentification. Le chemin a été vérifié dans la documentation officielle. Les valeurs DNS affichées dans le compte font foi pour le domaine choisi.
Copiez les valeurs DNS du compte et du domaine que vous configurez. Ne publiez pas de sélecteurs, cibles, jetons ou noms d’hôte venant d’un autre compte ou d’un exemple en ligne.
Vérifiez aussi les enregistrements SPF et DMARC existants avant toute modification DNS. Publier une seconde politique SPF sur le même domaine peut créer un PermError SPF. Remplacer un DMARC existant peut supprimer des destinations de rapports ou affaiblir une politique établie.
Quelle méthode choisir ?
Choisissez l’automatique si le compte du fournisseur DNS approuvé peut être connecté à Brevo et qu’aucun enregistrement existant n’exige de revue manuelle. Choisissez la manuelle si les changements DNS passent par une validation IT, un flux DNS-as-code, un administrateur externe ou une politique DMARC existante à préserver.
Prenez les enregistrements que Brevo présente pour le domaine choisi. Brevo documente les parcours automatique et manuel, et la délégation de l’authentification à une personne qui contrôle le DNS.
Pour une IP dédiée, tenez-vous-en aux instructions propres à votre compte Brevo. Le routage par IP dédiée peut exiger une autre configuration DNS, y compris des détails SPF fournis pour ce chemin d’envoi. Ne supposez pas que les enregistrements d’un domaine sur IP partagée valent pour les e-mails sur IP dédiée.
Comment configurer SPF et DKIM pour Brevo ?
1. Ouvrez les domaines dans Brevo
Dans Brevo, ouvrez Settings > Senders, Domains, IPs > Domains. Sélectionnez le domaine déjà listé, ou choisissez d’ajouter un domaine.
Saisissez le domaine qui suit @ dans l’adresse From de la campagne ou de l’expéditeur transactionnel Brevo. Vérifiez l’orthographe et le suffixe avant de continuer. Les enregistrements de mail.yourdomain.com ne s’appliquent pas automatiquement à yourdomain.com.
2. Choisissez le domaine et la méthode d’authentification
Choisissez l’automatique si Brevo peut se connecter au compte du fournisseur DNS autorisé à faire le changement. Relisez les enregistrements avant d’approuver, surtout si le domaine a déjà une politique DMARC.
Choisissez la manuelle si vous devez revoir le changement DNS hors de Brevo. Gardez la page Brevo ouverte pour comparer l’hôte et la valeur à l’enregistrement DNS avant d’enregistrer.
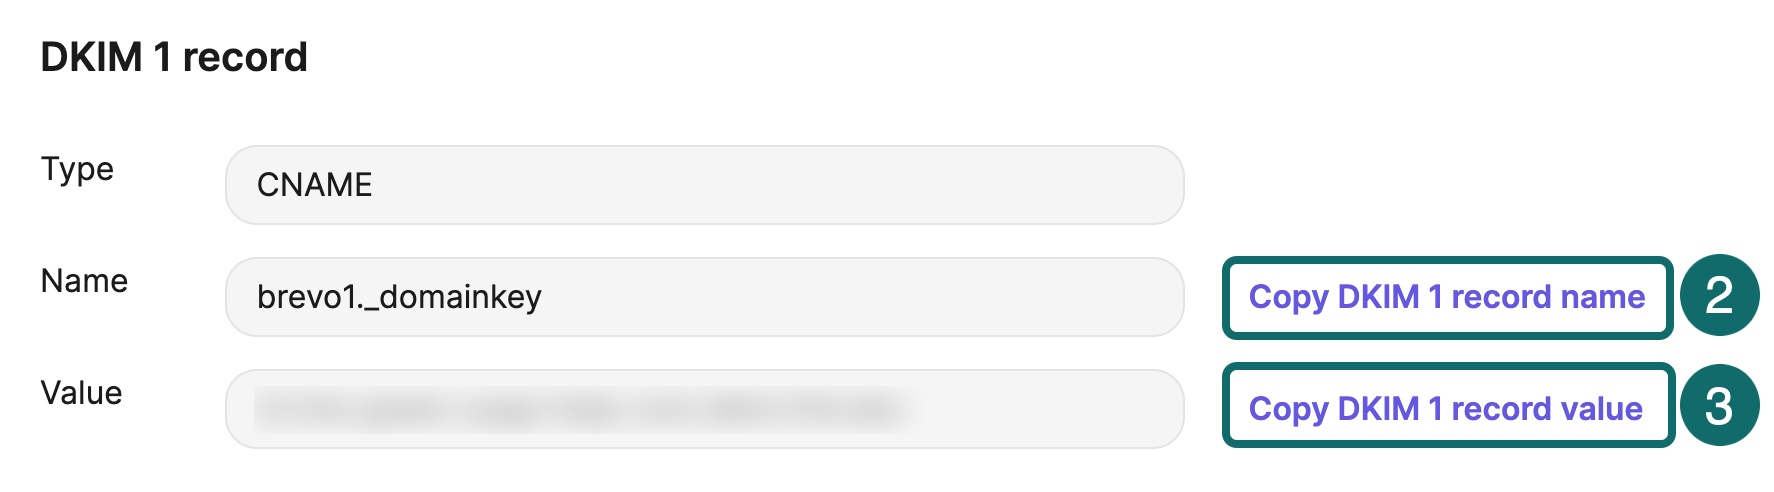
Le parcours manuel de Brevo peut afficher un enregistrement Brevo code, des enregistrements DKIM et un enregistrement DMARC. Sa documentation précise que DKIM peut apparaître sous forme d’un TXT ou de deux CNAME. Le format dépend du compte et du domaine choisis.
3. Publiez les enregistrements DNS de Brevo
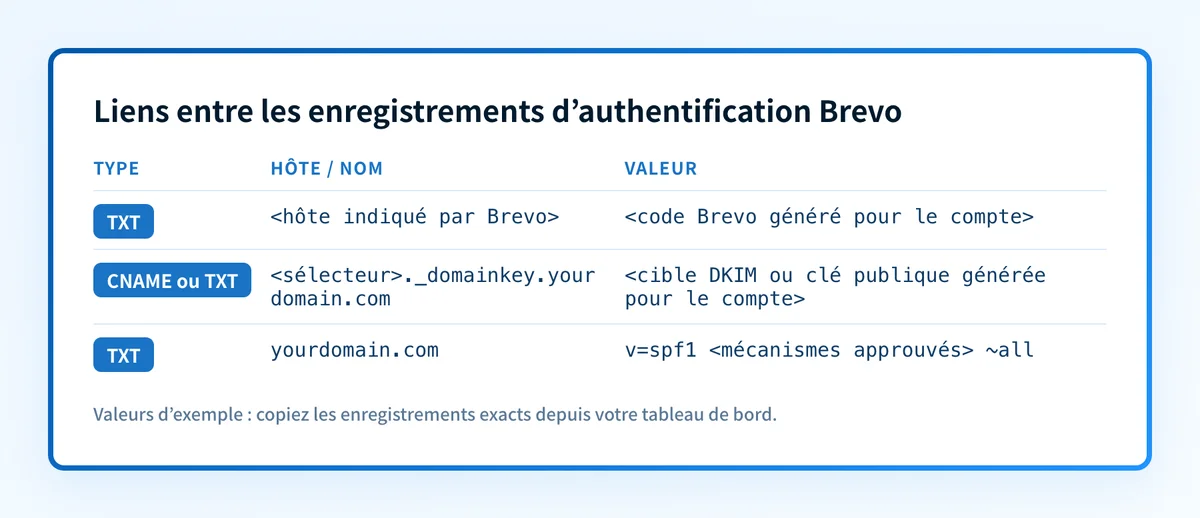
Ajoutez à la zone DNS faisant autorité les enregistrements exacts de Brevo. Les formes ci-dessous sont illustratives. Ce ne sont pas des valeurs Brevo et elles ne peuvent pas authentifier d’e-mails.
Brevo code : TXT
Hôte : Copiez l’hôte affiché par Brevo.
Valeur : Copiez la valeur de vérification unique de Brevo.
DKIM : TXT ou CNAME, comme l’affiche Brevo.
Hôte : Copiez l’hôte de sélecteur généré.
Valeur ou cible : Copiez la valeur ou cible complète générée par Brevo.
Illustrative only
Brevo code
Type: TXT
Host: <host-shown-by-brevo>
Value: <account-generated-verification-value>
DKIM
Type: CNAME or TXT
Host: <selector>._domainkey.yourdomain.com
Value: <account-generated-target-or-public-key>
Ne publiez pas cet exemple. Générez et copiez le vrai hôte, sélecteur, cible et valeur de vérification depuis le compte Brevo qui envoie vos e-mails.
Certains fournisseurs DNS ajoutent automatiquement yourdomain.com au champ hôte. Si Brevo affiche un hôte complet et que le fournisseur ajoute aussi la zone, saisir l’hôte complet peut créer un nom en double comme selector._domainkey.yourdomain.com.yourdomain.com. Vérifiez le nom final dans le fournisseur DNS avant d’enregistrer.
N’écrasez pas un sélecteur DKIM actif sans connaître son propriétaire et son plan de rotation. Le format de clé DKIM de la RFC 6376 utilise un nom DNS propre au sélecteur, qui indique quelle clé publique le destinataire récupère.
4. Ne touchez à SPF que si Brevo fournit une exigence SPF
Suivez le parcours standard d’authentification de domaine Brevo tel qu’affiché dans le compte. N’ajoutez pas include:spf.brevo.com, un ancien include Sendinblue ou un autre mécanisme SPF d’après un simple exemple d’un autre compte ou d’une autre configuration.
Si l’IP dédiée de Brevo vous fournit un mécanisme SPF, lisez d’abord le TXT SPF existant. SPF n’évalue qu’un enregistrement de politique par domaine. La RFC 7208 précise que plusieurs enregistrements SPF provoquent un PermError.
Ne fusionnez dans la politique SPF existante que les mécanismes requis par les vrais expéditeurs. Conservez son qualificateur final, sauf si le changement approuvé exige de le modifier.
Illustrative SPF structure only
v=spf1 include:<existing-authorized-sender> include:<brevo-value-from-account> ~all
Ne publiez pas l’exemple tel quel. Utilisez le mécanisme exact fourni par Brevo, ne gardez que les mécanismes valides pour vos sources d’envoi, et faites relire l’enregistrement fusionné avant de remplacer le DNS de production.
5. Vérifiez dans Brevo et envoyez un vrai test
Revenez au domaine dans Brevo et lancez la vérification ou l’authentification une fois que le DNS public renvoie vos enregistrements. Notez le domaine, l’heure du changement, l’approbateur DNS et le statut Brevo dans le dossier de changement.
Envoyez ensuite un nouveau message par le chemin d’envoi Brevo exact. Utilisez une boîte de test où vous pouvez lire la source brute. Un statut fournisseur peut montrer que Brevo a accepté le DNS, mais pas ce qu’une boîte de réception a évalué pour un message livré.
Quel effet sur DMARC ?
DKIM soutient DMARC quand le domaine d= de la signature DKIM est aligné sur le domaine From visible. Les règles d’alignement DMARC de la RFC 9989 expliquent qu’un DKIM réussi pour un domaine sans rapport ne satisfait pas l’alignement DKIM.
SPF peut aussi satisfaire DMARC, mais seulement si le domaine SPF authentifié est aligné sur le domaine From visible. Ne déduisez pas l’alignement de la seule présence d’un SPF. Le message livré est la preuve du chemin réel.
Après une modification DNS, inspectez la politique DMARC publique avec le test DMARC. Un test public ne prouve ni le return path de production de Brevo, ni la décision privée d’un destinataire, ni le placement futur en boîte de réception. Pour le contexte, voir le centre Palisade sur l’authentification.
Valider la configuration
Testez le DNS public
Recherchez les noms exacts générés par Brevo auprès du fournisseur DNS faisant autorité et d’au moins un résolveur public. Vérifiez que le type, le nom et la valeur ou cible CNAME complète correspondent à l’écran actuel du compte Brevo.
Pour un enregistrement SPF, utilisez le test SPF comme recherche publique après le changement. Il inspecte la politique SPF publiée, mais ne prouve pas que Brevo a envoyé un message par le return path prévu.
Vérifiez le statut Brevo
Revenez au domaine dans Brevo et confirmez son statut d’authentification actuel. Notez le statut et l’heure dans le dossier de changement.
Cela valide la vue de Brevo sur la configuration à ce moment-là. Cela ne prouve pas que chaque expéditeur du domaine obtient le même résultat d’authentification.
Examinez un message livré
Ouvrez la source brute d’un message Brevo tout juste livré. Vérifiez dans DKIM-Signature le domaine d= et le sélecteur attendus, puis lisez le champ Authentication-Results ajouté par le destinataire.
La RFC 8601 définit Authentication-Results et explique qu’un résultat n’a de sens que dans le contexte du destinataire qui l’a ajouté. Confirmez dkim=pass, puis comparez le domaine de signature au domaine From visible pour l’alignement DMARC.
Lisez les rapports DMARC
Une fois les rapports agrégés accumulés, examinez la source d’envoi Brevo à part des autres sources du domaine. Cherchez les résultats d’alignement DKIM et SPF, les domaines source inattendus et les échecs propres à un chemin.
Dépannage
Brevo ne vérifie pas le domaine
Comparez le nom et la valeur DNS exacts dans Brevo à la réponse DNS faisant autorité. Cherchez un suffixe de zone en double, une valeur TXT tronquée ou un CNAME saisi en TXT.
Ne recréez rien avant de savoir quel enregistrement diffère. Des retouches répétées peuvent allonger la propagation et masquer le changement initial.
L’enregistrement DKIM existe mais le message échoue à DKIM
Vérifiez que le message testé a été envoyé après que Brevo a affiché le domaine comme authentifié. Comparez ensuite ses valeurs d= et s= à l’enregistrement publié pour ce sélecteur.
Si le message a un autre sélecteur ou domaine de signature, votre enregistrement peut appartenir à un autre chemin d’envoi. Gardez les en-têtes bruts, masquez les données du destinataire et comparez le chemin au domaine Brevo choisi.
SPF échoue après un changement DNS
Vérifiez si le domaine a désormais deux politiques TXT SPF. Si oui, rétablissez la politique unique approuvée et ne fusionnez que les mécanismes autorisés.
Ne supprimez pas de mécanismes existants juste pour ajouter Brevo. Retirer un fournisseur existant peut casser SPF pour les e-mails qui ne passent pas par Brevo.
DKIM réussit mais DMARC échoue
Comparez la valeur DKIM d= et le domaine SPF authentifié au domaine From visible. Une signature valide sans alignement DMARC ne donne pas de succès DMARC aligné DKIM.
Authentifié dans Brevo, mais en échec chez les destinataires
Traitez l’indicateur du fournisseur et le résultat du message livré comme deux contrôles distincts. Examinez un nouveau message envoyé par la même campagne, identité d’expéditeur et route de production. Si le résultat diffère, fiez-vous aux en-têtes du destinataire et à la configuration Brevo concernée, pas à une seule recherche DNS publique.
Brevo authentifié : vérifiez la politique DMARC
Une fois que Brevo accepte le domaine et qu’un vrai message Brevo a réussi DKIM, inspectez l’enregistrement DMARC publié avant de changer l’application. Il reste à voir les autres expéditeurs de production qui utilisent le même domaine From. Une correction propre à Brevo ne recense pas ces sources et ne montre pas si elles sont alignées.
Un test DMARC public ne peut pas réparer la configuration Brevo, suivre toutes les sources d’envoi dans la durée ni garantir la livraison. Palisade, logiciel DMARC agentique, analyse les rapports agrégés DMARC, repère les problèmes d’authentification et d’alignement et propose des corrections priorisées. Un humain examine les preuves et applique tout changement DNS ou de politique. Commencez avec Palisade.
Pour une mise en œuvre de ces contrôles propre à un fournisseur, voir Comment configurer SPF et DKIM pour Amazon SES ?.
Preuve
Sources et pour aller plus loin
Questions des lecteurs
Questions fréquentes
Faut-il ajouter un SPF pour l’authentification de domaine Brevo standard ?
Non. Suivez les enregistrements affichés dans le compte Brevo choisi. N’ajoutez ou ne fusionnez SPF que si la configuration Brevo applicable, comme une IP dédiée, fournit explicitement une exigence SPF.
Puis-je créer un second TXT SPF pour Brevo ?
Non. Plusieurs enregistrements SPF sur un domaine causent un PermError SPF (RFC 7208). Fusionnez le mécanisme Brevo approuvé dans la politique SPF existante si nécessaire.
Brevo utilise-t-il un TXT DKIM ou des CNAME ?
L’un ou l’autre, selon le compte. Brevo peut afficher un TXT DKIM ou deux CNAME DKIM. Utilisez le type, l’hôte et la valeur ou cible affichés pour votre compte et votre domaine d’envoi.
Un statut Brevo vert prouve-t-il que DMARC réussit ?
Non. Il montre que Brevo a accepté la configuration DNS, mais ne prouve pas qu’une boîte de réception a jugé un message livré aligné DKIM ou SPF pour DMARC.
Puis-je remplacer mon DMARC existant par celui de Brevo ?
Seulement après avoir revu la politique DMARC existante et ses adresses de rapport. Le remplacer peut supprimer la surveillance ou changer la politique dont dépendent les autres expéditeurs du domaine.
Rédigé par
Dominic LandryDélivrabilité et DNS
Dominic Landry s’occupe de délivrabilité et de configuration DNS chez Palisade, des enregistrements SPF et DKIM à l’application DMARC.
Lire Dominic →